Phần trước nói về đọc. Phần này nói về ghi, và về một tình huống mà mọi hệ thống có mạng đều gặp: client gửi POST /orders, server nhận được, tạo đơn, ghi database, gọi cổng thanh toán — rồi phản hồi không về tới client. Mạng rớt, proxy timeout, người dùng đóng tab rồi mở lại. Client chỉ biết "không có phản hồi", và cách phản ứng tự nhiên nhất là gửi lại. Server nhận một request thứ hai trông y hệt request đầu, và nó tạo thêm một đơn nữa.
Khoá idempotency (Idempotency-Key) là cách để server nhận ra "request này tôi đã xử lý rồi". Bài này dựng ba bản server và đo xem từng bản xử lý thế nào khi client retry, khi 50 request cùng key đến một lúc, khi client gửi nhầm nội dung, và tốn thêm bao nhiêu.
Giữ chỗ trước, tạo đơn sau
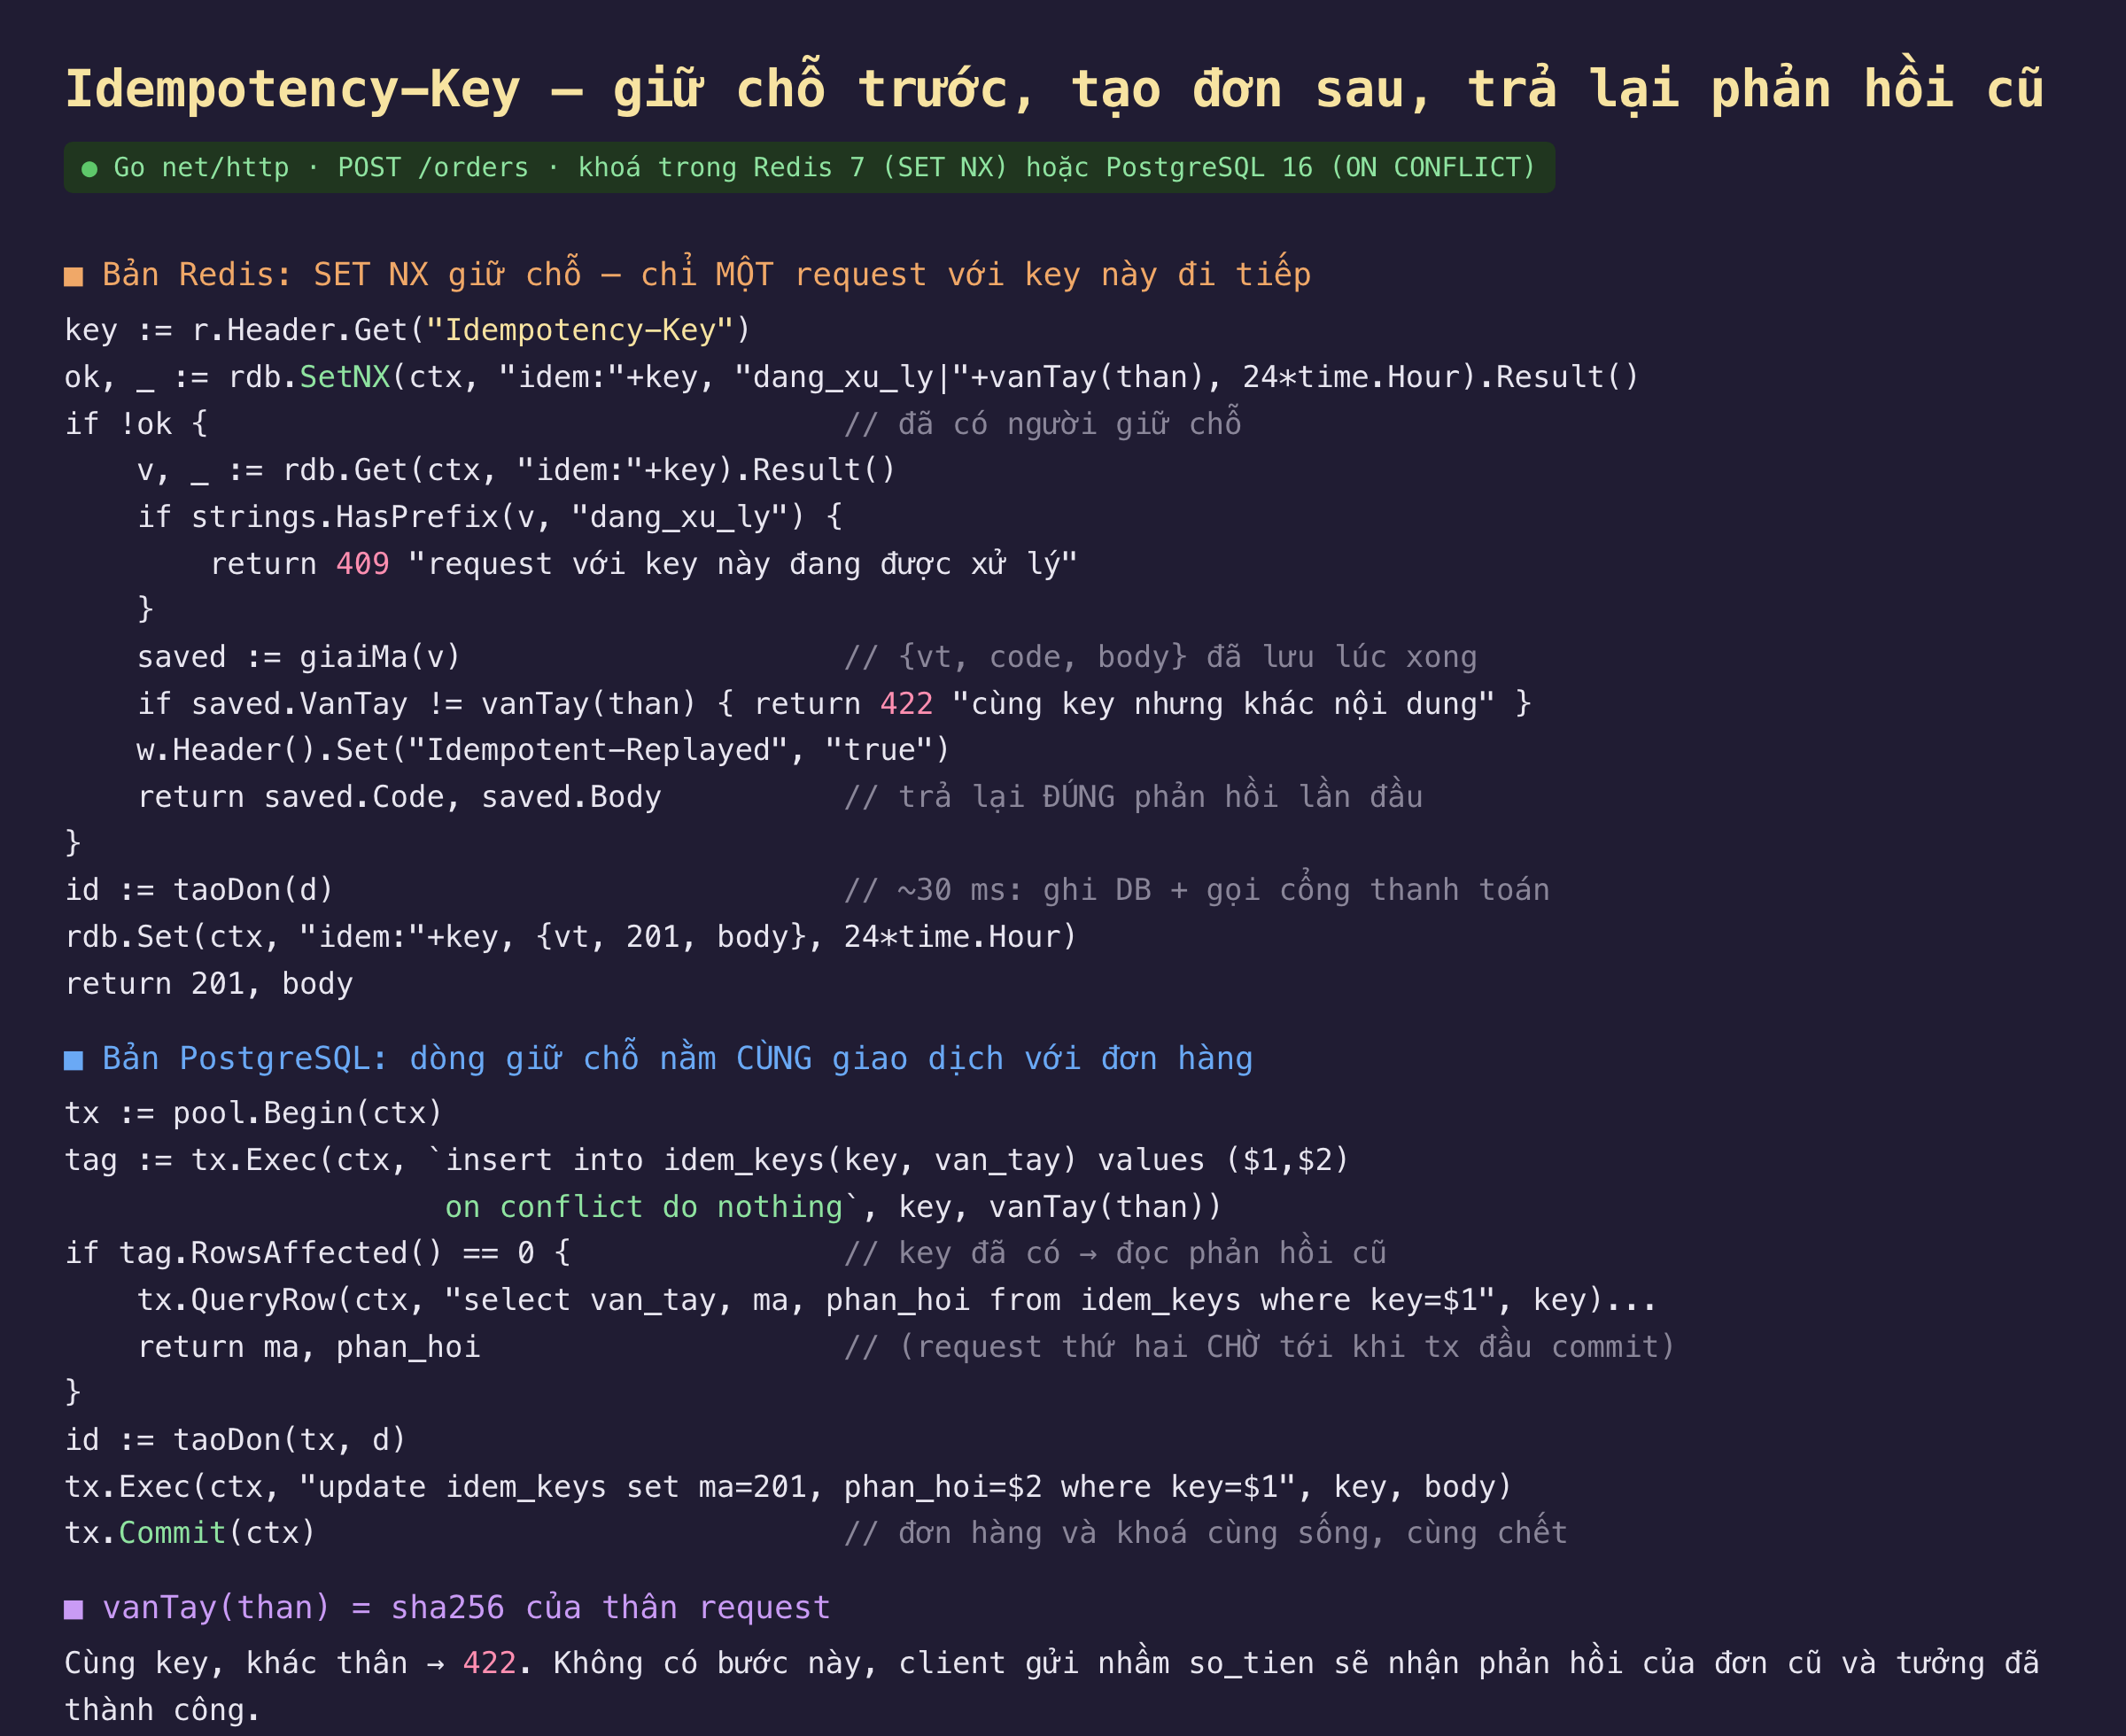
Hình 1: Hai bản có khoá. Cả hai cùng một ý: giữ chỗ bằng một thao tác nguyên tử trước, xử lý sau, và lưu phản hồi để trả lại cho các lần gửi tiếp theo.
Client sinh một key ngẫu nhiên (UUID) cho mỗi ý định — một lần bấm "Đặt hàng" là một key — và gửi lại đúng key đó khi retry. Phía server, cả hai bản đi qua cùng ba bước:
- Giữ chỗ nguyên tử. Redis:
SET NXchỉ thành công nếu key chưa có. PostgreSQL:INSERT ... ON CONFLICT DO NOTHINGvào bảngidem_keyscó khoá chính là key, và xét số dòng chèn được. Cả hai đều là "một lệnh, một kẻ thắng" — không có khoảng hở đọc-rồi-ghi. - Xử lý rồi lưu phản hồi. Tạo đơn, rồi ghi mã trạng thái và thân phản hồi vào chỗ đã giữ.
- Gửi lại thì trả bản đã lưu, kèm header
Idempotent-Replayed: trueđể client biết đây là bản phát lại.
Khác biệt nằm ở chỗ bản PostgreSQL đặt dòng giữ chỗ trong cùng giao dịch với đơn hàng: tx.Commit() ghi cả hai hoặc không ghi gì. Bản Redis có hai hệ thống, nên có một cửa sổ nhỏ giữa "tạo đơn xong" và "ghi phản hồi vào Redis" — mình sẽ quay lại chuyện đó ở phần đánh đổi.
Đo thật: 6 đơn so với 1
Server Go dùng net/http, pgx nối PostgreSQL 16, go-redis nối Redis 7. Hàm tạo đơn cố ý ngủ 30 ms để giả lập gọi cổng thanh toán. Bốn kịch bản:
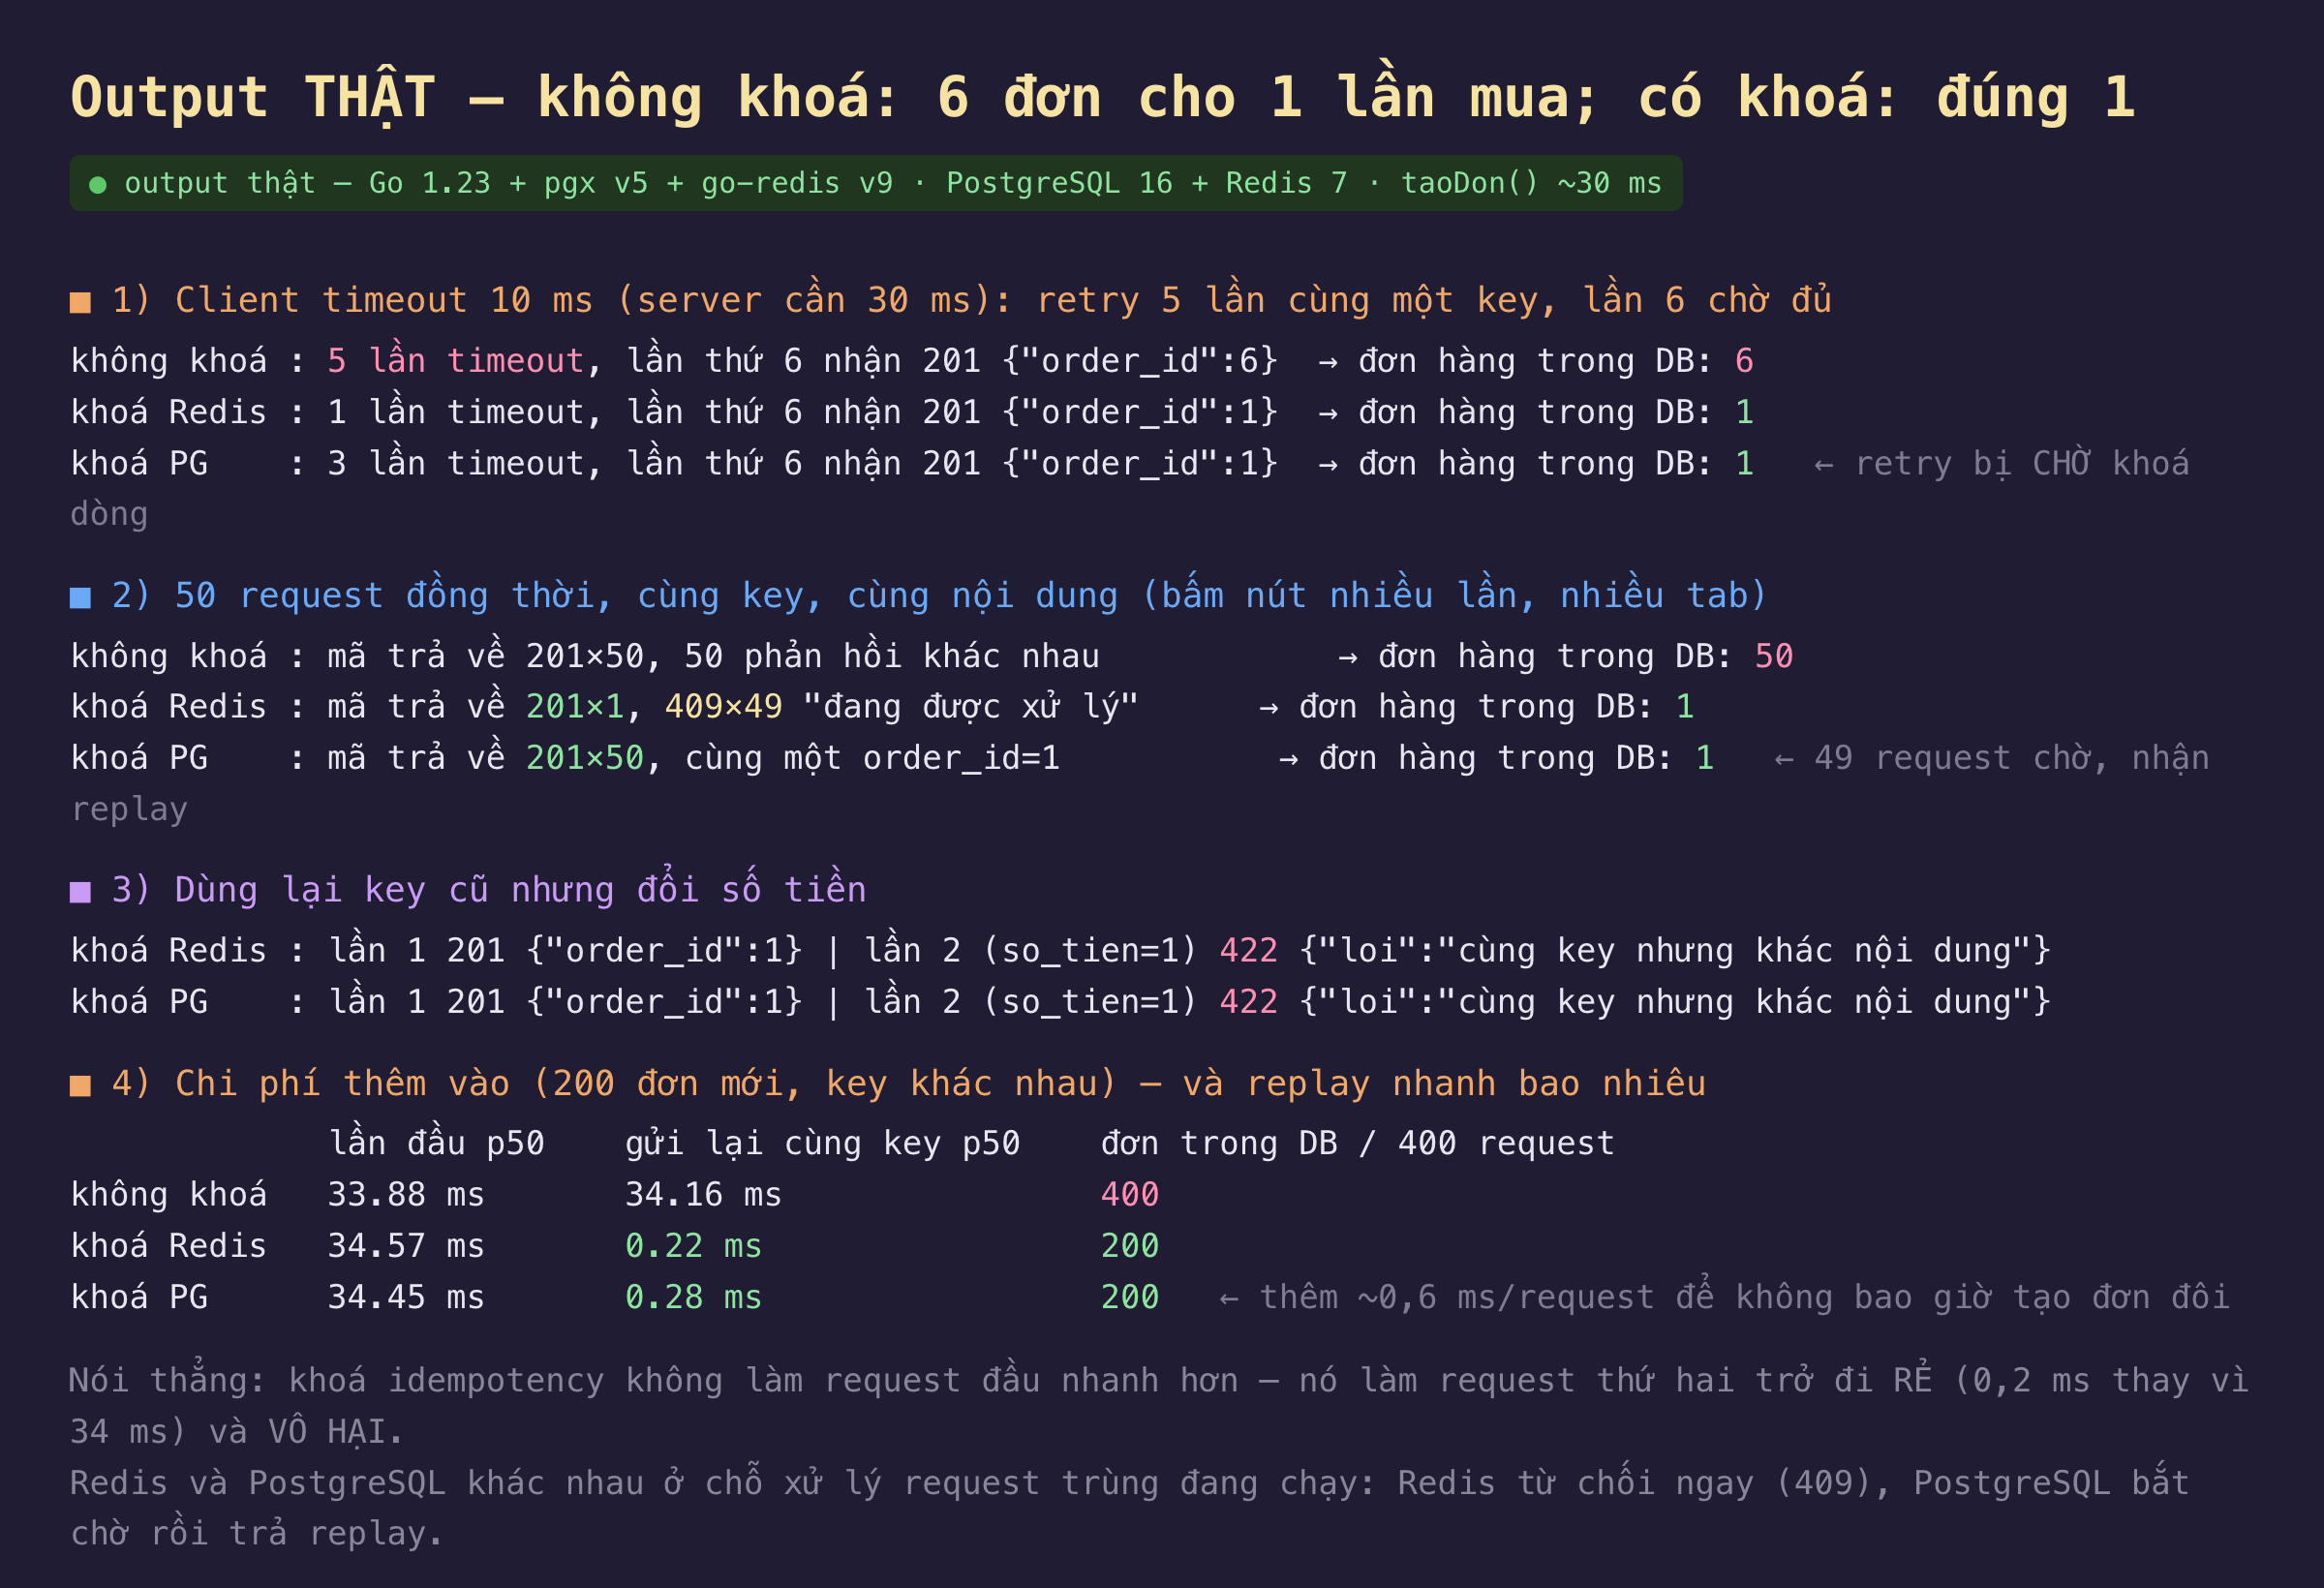
Hình 2: Kết quả thật của bốn kịch bản. Con số quan trọng nhất là cột cuối: số đơn hàng thật sự nằm trong database.
Kịch bản 1 là tình huống mở đầu bài. Client đặt timeout 10 ms trong khi server cần 30 ms, nên lần nào cũng bỏ cuộc trước khi phản hồi về, và retry tổng cộng 5 lần với cùng một key; lần thứ 6 chờ đủ lâu. Bản không khoá: 6 đơn hàng cho một lần mua, vì server không có cách nào biết sáu request đó là một ý định. Hai bản có khoá: đúng 1 đơn, và lần thứ 6 nhận lại order_id: 1 — phản hồi của lần đầu tiên, không phải một đơn mới.
Để ý cột "lần timeout": bản Redis chỉ timeout 1 lần, bản PostgreSQL timeout 3 lần. Đây không phải nhiễu đo, mà là khác biệt hành vi sẽ rõ hơn ở kịch bản 2.
Kịch bản 2: 50 request cùng key đến cùng lúc — người dùng bấm nút liên tục, hoặc mở nhiều tab. Không khoá: 50 đơn. Redis: 1 request nhận 201, 49 request nhận 409 "đang được xử lý" ngay lập tức, vì SET NX thua là biết ngay. PostgreSQL: cả 50 request nhận 201 với cùng order_id: 1 — 49 request thua không bị từ chối mà bị chặn chờ ở câu INSERT ... ON CONFLICT cho tới khi giao dịch đầu commit, rồi đọc được phản hồi đã lưu và phát lại.
Đó là lý do kịch bản 1 bản PostgreSQL timeout nhiều hơn: retry thứ hai đến khi request đầu đang giữ khoá dòng, nó chờ, và chờ thì quá 10 ms. Hai cách đều đúng, nhưng chúng đặt gánh nặng ở hai chỗ khác nhau: Redis bắt client phải xử lý 409 (chờ rồi gửi lại), PostgreSQL bắt server giữ một kết nối database cho mỗi request đang chờ. Với 50 request đồng thời, đó là 50 kết nối từ pool — mình đã phải nâng pool_max_conns lên 20 để kịch bản này không tự nghẽn.
Kịch bản 3: cùng key, khác nội dung. Client có bug, gửi lại key cũ với so_tien: 1. Cả hai bản trả 422, vì key được lưu kèm vân tay SHA-256 của thân request. Không có bước này, client sẽ nhận phản hồi của đơn 250.000 đồng và tưởng đơn 1 đồng đã thành công — một lỗi im lặng, khó tìm hơn nhiều so với một đơn bị tạo đôi.
Kịch bản 4: chi phí. 200 đơn mới rồi gửi lại 200 key đó. Lần đầu: 33,88 ms không khoá so với 34,57 ms Redis và 34,45 ms PostgreSQL — thêm khoảng 0,6 ms cho một lần giữ chỗ và một lần lưu phản hồi. Lần gửi lại: không khoá vẫn 34 ms và tạo thêm 200 đơn; có khoá chỉ 0,22–0,28 ms vì server không làm gì ngoài đọc bản đã lưu. Khoá idempotency không làm request đầu nhanh hơn; nó làm request thứ hai trở đi rẻ và vô hại.
Chuyện nhỏ nhưng thật: phản hồi phát lại không giống byte-by-byte
Trong kịch bản 2, bản PostgreSQL báo "2 phản hồi 201 khác nhau" dù chỉ có một đơn. Nhìn kỹ: bản gốc là {"order_id":1,"trang_thai":"da_tao"}, bản phát lại là {"order_id": 1, "trang_thai": "da_tao"} — có khoảng trắng. Cột phan_hoi kiểu jsonb phân tích rồi định dạng lại JSON khi đọc ra, nên bytes khác dù nội dung như nhau. Client so sánh JSON theo cấu trúc thì không sao; client so chuỗi, hoặc ký số thân phản hồi, thì lệch. Muốn phát lại đúng từng byte thì lưu cột text hoặc bytea, không phải jsonb.
Đánh đổi cần cân nhắc
Bản Redis có hai hệ thống, nên có hai lúc để hỏng. Nếu tiến trình chết sau khi commit đơn nhưng trước khi ghi phản hồi vào Redis, key đứng ở trạng thái "đang xử lý" cho tới hết TTL 24 giờ — mọi retry nhận 409 dù đơn đã tạo xong. Cách chữa thường dùng là đặt TTL ngắn cho trạng thái "đang xử lý" (vài phút) và TTL dài cho trạng thái "đã xong", hoặc chấp nhận bản PostgreSQL — nơi COMMIT ghi cả đơn và khoá, không có khoảng hở. Cái giá của bản PostgreSQL là bảng idem_keys lớn dần và phải có job dọn key cũ, vì PostgreSQL không có TTL.
409 hay chờ — chọn theo client của bạn. Trình duyệt và ứng dụng di động xử lý 409 dễ: hiện "đang xử lý", thử lại sau một giây. Một hệ thống gọi từ hàng đợi (worker nhận message và retry tự động) thì hợp với kiểu chờ hơn, vì nó không có người để báo. Có thể lai: bản Redis chờ-rồi-đọc bằng cách poll key trong vài trăm mili-giây trước khi trả 409.
Key là của ai, sống bao lâu. Key phải gắn với tài khoản gửi nó (idem:<user_id>:<key>), nếu không hai người dùng tình cờ cùng key sẽ nhận phản hồi của nhau. TTL 24 giờ là con số Stripe dùng; retry thật hiếm khi kéo dài quá vài phút, nhưng 24 giờ che được cả trường hợp một job đêm chạy lại.
Số đo ở đây là loopback. Thêm 0,6 ms mỗi request là chi phí một lần SET NX + một lần SET qua mạng nội bộ. Qua mạng thật, con số này tỉ lệ với độ trễ tới Redis hoặc database, nhưng vẫn là một phần nhỏ so với 30 ms của việc gọi cổng thanh toán — và không có phép đo nào ở đây cho thấy nó đáng để bỏ qua.
Ba ý mang về
- Retry không có khoá idempotency là tạo đơn đôi, đo được: client timeout 10 ms retry 5 lần tạo 6 đơn, 50 request đồng thời tạo 50 đơn. Có khoá: đúng 1 đơn trong cả hai trường hợp, và lần gửi lại chỉ tốn 0,22 ms thay vì 34 ms.
- Giữ chỗ phải là một thao tác nguyên tử —
SET NXhoặcINSERT ... ON CONFLICT— và key phải lưu kèm vân tay thân request, nếu không client gửi nhầm số tiền sẽ nhận phản hồi của đơn cũ mà không ai biết. - Redis và PostgreSQL khác nhau ở request trùng đang chạy: Redis trả 409 ngay (49/50), PostgreSQL bắt chờ rồi phát lại (50/50 nhận 201) nhưng giữ một kết nối cho mỗi request chờ. Bản PostgreSQL không có khoảng hở giữa "tạo đơn" và "lưu phản hồi" vì cùng một
COMMIT; bản Redis thì có, và phải dùng TTL để tự chữa.
Nguồn
- IETF draft — The Idempotency-Key HTTP Header Field: https://datatracker.ietf.org/doc/draft-ietf-httpapi-idempotency-key-header/
- Stripe docs — Idempotent requests: https://docs.stripe.com/api/idempotent_requests
- Brandur Leach — Implementing Stripe-like Idempotency Keys in Postgres: https://brandur.org/idempotency-keys
- Redis docs — SET (NX, EX): https://redis.io/docs/latest/commands/set/
- PostgreSQL docs — INSERT ... ON CONFLICT: https://www.postgresql.org/docs/16/sql-insert.html#SQL-ON-CONFLICT
Phần sau bàn về thứ client nhận được khi mọi chuyện không ổn: mã trạng thái nào cho lỗi nào, thân lỗi nên có gì để máy đọc được, và vì sao một 500 là thất bại của người thiết kế API chứ không phải của người gọi.
