Bài này khép lại một sê-ri phòng thủ / giáo dục. Suốt 11 phần, mỗi lỗ hổng được tái hiện trong một lab cô lập với mục đích duy nhất là hiểu cơ chế để biết cách phòng. Tinh thần đó không đổi ở bài tổng kết: đây là bản đồ để bảo vệ code của bạn, không phải để tấn công hệ thống của người khác.
Mười một bài vừa qua, chúng ta đi qua từng lỗ hổng riêng lẻ: SQL injection, băm mật khẩu, timing attack, XSS, CSRF, JWT, command injection, brute-force, TLS, quản lý bí mật, và broken access control. Mỗi bài là một con dao mổ xẻ một vấn đề. Nhưng khi ngồi review một pull request thật — hay quyết định có cho một dịch vụ lên production hay không — bạn không nghĩ theo kiểu "bài số 7". Bạn cần một bản đồ: lỗ hổng nào thuộc nhóm rủi ro nào, và một quy trình kiểm nhanh để không bỏ sót. Bài cuối này (phần 12, khép lại sê-ri) ghép 11 mảnh rời thành bản đồ đó.
Vì sao cần một khung phân loại
Danh sách lỗ hổng rời rạc có một nhược điểm: nó không nói cho bạn biết đã đủ chưa. Bạn vá SQL injection, rồi tự hỏi — còn gì nữa? Đây là lúc OWASP Top 10 phát huy tác dụng. Nó không phải danh sách lỗ hổng cụ thể, mà là mười nhóm rủi ro được cộng đồng bảo mật tổng hợp từ dữ liệu thực tế, xếp theo mức độ phổ biến và nghiêm trọng. Dùng nó làm khung, bạn kiểm tra theo nhóm thay vì theo từng kỹ thuật — và biết mình đã quét hết bề mặt.
Mỗi lỗ hổng trong sê-ri này rơi vào một (hoặc nhiều) hạng mục OWASP. Ánh xạ chúng cho thấy bức tranh rủi ro đầy đủ hơn là nhìn từng bài.
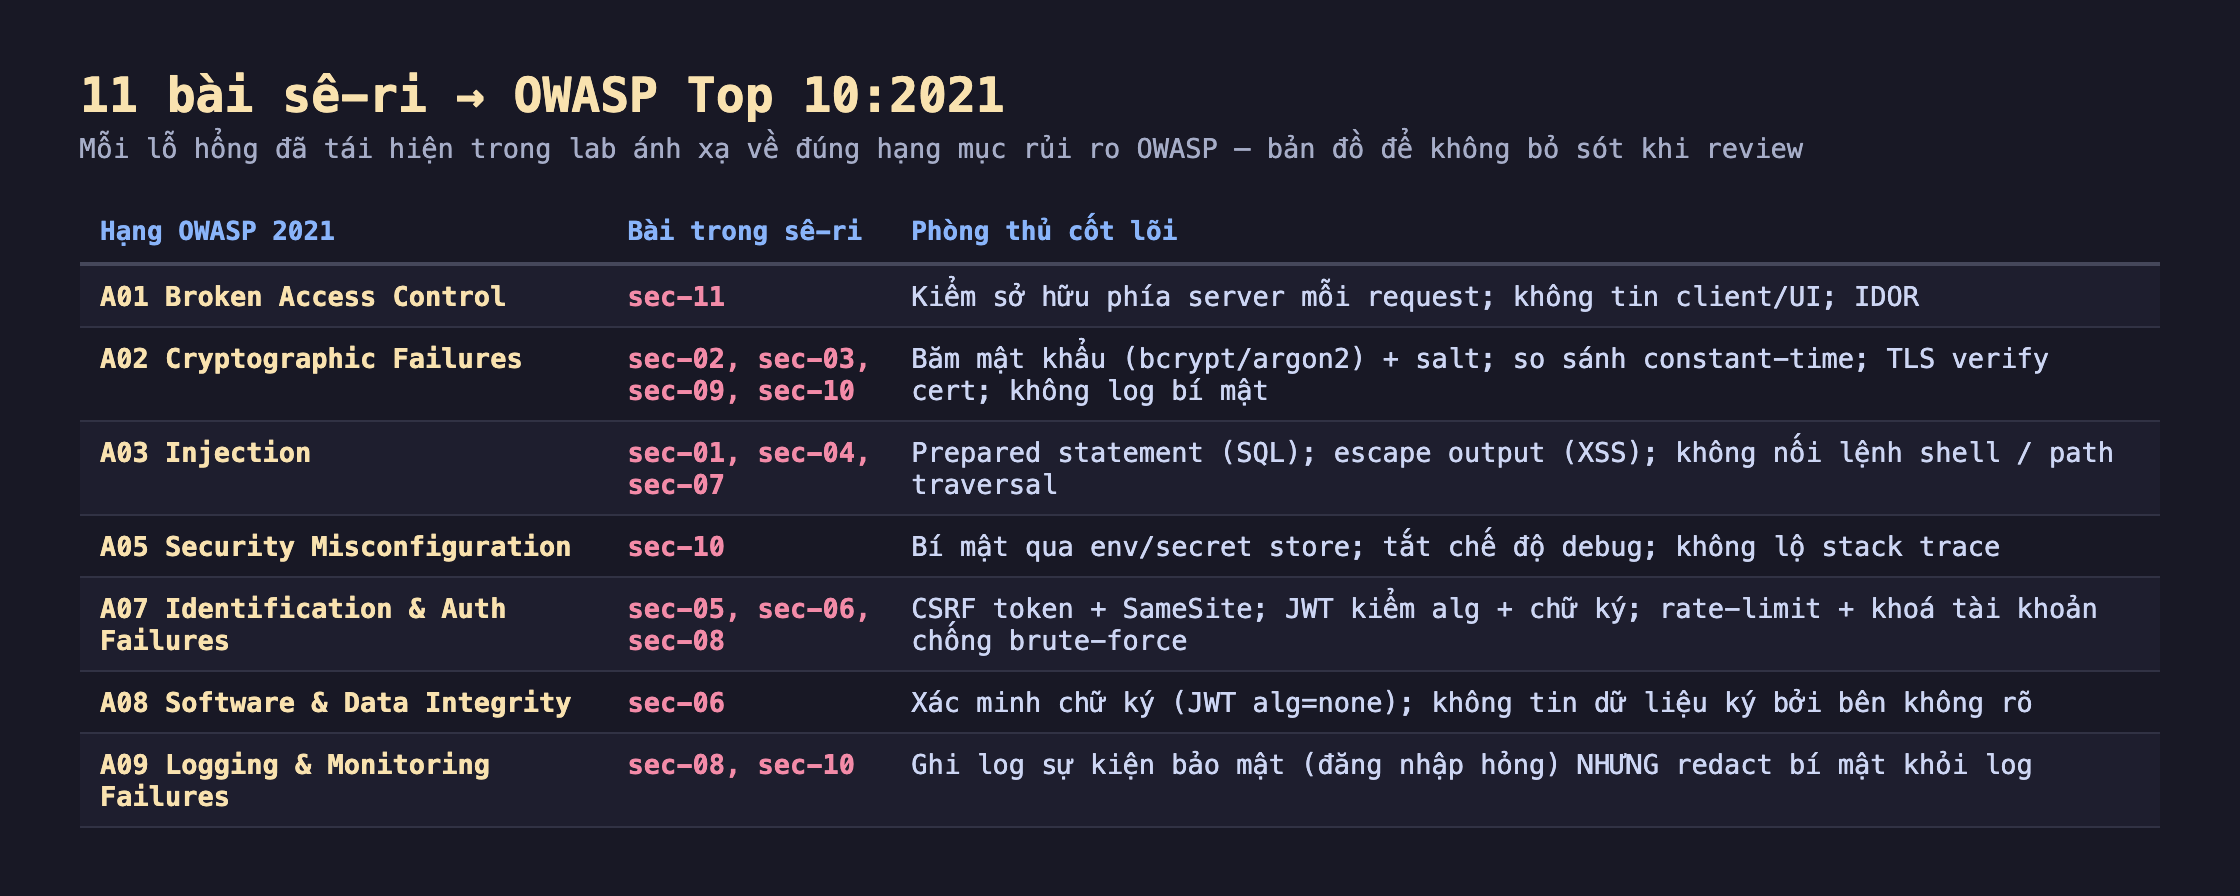
Hình 1: Mười một bài của sê-ri ánh xạ vào bảy hạng mục OWASP Top 10:2021. Một số bài trải nhiều hạng (sec-10 vừa là A02, A05, A09) vì phòng thủ thực tế hiếm khi gói gọn trong một nhóm.
Đọc bản đồ này có vài điều đáng rút ra:
- A02 Cryptographic Failures gom nhiều bài nhất (sec-02, sec-03, sec-09, sec-10). "Mật mã" không chỉ là chọn thuật toán — nó là dùng đúng cách: băm mật khẩu có salt, so sánh bí mật bằng hàm constant-time, verify chứng chỉ TLS, và không để bí mật rò ra log. Sai một mắt xích là cả chuỗi bảo vệ sụp.
- A03 Injection vẫn là ba bài (sec-01, sec-04, sec-07). Dù tụt khỏi hạng #1 (nhường cho Broken Access Control), injection vẫn là một trong những nhóm nguy hiểm nhất, và nó có nhiều mặt: SQL, HTML/XSS, shell/path. Nguyên lý chung thì giống nhau — đừng trộn dữ liệu với lệnh/mã.
- Một bài thuộc nhiều hạng. sec-10 (quản lý bí mật) xuất hiện ở A02, A05 và A09. Điều này phản ánh thực tế: các lớp phòng thủ chồng lấn nhau, và một thói quen tốt (không hardcode/log bí mật) giảm rủi ro ở nhiều mặt trận cùng lúc.
Checklist chạy trước khi lên production
Bản đồ cho bức tranh lớn; checklist biến nó thành hành động. Đây là danh sách mình chạy qua trước khi cho một dịch vụ web lên production — mỗi mục gắn với một bài trong sê-ri để tra cứu khi cần:
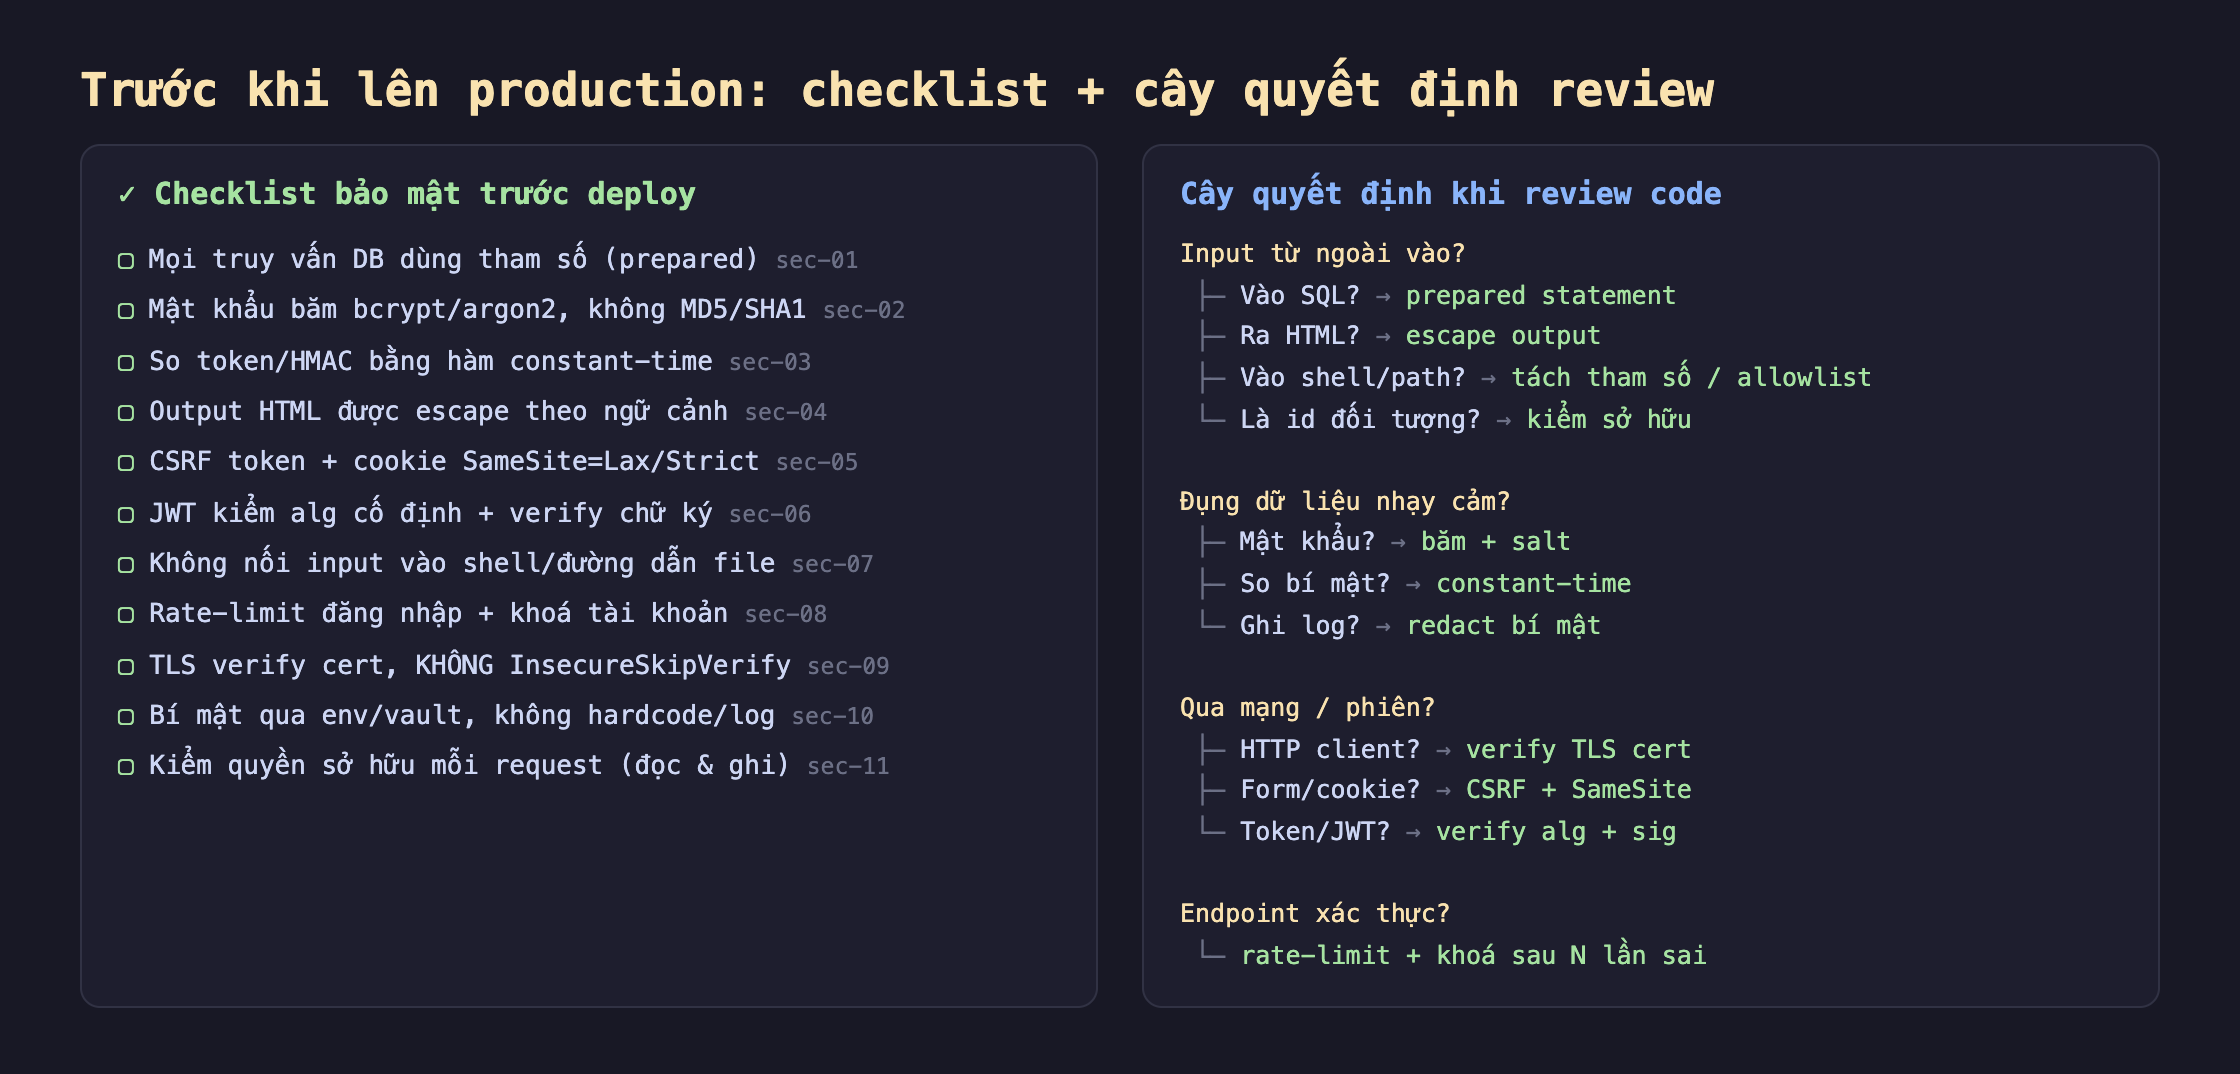
Hình 2: Bên trái — checklist 11 mục chạy trước deploy, mỗi mục trỏ về bài tương ứng. Bên phải — cây quyết định review: bắt đầu từ câu hỏi "dữ liệu này đi đâu / đụng gì" rồi rẽ nhánh tới biện pháp phòng thủ cụ thể.
Checklist này cố ý ngắn và cụ thể — mỗi dòng là một câu trả lời "có/không" kiểm được, không phải khẩu hiệu mơ hồ kiểu "hãy code an toàn". Một mục như "TLS verify cert, KHÔNG InsecureSkipVerify" có thể grep ngay trong codebase; "mọi truy vấn DB dùng tham số" có thể soát qua từng câu query. Checklist mà không kiểm được thì vô dụng.
Cây quyết định khi review code
Checklist tốt cho khâu trước deploy, nhưng khi đang đọc một đoạn code cụ thể, cách nghĩ tự nhiên hơn là bắt đầu từ dữ liệu: dữ liệu này từ đâu tới, nó đi đâu, nó đụng vào gì? Cây quyết định ở nửa phải Hình 2 tổ chức theo cách đó:
- Input từ ngoài vào? Đây là câu hỏi đầu tiên và quan trọng nhất, vì mọi injection đều bắt nguồn từ dữ liệu không tin cậy. Rồi rẽ nhánh theo đích đến: vào SQL → prepared statement; ra HTML → escape output; vào shell/đường dẫn → tách tham số hoặc dùng allowlist; là id đối tượng → kiểm sở hữu. Cùng một nguyên lý ("đừng tin input"), bốn biện pháp khác nhau tuỳ nơi dữ liệu chảy tới.
- Đụng dữ liệu nhạy cảm? Mật khẩu → băm + salt; so sánh bí mật → constant-time; ghi log → redact. Dữ liệu nhạy cảm có vòng đời riêng, và mỗi giai đoạn (lưu, so sánh, ghi log) có một cái bẫy riêng.
- Qua mạng / phiên? HTTP client → verify TLS cert; form/cookie → CSRF + SameSite; token/JWT → verify alg + chữ ký. Đây là nhóm hay bị bỏ qua nhất vì nó hoạt động kể cả khi làm sai (một client bỏ verify cert vẫn gọi được API — cho tới ngày gặp MITM).
- Endpoint xác thực? Luôn cần rate-limit + khoá sau N lần sai. Đăng nhập là cánh cổng, và cổng không có giới hạn thử là lời mời brute-force.
Giá trị của cây quyết định nằm ở chỗ nó biến bảo mật từ "nhớ hết mọi lỗ hổng" (bất khả thi) thành "hỏi vài câu về luồng dữ liệu" (làm được). Bạn không cần thuộc lòng 11 bài; bạn cần hỏi đúng câu hỏi khi nhìn vào code.
Vài sự thật cần giữ thẳng thắn
Checklist không bắt được lỗi logic. Mọi thứ trong sê-ri này là các lớp cơ chế — và cơ chế thì kiểm theo mẫu được. Nhưng lớp lỗi nguy hiểm còn lại là logic nghiệp vụ: một luồng hoàn tiền cho phép hoàn nhiều lần, một quy trình duyệt bỏ qua được bước kiểm. Không checklist nào bắt được chúng; chỉ hiểu nghiệp vụ và đọc kỹ mới thấy. Checklist là sàn, không phải trần.
OWASP Top 10 là điểm khởi đầu, không phải đích đến. Nó cố ý chỉ liệt kê mười nhóm phổ biến nhất — nghĩa là có những rủi ro thật nằm ngoài danh sách (SSRF chỉ mới vào Top 10 năm 2021; nhiều lỗ hổng chuyên biệt theo ngành không bao giờ lọt vào). Dùng nó để bắt đầu quét, đừng coi "đã qua hết Top 10" là "đã an toàn".
Bảo mật là thuộc tính của hệ thống, không phải một lần làm xong. Thư viện có CVE mới, phụ thuộc cần cập nhật, cấu hình trôi theo thời gian. Checklist trước-deploy cần chạy mỗi lần deploy, không phải một lần rồi quên. Và phần quan trọng nhất — ghi log + giám sát (A09) — tồn tại chính vì ta chấp nhận rằng sẽ có lỗ hổng lọt qua, nên phải phát hiện được khi bị tấn công.
Ba ý mang về
- Ghép 11 lỗ hổng vào OWASP Top 10 cho một bản đồ rủi ro, không chỉ một danh sách. A02 (Cryptographic Failures) gom nhiều bài nhất và A03 (Injection) có nhiều mặt (SQL/HTML/shell) — thấy được điều này giúp bạn kiểm theo nhóm rủi ro thay vì nhớ từng kỹ thuật rời rạc.
- Checklist trước deploy biến nguyên tắc thành câu hỏi có/không kiểm được. Mỗi mục (prepared statement, băm mật khẩu, verify TLS cert, kiểm sở hữu mỗi request...) phải grep/soát được trong codebase; checklist mơ hồ là checklist vô dụng, và nó phải chạy mỗi lần deploy.
- Cây quyết định review bắt đầu từ luồng dữ liệu, không từ danh mục lỗ hổng. Hỏi "dữ liệu này đi đâu / đụng gì" rồi rẽ nhánh tới biện pháp — biến bảo mật từ "nhớ hết mọi lỗ hổng" thành "hỏi đúng vài câu". Nhưng nhớ: checklist là sàn, không bắt được lỗi logic nghiệp vụ, và an toàn là trạng thái phải duy trì liên tục.
Nguồn
- OWASP — Top 10:2021: https://owasp.org/Top10/
- OWASP — Cheat Sheet Series (tra cứu phòng thủ theo chủ đề): https://cheatsheetseries.owasp.org/
- OWASP — Application Security Verification Standard (ASVS): https://owasp.org/www-project-application-security-verification-standard/
