Phần trước (phần 28) mổ xẻ cơ chế nhóm quyền cho bạn hiểu. Bài này là cách làm thực tế: cấp quyền cho từng người theo từng ứng dụng, ngay trong form người dùng — không cần đụng tới ma trận kỹ thuật. Đây là cách 99% trường hợp nên dùng.
Mỗi app một ô chọn mức quyền
Mở một người dùng (hoặc tạo mới như phần 27), vào tab Quyền truy cập. Mỗi ứng dụng có một ô chọn mức quyền. Bấm vào là hiện danh sách mức:
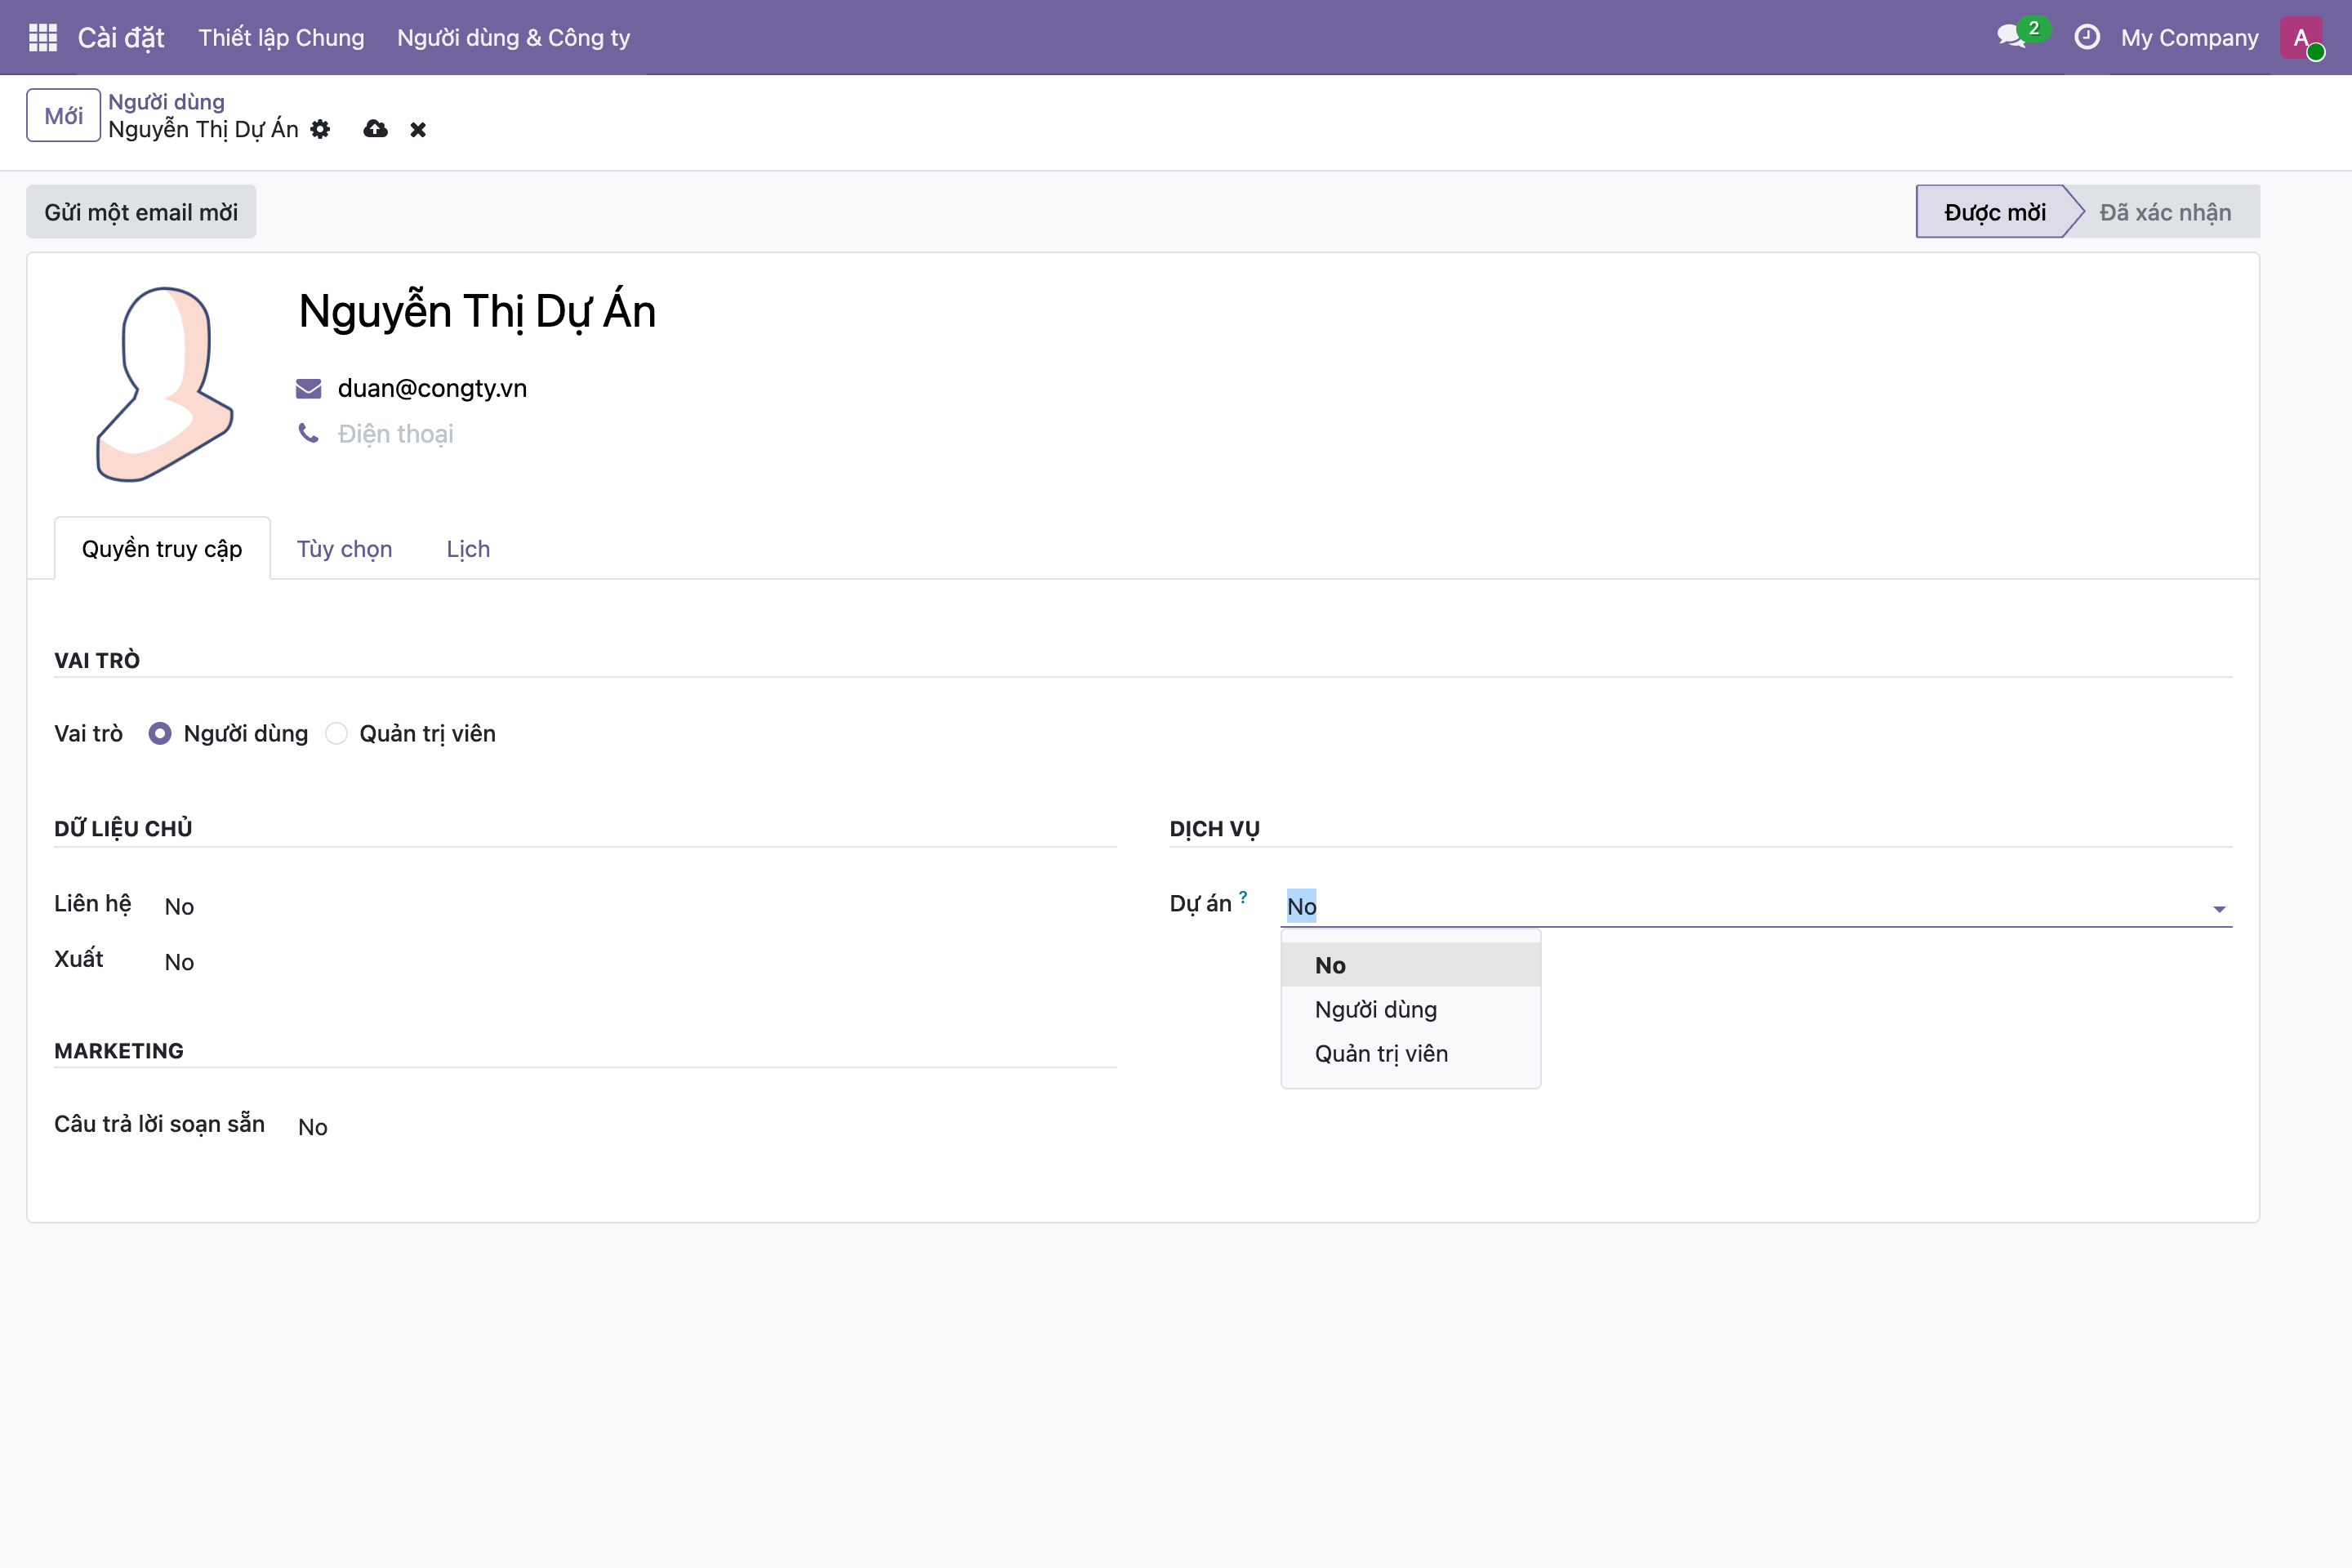
Hình 1: Ô quyền của app Dự án đang mở, ba mức: No, Người dùng, Quản trị viên. Chọn mức nào là người này có đúng quyền đó trong app Dự án. Mỗi app một ô riêng, cấp độc lập.
Ba mức nghĩa là gì:
- No — không thấy, không dùng app đó. Người này mở Odoo sẽ không thấy app Dự án đâu cả.
- Người dùng — dùng bình thường: xem, tạo, sửa dữ liệu công việc hằng ngày trong app.
- Quản trị viên — như Người dùng, cộng thêm quyền cấu hình app đó (đổi giai đoạn, thiết lập...).
Cấp theo vai trò công việc
Cách nghĩ đúng: mỗi người mở đúng những app họ cần, ở đúng mức. Nhìn tab Quyền truy cập, bạn thấy các app và nhóm chức năng gom sẵn:
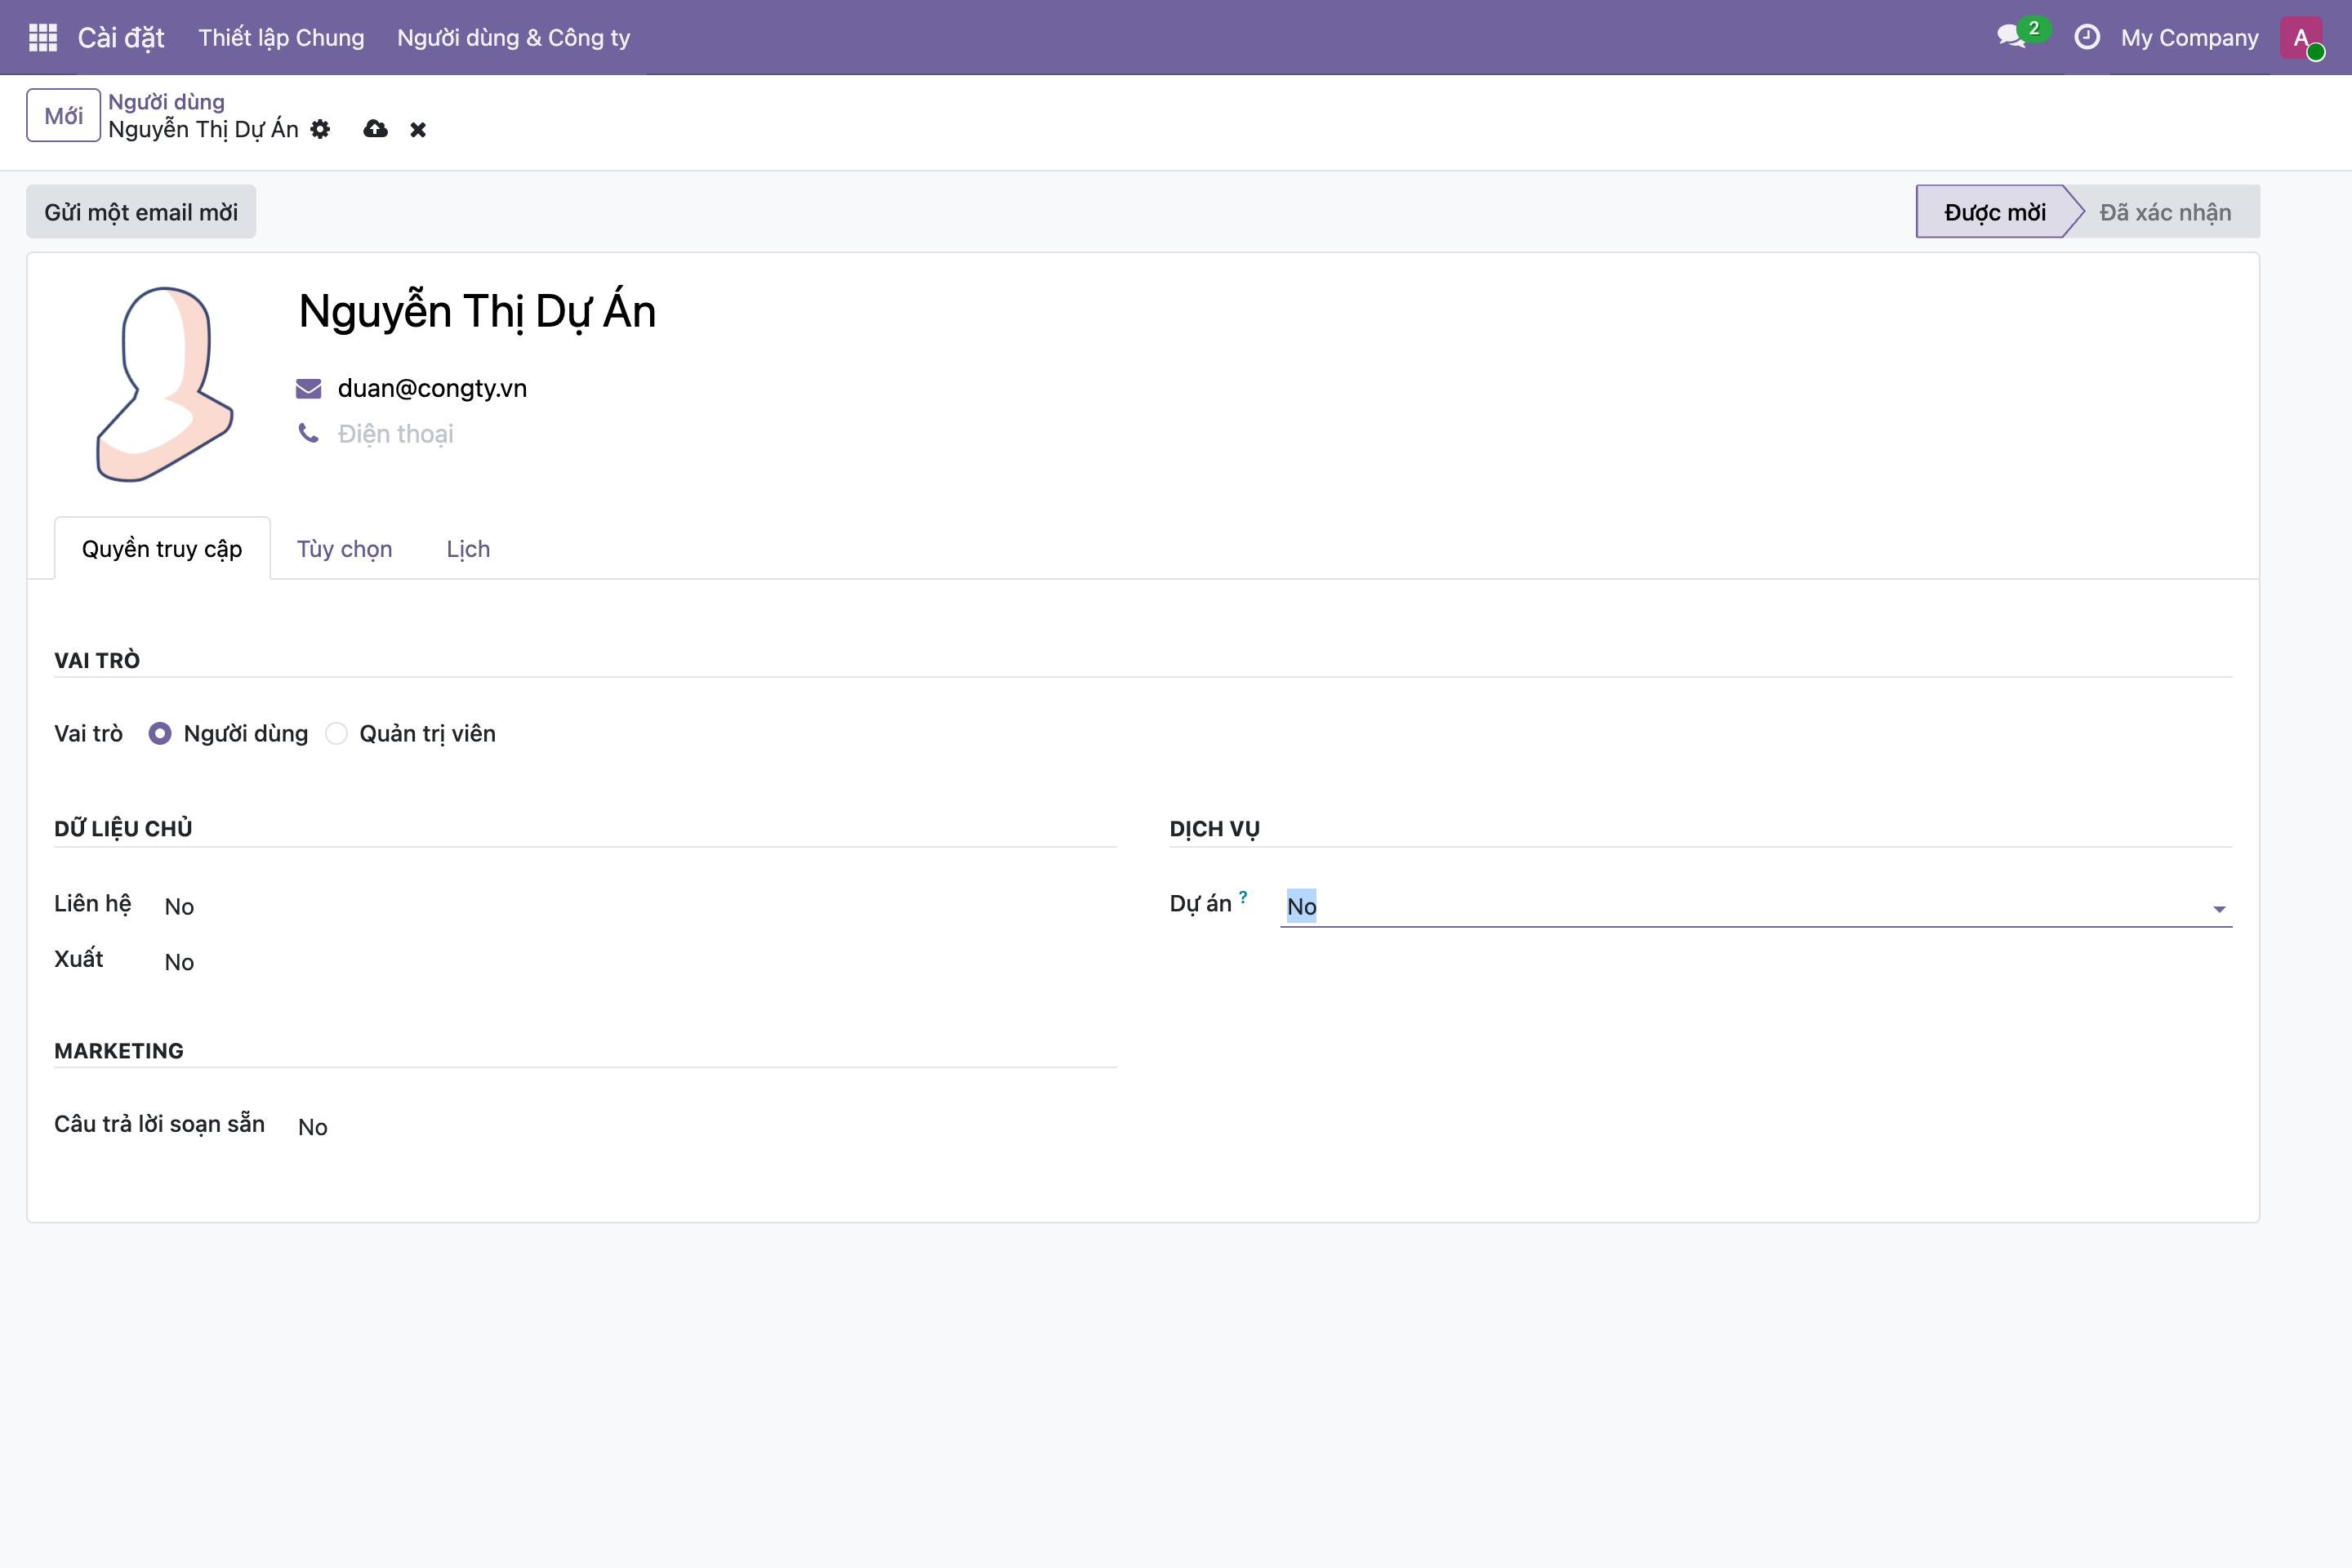
Hình 2: Tab Quyền truy cập. Trên cùng là Vai trò tổng (Người dùng / Quản trị viên hệ thống). Bên dưới là quyền theo từng app và nhóm chức năng: Dữ liệu chủ (Liên hệ, Xuất), Dịch vụ (Dự án), Marketing... — mỗi cái một ô chọn riêng.
Vài ví dụ cấu hình theo vai:
| Vai trò công việc | Cấp gì |
|---|---|
| Nhân viên bán hàng | Bán hàng = Người dùng; app khác = No |
| Kế toán | Kế toán = Người dùng; Bán hàng = Người dùng (để xem đơn) |
| Trưởng dự án | Dự án = Quản trị viên (cấu hình được giai đoạn) |
| Nhân viên nhập liệu | Liên hệ = Người dùng, nhưng Xuất = No (không cho tải data ra) |
Để ý nhóm Xuất ở "Dữ liệu chủ": bật thì người này xuất dữ liệu ra Excel được (phần 21), tắt thì không — hữu ích khi muốn giữ dữ liệu không bị mang ra ngoài.
Phân biệt Vai trò tổng với quyền app
Đừng nhầm hai thứ:
- Vai trò (trên cùng: Người dùng / Quản trị viên) quyết định người này có phải quản trị hệ thống không — người quản trị mới cấu hình được toàn hệ thống, tạo user, đổi cài đặt chung.
- Quyền theo app (các ô bên dưới) quyết định họ làm gì trong từng app.
Một người có thể là "Người dùng" (không phải admin hệ thống) nhưng vẫn là "Quản trị viên" của riêng app Dự án — hai tầng độc lập.
Nguyên tắc và mẹo
- Cấp vừa đủ (least-privilege). Mặc định để No cho app không liên quan; chỉ mở cái họ thật sự cần. An toàn hơn và đỡ rối cho chính họ.
- Sửa lại lúc nào cũng được. Mở lại người dùng, đổi ô quyền, lưu — hiệu lực ngay.
- Muốn test: đăng nhập bằng tài khoản đó (hoặc dùng "Đăng nhập bằng vai" ở bản có tính năng) để xem họ thấy gì.
Nhớ ba ý
- Mỗi app một ô chọn: No / Người dùng / Quản trị viên — cấp độc lập từng app.
- Cấp theo vai trò công việc, để No cho app không cần.
- Vai trò tổng (admin hệ thống) khác quyền từng app — đừng cấp admin cho tất cả.
Xong bài này bạn phân quyền được cho cả nhóm một cách gọn gàng, an toàn. Phần sau ta tìm hiểu Record Rules — cách giới hạn bản ghi nào một người dùng được thấy, ví dụ chỉ đơn hàng của chính họ.
