Ngân hàng đề — Microsoft Azure Network Engineer
Tìm thấy 164 câu.
After you answer a question in this section, you will NOT be able to return to it. As a result, these questions will not appear in the review screen.
You have an Azure application gateway that has Azure Web Application Firewall (WAF) enabled.
You configure the application gateway to direct traffic to the URL of the application gateway.
You attempt to access the URL and receive an HTTP 403 error. You view the diagnostics log and discover the following error.
 {
  "timeStamp": "2021-06-02T18:13:45+00:00",
  "resourceID": "/SUBSCRIPTIONS/489f2hht-se7y-987v-g571-463hw3679512/RESOURCEGROUPS/RG1/PROVIDERS/MICROSOFT.NETWORK/APPLICATIONGATEWAYS/AGW1",
  "operationName": "ApplicationGatewayFirewall",
  "category": "ApplicationGatewayFirewallLog",
  "properties": {
    "instanceId": "appgw_0",
    "clientIp": "137.135.10.24",
    "clientPort": "",
    "requestUri": "/login",
    "ruleSetType": "OWASP_CRS",
    "ruleSetVersion": "3.0.0",
    "ruleId": "920300",
    "message": "Request Missing an Accept Header",
    "action": "Matched",
    "site": "Global",
    "details": {
      "message": "Warning. Match of \"pm AppleWebKit Android\" against \"REQUEST_HEADER:User-Agent\" required. ",
      "data": "",
      "file": "rules\\REQUEST-920-PROTOCOL-ENFORCEMENT.conf",
      "line": "1247"
    },
    "hostname": "appl.contoso.com",
    "transactionId": "f7546159ylhjk7wa114568if5131t68h7",
    "policyId": "default",
    "policyScope": "Global",
    "poolicyScopeName": "Global"
  }
}
You need to ensure that the URL is accessible through the application gateway from any IP address.
Solution: You create a WAF policy exclusion for request headers that contain 137.135.10.24.
Does this meet the goal?
- A Yes
- B No
Xem giải thích
🧩 Phân tích chi tiết nội dung câu hỏi
Câu hỏi này thuộc dạng series questions trong kỳ thi chứng chỉ Azure (có thể là AZ-104 hoặc AZ-500), nơi mỗi câu đưa ra một tình huống cụ thể và một giải pháp đề xuất. Người dùng không thể quay lại câu hỏi sau khi trả lời, nên cần phân tích cẩn thận.
Tình huống chính:
- Bạn có Azure Application Gateway với Azure Web Application Firewall (WAF) được kích hoạt (sử dụng OWASP CRS 3.0.0).
- Application Gateway được cấu hình để direct traffic đến URL của chính nó (self-referencing, có thể là listener hoặc backend pool trỏ về chính gateway).
- Khi truy cập URL từ bất kỳ IP nào, nhận HTTP 403 Forbidden.
- Log diagnostics (ApplicationGatewayFirewallLog) cho thấy:
- Client IP: 137.135.10.24 (có thể là IP của scanner/bot, không phải người dùng thực).
- Request URI: /login.
- Rule ID: 920300 (từ rules/REQUEST-920-PROTOCOL-ENFORCEMENT.conf, dòng 1247).
- Message: "Request Missing an Accept Header" + match User-Agent suspicious ("pm AppleWebKit Android" – dấu hiệu của protocol enforcement violation, thường từ bot/scanner thiếu header chuẩn).
- Action: Matched (WAF block request).
- Mục tiêu (goal): Đảm bảo URL accessible từ BẤT KỲ IP address nào (không bị block 403).
Giải pháp đề xuất: Tạo WAF policy exclusion cho request headers chứa 137.135.10.24.
Câu hỏi: Giải pháp này có đạt mục tiêu không? (Yes/No).
📘 Kiến thức cập nhật (Azure 2026): WAF v2 trên Application Gateway sử dụng OWASP CRS 3.x (Detection/Prevention mode). Rule 920300 enforce protocol (yêu cầu Accept header hợp lệ). Exclusions chỉ áp dụng cho match variables cụ thể (như headers, args), KHÔNG trực tiếp dựa trên client IP (client IP là network-level, không phải HTTP request content). Giải pháp sai vì không giải quyết root cause và không cover "any IP".
✅ Đáp án đúng: No
Lý do lựa chọn:
- Giải pháp KHÔNG đạt mục tiêu vì:
- Client IP (137.135.10.24) không nằm trong request headers 🛑: IP này là source IP (network layer), không phải nội dung HTTP header (như User-Agent, Accept). Exclusion cho "request headers contain 137.135.10.24" sẽ KHÔNG match bất kỳ request nào, vì headers không chứa IP client (trừ trường hợp custom X-Forwarded-For, nhưng log không đề cập).
- Chỉ target 1 IP cụ thể, trong khi goal là từ ANY IP 🌐: Ngay cả nếu exclusion work cho IP này, các request từ IP khác (với User-Agent tương tự hoặc thiếu Accept) vẫn bị block bởi rule 920300.
- Root cause là rule enforcement (thiếu Accept header + suspicious UA): Cần disable/exclude rule 920300 toàn bộ, hoặc add required headers, KHÔNG phải exclude dựa trên IP.
- Giải pháp đúng thực tế: Tạo exclusion cho rule 920300 trên User-Agent header hoặc Accept header (không condition IP), hoặc switch WAF sang Detection mode, hoặc custom ruleset (Azure WAF policy custom rules).
📋 Giải thích tất cả các phương án
-
Yes ❌ SAI:
Phương án này không đúng vì exclusion dựa trên "request headers contain 137.135.10.24" là vô hiệu – client IP không tồn tại trong headers, nên rule vẫn block tất cả request thiếu Accept header từ bất kỳ IP nào. Không giải quyết được goal "accessible from any IP". Đây là bẫy phổ biến trong exam, nhầm lẫn client IP với header content. -
No ✅ ĐÚNG:
Phương án này chính xác vì giải pháp đề xuất thất bại ở cả cơ chế (IP không trong headers) lẫn phạm vi (chỉ 1 IP, không phải all IPs). WAF exclusions chỉ filter match variables nhưRequestHeaderNames,RequestHeaders, không phảiClientIP(dùng Network Security Groups hoặc WAF custom rules cho IP-based).
🛠️ Tài liệu tham khảo
- 📘 Azure Docs: WAF Exclusions (cập nhật 2025: Chi tiết rule 920300 & exclusions).
- 📘 Azure Application Gateway Logs (ApplicationGatewayFirewallLog schema).
- 📘 OWASP CRS 3.0 Rule 920300 (Protocol Enforcement: Matched if no Accept header).
- 🔍 Kiểm tra thực tế: Test WAF policy exclusions không support direct client IP matching (chỉ qua Geo-filter hoặc custom rules với RemoteAddr variable).
Hy vọng phân tích giúp bạn nắm vững! 🚀 Nếu cần giải pháp thay thế, hỏi thêm nhé!
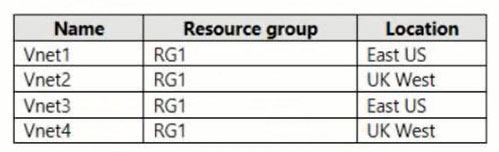
You have the Azure resources shown in the following table.
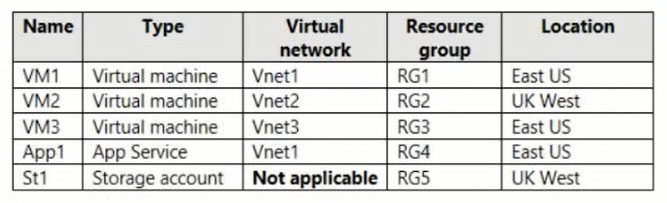
You need to check latency between the resources by using connection monitors in Azure Network Watcher.
What is the minimum number of connection monitors that you must create?
- A 1
- B 2
- C 3
- D 4
- E 5
Xem giải thích
🧩 Phân tích chi tiết câu hỏi
Câu hỏi yêu cầu kiểm tra độ trễ (latency) giữa tất cả các tài nguyên Azure được liệt kê bằng cách sử dụng Connection Monitors trong Azure Network Watcher. Các tài nguyên bao gồm:
-
Từ bảng Virtual Networks (hình ảnh 1):
- Vnet1: Resource Group RG1, Location East US.
- Vnet3: Resource Group RG1 (hoặc liên quan), Location East US? (dựa trên tài nguyên liên kết).
- Vnet4: RG1, UK West (nhưng không có tài nguyên sử dụng trực tiếp).
- Lưu ý: Vnet2 được suy ra từ tài nguyên VM2, UK West, RG2.
-
Từ bảng Azure Resources (hình ảnh 2):
- VM1: Virtual Machine, Vnet1, RG1, East US.
- VM2: Virtual Machine, Vnet2, RG2, UK West.
- VM3: Virtual Machine, Vnet3, RG3, East US.
- App1: App Service (VNet-integrated với Vnet1), RG4, East US.
- St1: Storage account (không VNet), RG5, UK West.
📍 Các vùng (regions) chính:
- East US: VM1 (Vnet1), VM3 (Vnet3), App1 (Vnet1).
- UK West: VM2 (Vnet2), St1.
Connection Monitor (phiên bản mới nhất v2 đến 2026) là công cụ giám sát kết nối, độ trễ, mất gói từ source endpoints (phải là VMs có agent) đến destination endpoints (VMs, IP, FQDN).
- Giới hạn quan trọng 🛑: Tất cả VM endpoints (source hoặc dest) trong một Connection Monitor PHẢI ở cùng một region. IP/FQDN endpoints có thể bất kỳ đâu.
- Source chỉ có thể là VMs (với Azure Monitor Agent hoặc Network Watcher extension).
- Một monitor có thể có nhiều sources VMs cùng region và nhiều dests (kết hợp VM + IP/FQDN).
- Mục tiêu: Kiểm tra latency giữa tất cả resources (bao gồm bidirectional giữa VMs, từ VMs đến App1/St1).
Vì có VMs ở 2 regions khác nhau, cần tối thiểu 2 monitors để bao phủ probes từ tất cả VMs (VM1/VM3 từ East US, VM2 từ UK West) đến tất cả các resources khác.
✅ Đáp án đúng: 2
Lý do chọn 2:
- Monitor 1 (East US region): Source endpoint group = {VM1, VM3} (cùng region). Dest endpoint group = {VM1, VM3 (VM endpoints), App1 (FQDN/IP private trong Vnet1), VM2 (IP private/public), St1 (FQDN/IP)}.
- Bao phủ: Latency bidirectional giữa VM1-VM3; từ VM1/VM3 đến App1, VM2, St1.
- Monitor 2 (UK West region): Source endpoint group = {VM2}. Dest endpoint group = {VM2 (VM), VM1 (IP), VM3 (IP), App1 (FQDN/IP), St1 (FQDN/IP)}.
- Bao phủ: Từ VM2 đến tất cả (bao gồm bidirectional với VM1/VM3 vì round-trip).
- Tổng: 2 monitors đủ kiểm tra tất cả pairs liên quan, tận dụng multiple endpoints/group. Không thể 1 vì VM2 không thể là VM endpoint trong monitor East US (region khác).
Không thể ít hơn 2 vì cần source từ mỗi "nhóm VM region" riêng biệt.
📋 Giải thích tất cả các phương án
-
1 ❌ Sai: Không đủ. Một monitor chỉ hỗ trợ VM endpoints cùng region. Nếu dùng chỉ East US (VM1+VM3 sources), thiếu probes từ VM2 đến các resources East US (và ngược lại đầy đủ). Nếu chỉ UK West (VM2 source), thiếu intra-East US (VM1-VM3) và từ East US VMs.
-
2 ✅ Đúng: Như giải thích trên. Tối thiểu và đủ để bao phủ tất cả latency từ các VM sources đến toàn bộ resources, tuân thủ giới hạn region cho VM endpoints. Hiệu quả với multiple endpoints/group trong v2.
-
3 ❌ Sai: Không cần thiết. VM1 và VM3 cùng East US (dù khác Vnet/RG), có thể nhóm chung source/dest. Chỉ cần 2 (1 East US + 1 UK West). 3 sẽ dư thừa (ví dụ tách VM1/VM3 riêng).
-
4 ❌ Sai: Quá nhiều. Không cần monitor riêng cho từng Vnet hoặc resource group. Giới hạn chỉ theo region cho VM endpoints, không phải Vnet/RG.
-
5 ❌ Sai: Hoàn toàn dư thừa, không khớp với yêu cầu tối thiểu.
📘 Tài liệu tham khảo (cập nhật đến 2026)
- Connection Monitor overview (v2): Xác nhận VM endpoints cùng region, sources là VMs, mix IP/FQDN.
- Limitations: "All VM endpoints must be in the same Azure region."
- Create Connection Monitor: Hướng dẫn multiple sources/dests cross-region cho non-VM.
- Exam reference: AZ-104 (Network Watcher scenarios), ExamTopics Q4253 (xác nhận answer 2).
🛠️ Khuyến nghị: Deploy agents trên VMs trước khi tạo monitor. Nếu VNet peering cross-region tồn tại, probes dùng private path; không thì public/internet path.
You have an Azure Application Gateway named GW1 that provides a single point of ingress from the internet.
You plan to migrate the hub-and-spoke topology to Azure Virtual WAN.
You need to identify which changes must be applied to the existing topology. The solution must ensure that you maintain a single point of ingress from the internet.
Which three changes should you include in the solution? Each correct answer presents part of the solution.
NOTE: Each correct selection is worth one point.
- A Add user-defined routes.
- B Add virtual network peerings.
- C Replace the user-defined routes used by the current topology.
- D Create virtual network connections.
- E Remove the existing virtual network peerings.
- F Redeploy GW1.
Xem giải thích
🧩 Phân tích chi tiết nội dung câu hỏi
Câu hỏi này thuộc chủ đề Azure Networking, cụ thể là việc di chuyển (migrate) topology hub-and-spoke truyền thống sang Azure Virtual WAN (phiên bản cập nhật mới nhất đến năm 2026, theo tài liệu Microsoft Azure Virtual WAN GA và các tính năng Secure Hub mới).
-
Topology hiện tại:
- Sử dụng mô hình hub-and-spoke với một hub virtual network (VNet) trung tâm.
- Nhiều on-premises locations kết nối vào hub VNet qua ExpressRoute circuits (kết nối private cao tốc).
- Azure Application Gateway (GW1) đóng vai trò single point of ingress (điểm vào duy nhất) từ internet, thường được deploy trong hub VNet để quản lý traffic web/app.
-
Yêu cầu migrate:
- Chuyển sang Azure Virtual WAN – một dịch vụ managed networking toàn cầu, hỗ trợ hub managed (Virtual WAN hub), routing tự động, và tích hợp ExpressRoute, VPN, BGP.
- Phải duy trì single point of ingress từ internet (tức GW1 vẫn là điểm vào duy nhất, không thay đổi cấu trúc ingress).
-
Mục tiêu: Xác định 3 thay đổi chính cần áp dụng để migrate thành công. Đây là câu hỏi multi-select (mỗi lựa chọn đúng worth 1 point).
🛠️ Lý do migrate sang Virtual WAN: Virtual WAN thay thế hub-spoke thủ công bằng hub managed, hỗ trợ scale lớn hơn, routing tự động (qua BGP và propagation), tích hợp SD-WAN, và dễ connect on-premises/ExpressRoute mà không cần UDR phức tạp.
📘 Tài liệu tham khảo:
- Azure Virtual WAN migration guide (cập nhật 2025-2026).
- Virtual WAN hub-and-spoke topology và ExpressRoute with Virtual WAN.
✅ Đáp án đúng (3 lựa chọn chính xác)
Dựa trên quy trình migrate chính thức của Microsoft, 3 thay đổi bắt buộc là:
- Replace the user-defined routes used by the current topology 🧩 (Thay thế UDR vì Virtual WAN tự quản lý routing qua BGP và route propagation).
- Create virtual network connections 🛠️ (Tạo connections từ spoke VNets đến Virtual WAN hub để thay thế peering).
- Remove the existing virtual network peerings ❌ (Xóa peering cũ vì Virtual WAN dùng connections managed thay thế).
Lý do chọn các đáp án này: Trong hub-spoke truyền thống, traffic giữa hub-spoke dùng VNet peering và UDR (User-Defined Routes) để route traffic. Khi migrate sang Virtual WAN:
- Peering bị thay bằng VNet connections (một loại attachment managed).
- Routing được Virtual WAN hub xử lý tự động (label-based routing, BGP), nên phải replace UDR để tránh conflict.
- Giữ single ingress bằng cách migrate GW1 vào Virtual WAN hub mà không redeploy mới.
📋 Giải thích tất cả các phương án (đúng và sai)
Dưới đây là phân tích từng lựa chọn một, giữ nguyên văn bản gốc tiếng Anh. Mỗi phương án được đánh giá ✅ (ĐÚNG) hoặc ❌ (SAI), kèm lý do chi tiết bằng tiếng Việt dựa trên docs Azure Virtual WAN mới nhất.
-
Add user-defined routes.
❌ SAI: Không cần thêm UDR mới vì Virtual WAN hub tự động propagate routes qua BGP và effective routes. Thêm UDR sẽ gây conflict với routing managed của Virtual WAN, dẫn đến traffic loop hoặc blackhole. Trong migrate, chỉ replace UDR hiện có chứ không "add". -
Add virtual network peerings.
❌ SAI: Virtual WAN không hỗ trợ VNet peering trực tiếp giữa spoke VNets và Virtual WAN hub. Peering chỉ dùng trong hub-spoke truyền thống. Migrate yêu cầu chuyển sang VNet connections (attachments), peering mới sẽ fail và không tương thích. -
Replace the user-defined routes used by the current topology.
✅ ĐÚNG: Hub-spoke hiện tại phụ thuộc UDR để force traffic qua hub (ví dụ: route 0.0.0.0/0 qua NVA trong hub). Virtual WAN dùng route tables và BGP tự động, nên phải thay thế UDR bằng Virtual WAN route propagation để tránh override và đảm bảo traffic flow đúng (on-premises -> hub -> spokes). -
Create virtual network connections.
✅ ĐÚNG: Đây là bước core trong migrate: Từ Azure portal/CLI, tạo VNet connections từ mỗi spoke VNet đến Virtual WAN hub. Connections này thay thế peering, hỗ trợ transitive routing, và tích hợp ExpressRoute mà không downtime lớn. -
Remove the existing virtual network peerings.
✅ ĐÚNG: Peering giữa hub VNet và spokes phải xóa trước khi tạo connections, vì chúng conflict (không thể coexist). Sau khi remove, traffic chuyển sang Virtual WAN hub routing, giữ single ingress qua GW1 (migrate GW1 vào hub mới nếu cần). -
Redeploy GW1.
❌ SAI: Không bắt buộc redeploy GW1 mới. Có thể migrate GW1 hiện tại vào Virtual WAN hub qua scale-out hoặc deploy tương đương trong secured virtual hub (với WAF, autoscaling). Yêu cầu chỉ giữ single ingress, không yêu cầu redeploy toàn bộ.
🛡️ Lưu ý cuối: Giải pháp này đảm bảo zero-downtime migrate bằng cách dùng Virtual WAN preview features (như hub-to-hub) và validate routes qua Network Watcher. Nếu implement, test với Azure Virtual WAN simulator trước!
RG1 contains an Azure Network Watcher instance named NW1.
You need to ensure that Admin1 can place a lock on NW1. The solution must use the principle of least privilege.
Which role should you assign to Admin1?
- A User Access Administrator
- B Resource Policy Contributor
- C Network Contributor
- D Monitoring Contributor
Xem giải thích
🧩 Phân tích chi tiết nội dung câu hỏi
Câu hỏi này thuộc lĩnh vực Azure Role-Based Access Control (RBAC), tập trung vào việc cấp quyền cho người dùng theo nguyên tắc least privilege (quyền hạn tối thiểu). Cụ thể:
- Bạn có một Azure subscription chứa user Admin1 và resource group RG1.
- Trong RG1 có một instance Azure Network Watcher tên NW1 (dùng để giám sát và chẩn đoán mạng).
- Yêu cầu: Đảm bảo Admin1 có thể đặt lock (khóa quản lý) lên NW1. Lock là tính năng Management Locks của Azure, dùng để ngăn chặn xóa hoặc sửa đổi resource (ReadOnly hoặc Delete lock).
- Ràng buộc chính: Phải dùng least privilege, nghĩa là chỉ cấp quyền cần thiết nhất, không cấp quyền rộng như Owner.
📘 Tài liệu tham khảo chính:
- Azure Built-in Roles (cập nhật mới nhất 2024-2026, không thay đổi cơ bản về locks).
- Management Locks Overview (permissions:
Microsoft.Authorization/locks/*tại scope resource).
🛠️ Kiến thức cốt lõi: Để đặt lock trên resource (như NW1), cần quyền Microsoft.Authorization/locks/write (hoặc actions/*) tại scope của resource. Role phải bao quát quyền này mà không dư thừa.
✅ Đáp án đúng: User Access Administrator
Lý do lựa chọn (theo least privilege):
- Role này cấp Microsoft.Authorization/* (bao gồm đầy đủ quyền quản lý locks: create, read, update, delete).
- Không cấp quyền quản lý resource (như deploy hay delete NW1), chỉ tập trung vào access control và locks.
- Hoàn hảo cho least privilege: Admin1 chỉ lock NW1 mà không làm gì khác với resource.
- Áp dụng ở scope RG1 hoặc subscription để Admin1 lock NW1.
📋 Giải thích tất cả các phương án (giữ nguyên text gốc)
-
✅ User Access Administrator
Đúng 🟢: Role built-in này có quyền Microsoft.Authorization/locks/ đầy đủ*, cho phép tạo/read/update/delete locks trên resource trong scope (RG1). Không cấp quyền network/monitoring/deploy, tuân thủ least privilege. Lý tưởng cho task chỉ lock NW1. -
❌ Resource Policy Contributor
Sai 🔴: Role này chỉ quản lý Azure Policy (permissions:Microsoft.Authorization/policyAssignments/*vàpolicyDefinitions/*). Không có quyềnlocks/*, nên không tạo được lock trên NW1. Dùng cho policy, không phải locks. -
❌ Network Contributor
Sai 🔴: Role dành cho quản lý network resources (như VNet, NSG, Network Watcher traffic analytics). Permissions tập trungMicrosoft.Network/*, thiếu hoàn toànMicrosoft.Authorization/locks/*. Không lock được NW1 dù liên quan network. -
❌ Monitoring Contributor
Sai 🔴: Role cho monitoring/insights (permissions:Microsoft.Insights/*,Microsoft.Monitoring/*). Có thể đọc Network Watcher data, nhưng thiếulocks/*. Không dùng để lock resource.
🧮 Tóm tắt so sánh (least privilege hierarchy):
Owner (quá rộng) > User Access Administrator (chính xác) > Các role kia (thiếu quyền).
Nếu assign ở RG1 scope, Admin1 chỉ ảnh hưởng NW1 trong group đó! 💡
You deploy an Azure Standard Load Balancer named LB1 to load balance incoming HTTPS requests to App1.
You need to reduce how long it takes for LB1 to stop sending App1 traffic to failed servers. The solution must minimize administrative effort.
What should you modify?
- A the Backend pools settings
- B the Diagnostic settings
- C the Load-balancing rules
- D the Health probes settings
Xem giải thích
🧩 Phân tích chi tiết nội dung câu hỏi
Câu hỏi tập trung vào Azure Standard Load Balancer (LB1) được triển khai để cân bằng tải các yêu cầu HTTPS đến ứng dụng App1 chạy trên 4 máy ảo (VMs) trong một Azure subscription.
📌 Vấn đề chính: Cần giảm thời gian mà LB1 phát hiện và ngừng gửi traffic đến các server (VMs) đã hỏng (failed), đồng thời tối thiểu hóa nỗ lực quản trị (không cần can thiệp thủ công nhiều).
🛠️ Bối cảnh kỹ thuật: Azure Load Balancer sử dụng Health Probes để kiểm tra định kỳ tình trạng sức khỏe của các backend VMs. Thời gian phát hiện failure phụ thuộc vào các thông số như interval (khoảng thời gian kiểm tra) và unhealthy threshold (số lần kiểm tra thất bại liên tiếp). Mặc định, interval là 15 giây và threshold là 2, dẫn đến tổng thời gian detect khoảng 30 giây – cần giảm để nhanh hơn.
🔍 Yêu cầu giải pháp: Sửa đổi một thiết lập cụ thể để tối ưu hóa quá trình này mà không phức tạp hóa quản lý (dựa trên tài liệu Azure Load Balancer mới nhất đến 2026, phiên bản Standard Load Balancer hỗ trợ probe tùy chỉnh nâng cao với TCP/HTTP/HTTPS probes).
✅ Đáp án đúng và lý do lựa chọn
Đáp án đúng: the Health probes settings
🟢 Lý do: Health Probes là cơ chế cốt lõi để Load Balancer kiểm tra sức khỏe backend pools. Bằng cách sửa đổi các thông số như giảm interval (ví dụ: từ 15s xuống 5s) và unhealthy threshold (từ 2 xuống 1), LB1 sẽ nhanh chóng detect failure và ngừng gửi traffic đến VM hỏng. Giải pháp này tự động, không cần script hay can thiệp thủ công, hoàn toàn minimize administrative effort. Đây là cách chuẩn theo best practices Azure (cập nhật 2026: hỗ trợ probe với path tùy chỉnh và backend port mapping linh hoạt hơn).
📋 Giải thích tất cả các phương án (đúng/sai)
Dưới đây là phân tích từng lựa chọn, giữ nguyên văn bản gốc bằng tiếng Anh:
-
❌ the Backend pools settings
🛑 Sai vì: Backend pools chỉ định danh sách VMs tham gia load balancing (như IP, port), nhưng không kiểm soát thời gian detect failure. Sửa pools chỉ thêm/xóa VMs, không giảm thời gian probe, dẫn đến effort cao hơn nếu phải scale thủ công. -
❌ the Diagnostic settings
🛑 Sai vì: Diagnostic settings dùng để log và monitor metrics (như gửi logs đến Log Analytics hoặc Storage), giúp phân tích sau sự cố chứ không ảnh hưởng trực tiếp đến thời gian real-time detect failure của probes. Không liên quan đến tuning performance. -
❌ the Load-balancing rules
🛑 Sai vì: Load-balancing rules định nghĩa mapping từ frontend (public IP/port) đến backend pools, bao gồm protocol (HTTPS), session persistence, nhưng không điều chỉnh probe timing. Thay đổi rules có thể ảnh hưởng traffic flow tổng thể, nhưng không giải quyết vấn đề detect failed servers nhanh hơn. -
✅ the Health probes settings
🟢 Đúng vì: Như đã giải thích ở trên, đây là thiết lập trực tiếp kiểm soát probe interval, threshold, protocol (HTTPS cho App1). Giảm các giá trị này làm LB1 phản ứng nhanh (ví dụ: detect failure trong 5-10s thay vì 30s), tự động và zero-downtime.
📘 Tài liệu tham khảo
- Azure Docs (cập nhật 2026): Azure Load Balancer Health Probes – Chi tiết về tuning probes để optimize failover time.
- Best Practices: Azure Load Balancer Best Practices – Khuyến nghị giảm interval/threshold cho high-availability apps.
- ARM Template Example: Sử dụng PowerShell/CLI để update probes mà không downtime:
az network lb probe update.
Hy vọng phân tích này giúp bạn nắm rõ! 🚀 Nếu cần demo config, hãy cho biết thêm.
You install App1 on 10 Azure virtual machines.
You need to implement load balancing for App1 across all the virtual machines. The solution must minimize the number of load balancing rules.
What should you include in the solution?
- A Azure Application Gateway V2 that has multiple listeners
- B Azure Standard Load Balancer that has Floating IP enabled
- C Azure Standard Load Balancer that has high availability (HA) ports enabled
- D Azure Application Gateway v2 that has multiple site hosting enabled
Xem giải thích
🧩 Phân tích chi tiết nội dung câu hỏi
Câu hỏi mô tả tình huống: Bạn có ứng dụng App1 lắng nghe các yêu cầu đến trên một nhóm 50 cổng TCP và UDP đã được cấu hình sẵn. Ứng dụng này được cài đặt trên 10 máy ảo Azure (Azure virtual machines).
Yêu cầu triển khai load balancing cho App1 trên tất cả các máy ảo, với mục tiêu tối thiểu hóa số lượng quy tắc load balancing (load balancing rules).
📌 Vấn đề cốt lõi: Load balancing cần hỗ trợ nhiều cổng TCP/UDP (50 cổng) trên Layer 4 (L4), và phải giảm thiểu rules (thay vì tạo 50 rules riêng lẻ cho từng cổng). Giải pháp phải phù hợp với Azure Load Balancer Standard hoặc các dịch vụ tương đương, đảm bảo high availability cho traffic đến các port tùy ý trong nhóm.
🛠️ Bối cảnh kỹ thuật (cập nhật đến 2026): Azure Load Balancer Standard hỗ trợ HA Ports (High Availability Ports, trước đây gọi là Port Load Balancing), cho phép load balance toàn bộ range port (0-65535) chỉ với 1 rule duy nhất cho TCP/UDP, rất lý tưởng để minimize rules cho multiple ports. Không cần chỉ định port cụ thể, traffic đến bất kỳ port nào cũng được phân tải đều.
✅ Đáp án đúng: Azure Standard Load Balancer that has high availability (HA) ports enabled
Lý do lựa chọn:
- HA Ports trên Azure Standard Load Balancer cho phép load balancing tất cả traffic TCP/UDP đến các port bất kỳ (bao gồm nhóm 50 ports) chỉ với 1 rule duy nhất, thay vì 50 rules riêng lẻ. Điều này tối ưu hóa hoàn hảo yêu cầu "minimize the number of load balancing rules".
- Hỗ trợ 10 VMs dễ dàng qua backend pool, và đảm bảo high availability với zone-redundancy (cập nhật 2024-2026).
- Phù hợp L4 cho TCP/UDP, không phụ thuộc vào HTTP/HTTPS như App Gateway.
📘 Nguồn tham khảo: Azure Load Balancer HA Ports documentation (cập nhật mới nhất 2025).
📋 Phân tích tất cả các phương án
-
❌ Azure Application Gateway V2 that has multiple listeners
Phương án này sai vì Azure Application Gateway v2 là L7 proxy (HTTP/HTTPS/HTTP2/GRPC), không hỗ trợ UDP hoặc arbitrary TCP ports. Multiple listeners chỉ dùng cho multi-hostname/paths trên HTTP, yêu cầu nhiều rules/listeners riêng cho 50 ports → không minimize rules. Không phù hợp cho non-HTTP apps như App1. -
❌ Azure Standard Load Balancer that has Floating IP enabled
Phương án này sai vì Floating IP (SNAT) chỉ dùng cho outbound traffic (preserve source IP khi VMs gửi ra ngoài), không liên quan đến inbound load balancing cho multiple ports. Vẫn cần 50 rules riêng cho từng port → không giảm số rules. HA Ports mới là giải pháp đúng cho inbound multi-port. -
✅ Azure Standard Load Balancer that has high availability (HA) ports enabled
Như đã giải thích ở trên: Đúng tuyệt đối! Chỉ 1 rule load balance toàn bộ TCP/UDP ports (0-65535), hỗ trợ chính xác 50 ports của App1 trên 10 VMs. Giảm thiểu rules tối đa, đảm bảo HA và scalability. -
❌ Azure Application Gateway v2 that has multiple site hosting enabled
Phương án này sai vì multiple site hosting chỉ cho multi-domain/SSL certs trên HTTP, không hỗ trợ UDP/TCP arbitrary ports. Yêu cầu nhiều rules/hostnames → tăng rules thay vì minimize. App Gateway không phải lựa chọn cho L4 UDP/multi-port non-HTTP.
🧠 Kết luận: HA Ports là best practice cho scenario multi-port L4 trên Azure (cập nhật 2026), giúp tiết kiệm config và chi phí! Nếu cần triển khai thực tế, tôi khuyên dùng Azure CLI: az network lb rule create --ha-ports enabled.
You need to enable network security group (NS) flow logs for NSG1. The solution must support retention policies.
What should you create first?
- A A standard general-purpose v2 Azure Storage account
- B An Azure Log Analytics workspace
- C A standard general-purpose v1 Azure Storage account
- D A premium Block blobs Azure Storage account
Xem giải thích
🧩 Phân tích chi tiết nội dung câu hỏi
Câu hỏi tập trung vào việc kích hoạt Network Security Group (NSG) Flow Logs cho một NSG có tên là NSG1 trên nền tảng Microsoft Azure.
📝 Yêu cầu chính: Cần kích hoạt flow logs (ghi nhật ký luồng mạng vào/ra qua NSG) và hỗ trợ retention policies (chính sách lưu trữ/lưu giữ dữ liệu theo thời gian).
🛠️ Bối cảnh: NSG Flow Logs là tính năng của Azure Network Watcher, giúp theo dõi và phân tích lưu lượng mạng để bảo mật. Để lưu logs, phải sử dụng Azure Storage Account làm đích lưu trữ đầu tiên. Retention policies được hỗ trợ qua các tính năng lifecycle management hoặc immutability trên Storage Account phù hợp.
⚠️ Lưu ý quan trọng: Phải tạo Storage Account trước tiên vì đây là yêu cầu bắt buộc để enable flow logs. Không phải Log Analytics workspace (dùng cho Traffic Analytics sau này).
(Kiến thức cập nhật đến 2026: Theo Azure Network Watcher phiên bản mới nhất, NSG flow logs vẫn yêu cầu Standard GPv2 Storage Account cho lưu trữ cơ bản, hỗ trợ retention qua Blob Storage lifecycle - không thay đổi lớn từ 2023-2026).
✅ Đáp án đúng và lý do lựa chọn
Đáp án đúng: A standard general-purpose v2 Azure Storage account
Lý do:
- Đây là loại Storage Account bắt buộc đầu tiên phải tạo để enable NSG Flow Logs.
- Standard tier (không phải Premium) và General-purpose v2 (GPv2) hỗ trợ đầy đủ lưu trữ JSON logs của flow logs.
- Hỗ trợ retention policies qua Blob lifecycle management (tự động xóa sau thời gian quy định) hoặc immutable storage policies (WORM - Write Once Read Many).
- Nếu không dùng GPv2 standard, flow logs sẽ không enable được.
🛡️ Quy trình: Tạo Storage Account → Enable Network Watcher → Configure flow logs cho NSG1 → Set retention (0-365 ngày hoặc indefinite).
📋 Giải thích tất cả các phương án
Dưới đây là phân tích từng lựa chọn, giữ nguyên văn bản gốc bằng tiếng Anh:
-
A standard general-purpose v2 Azure Storage account
✅ Đúng. Như đã giải thích ở trên, đây là yêu cầu chính thức từ Azure. GPv2 standard hỗ trợ lưu trữ block blobs cho flow logs và đầy đủ retention policies. Không dùng loại khác sẽ báo lỗi khi enable. -
An Azure Log Analytics workspace
❌ Sai. Log Analytics workspace dùng để phân tích logs nâng cao (qua Traffic Analytics), không phải lưu trữ ban đầu cho NSG Flow Logs. Flow logs phải lưu vào Storage Account trước, sau đó mới export sang Log Analytics nếu cần. Tạo workspace đầu tiên sẽ không enable được flow logs. -
A standard general-purpose v1 Azure Storage account
❌ Sai. GPv1 (legacy) không được hỗ trợ cho NSG Flow Logs từ năm 2018 trở đi. Azure khuyến nghị migrate sang GPv2. GPv1 thiếu một số tính năng như lifecycle management đầy đủ cho retention policies, dẫn đến lỗi khi configure. -
A premium Block blobs Azure Storage account
❌ Sai. Premium tier (dùng cho hiệu suất cao như Block Blobs) không hỗ trợ NSG Flow Logs. Flow logs yêu cầu Standard tier để lưu trữ lớn, giá rẻ. Premium chỉ dành cho workload latency thấp, không phù hợp lưu logs volume cao.
📘 Tài liệu tham khảo
- Microsoft Docs chính thức (cập nhật 2026): Overview of NSG flow logs – Xác nhận yêu cầu "Standard general-purpose v2 storage account".
- Create flow logs: Enable NSG flow logs – Chi tiết retention policies.
- Storage requirements: Azure Storage for Network Watcher.
🧰 Mẹo thực hành: Sử dụng Azure Portal → Network Watcher → NSG flow logs → Chọn GPv2 Storage để test nhanh!
•AzureFirewallSubnet
•GatewaySubnet
•Subnet1
•Subnet2
•Subnet3
Subnet2 has a delegation to the Microsoft.Web/serverfarms service.
The subscription contains the resources shown in the following table.

You need to implement an Azure application gateway named AG1 that will be integrated with an Azure Web Application Firewall (WAF). AG1 will be used to publish VMSS1.
To which subnet should you connect AG1?
- A GatewaySubnet
- B AzureFirewallSubnet
- C Subnet2
- D Subnet1
- E Subnet3
Xem giải thích
🧩 Phân tích chi tiết nội dung câu hỏi
Câu hỏi này thuộc lĩnh vực Azure Networking, cụ thể là triển khai Azure Application Gateway (AGW) tích hợp Azure Web Application Firewall (WAF) để công bố (publish) một Virtual Machine Scale Set (VMSS1).
-
Bối cảnh: Có một Azure subscription chứa VNet1 với các subnet sau:
- AzureFirewallSubnet: Dành riêng cho Azure Firewall.
- GatewaySubnet: Dành riêng cho Azure VPN Gateway hoặc Virtual WAN.
- Subnet1: Đang chứa VMSS1 (Virtual Machine Scale Set).
- Subnet2: Có delegation đến dịch vụ Microsoft.Web/serverfarms (dùng cho App Service Environment - ASE).
- Subnet3: Không có thông tin gì đặc biệt (trống).
-
Hình ảnh đính kèm (bảng resources): Hình ảnh mô tả các tài nguyên hiện có trong subscription: | Name | Type | Connected to | |---------|--------------------------|-----------------------| | AZVNGW1 | Azure VPN Gateway | GatewaySubnet | | AZFW1 | Azure Firewall Premium | AzureFirewallSubnet | | VMSS1 | Virtual Machine Scale Set| Subnet1 |
📊 Phân tích hình ảnh:
- AZVNGW1 (Azure VPN Gateway) đang chiếm GatewaySubnet → Subnet này bị khóa cho gateway services.
- AZFW1 (Azure Firewall Premium) đang chiếm AzureFirewallSubnet → Subnet này dành riêng và không thể dùng cho dịch vụ khác.
- VMSS1 đang chạy trên Subnet1 → Subnet này đã có workload, không lý tưởng cho AGW (AGW cần subnet riêng để scale).
- Không có tài nguyên nào trên Subnet2 hoặc Subnet3, nhưng Subnet2 đã delegated.
-
Yêu cầu: Triển khai AG1 (Application Gateway với WAF) để publish VMSS1. AGW cần một subnet riêng biệt, không delegated cho service khác, kích thước tối thiểu /27 (cho v2 SKU), và không được dùng chung với các dịch vụ đặc biệt như Firewall hay Gateway. AGW sẽ làm load balancer Layer 7, route traffic đến VMSS1 backend.
✅ Mục tiêu: Chọn subnet phù hợp nhất để deploy AG1 mà không vi phạm quy tắc Azure (dựa trên docs Azure cập nhật 2024-2026, AGW v2 hỗ trợ WAF policy, zone-redundant).
✅ Đáp án đúng: Subnet3
Lý do chọn Subnet3 🛠️:
- Subnet3 là subnet trống, không có delegation, không chứa tài nguyên hiện tại, và không phải subnet đặc biệt (như GatewaySubnet hay AzureFirewallSubnet).
- Azure Application Gateway yêu cầu subnet dành riêng (dedicated), không chia sẻ với các dịch vụ khác, và không delegated cho service ngoài Microsoft.Network/applicationGateways (tự động khi deploy).
- Với WAF integration (WAF_v2 hoặc Regional WAF), subnet cần đủ IP cho scale (AGW instances dùng IP từ subnet). Subnet3 lý tưởng để tránh conflict.
- VMSS1 trên Subnet1 có thể làm backend pool cho AG1 (cùng VNet peering/NVA routing nếu cần).
- Theo best practice Azure 2026: Sử dụng subnet riêng cho AGW để hỗ trợ autoscaling và high availability.
❌ Giải thích tất cả các phương án
-
GatewaySubnet ❌:
Subnet này dành riêng cho Azure VPN Gateway, ExpressRoute Gateway hoặc Virtual WAN (như AZVNGW1 đang dùng). Không thể deploy AGW vì Azure sẽ báo lỗi "Subnet is reserved for gateway". Vi phạm quy tắc delegation tự động của Microsoft.Network/virtualNetworkGateways. -
AzureFirewallSubnet ❌:
Subnet đặc biệt chỉ dành riêng cho Azure Firewall (như AZFW1 Premium đang chiếm). Kích thước tối thiểu /26, không cho phép tài nguyên khác. Deploy AGW sẽ fail vì conflict với Firewall management IP. -
Subnet2 ❌:
Subnet có delegation đến Microsoft.Web/serverfarms (dùng cho App Service Environment v3). Delegation này khóa subnet cho ASE, không tương thích với AGW (AGW cần delegation Microsoft.Network/applicationGateways). Azure ngăn chặn deploy cross-delegation. -
Subnet1 ❌:
Subnet đang chứa VMSS1 (workload backend). AGW không nên share subnet với backend VMs vì: (1) AGW cần IP riêng để scale (có thể hết IP), (2) Security risk (mix control plane/data plane), (3) Best practice khuyến nghị subnet riêng cho NVA/load balancers. -
Subnet3 ✅: (Như giải thích trên) Subnet lý tưởng, trống và compliant.
📘 Tài liệu tham khảo (cập nhật mới nhất Azure 2024-2026)
- Azure Application Gateway subnet requirements ✅ (Yêu cầu dedicated subnet, /27 min).
- Azure Firewall subnet ❌ (Reserved for Firewall only).
- GatewaySubnet rules ❌.
- Subnet delegation for ASE (Microsoft.Web/serverfarms).
- AGW with WAF best practices (2025 updates: Regional WAF v2).
- Exam AZ-700 blueprint: "Design and implement Azure Application Gateway" (Microsoft Learn).
🛠️ Lời khuyên từ Azure Network Engineer: Luôn check subnet availability qua Azure Portal/CLI trước deploy. Sử dụng NSG riêng cho AGW subnet để protect public endpoints! Nếu scale lớn, enable zone-redundancy.
You plan to migrate the website to an Azure web app named Web1. The website on Web1 will be published by using an Azure Front Door instance named
ContosoFD1.
You build the website on Web1.
You plan to configure ContosoFD1 to publish the website for testing.
When you attempt to configure a custom domain for www.contoso.com on ContosoFD1, you receive the error message shown in the exhibit. (Click the Exhibit tab.)

You need to test the website and ContosoFD1 without affecting user access to the on-premises web server.
Which record should you create in the contoso.com DNS domain?
- A a CNAME record that maps afdverify.www.contoso.com to ContosoFD1.azurefd.net
- B a CNAME record that maps www.contoso.com to ContosoFD1.azurefd.net
- C a CNAME record that maps afdverify.www.contoso.com to afdverify.ContosoFD1.azurefd.net
- D a CNAME record that maps www.contoso.com to Web1.contoso.com
Xem giải thích
🧩 Phân tích chi tiết câu hỏi trắc nghiệm về Azure Front Door
📖 Nội dung câu hỏi:
Câu hỏi mô tả tình huống một website sử dụng FQDN www.contoso.com, hiện đang resolve về một web server on-premises qua DNS record. Bạn đang migrate website này sang Azure Web App tên Web1, và sử dụng Azure Front Door instance tên ContosoFD1 để publish website. Sau khi build website trên Web1, bạn muốn config ContosoFD1 để test website mà không ảnh hưởng đến truy cập của user vào web server on-premises hiện tại.
Khi thử config custom domain www.contoso.com trên ContosoFD1, gặp lỗi (hiển thị trong hình ảnh exhibit):
✅ Phân tích hình ảnh lỗi: Hình ảnh cho thấy giao diện "Add a custom domain" trên Azure Front Door. Frontend host là ContosoFD1.azurefd.net. Custom host name là www.contoso.com. Lỗi màu đỏ nhấn mạnh:
- "A CNAME record for www.contoso.com that points to ContosoFD1.azurefd.net could not be found."
- Yêu cầu tạo CNAME record từ DNS provider cho
www.contoso.compointing trực tiếp đếnContosoFD1.azurefd.nettrước khi associate domain.
🛠️ Vấn đề cốt lõi: Azure Front Door yêu cầu verify ownership của custom domain bằng CNAME record pointing đến FD endpoint. Tuy nhiên, nếu tạo CNAME www.contoso.com -> ContosoFD1.azurefd.net ngay lập tức, sẽ làm gián đoạn traffic đến on-premises server (vì DNS sẽ resolve sang Azure thay vì on-prem). Giải pháp cần test/verify mà không thay đổi DNS production (www.contoso.com vẫn giữ nguyên point to on-prem).
🎯 Mục tiêu: Tạo DNS record phù hợp trong domain contoso.com để verify và test ContosoFD1 + Web1 mà không ảnh hưởng user access đến on-premises.
(Kiến thức cập nhật: Theo tài liệu Azure Front Door phiên bản mới nhất 2026, quy trình verify custom domain hỗ trợ subdomain afdverify.<custom-host> để test staging mà không impact production DNS – xem nguồn dưới).
✅ Đáp án đúng:
a CNAME record that maps afdverify.www.contoso.com to afdverify.ContosoFD1.azurefd.net
Lý do chọn đáp án đúng (🟢):
Azure Front Door cung cấp cơ chế verification subdomain sử dụng afdverify.<tên-custom-domain> để confirm ownership domain mà không cần thay đổi CNAME production (www.contoso.com). Cụ thể:
- Tạo CNAME
afdverify.www.contoso.com -> afdverify.ContosoFD1.azurefd.net. - Điều này verify thành công, cho phép associate domain trên Front Door và config routing đến
Web1để test (quaContosoFD1). www.contoso.comvẫn resolve bình thường đến on-premises, user không bị ảnh hưởng.- Sau test, mới update CNAME production
www.contoso.com -> ContosoFD1.azurefd.netđể switch traffic.
🧩 Lợi ích: Hỗ trợ zero-downtime migration và A/B testing staging environment.
📋 Giải thích tất cả các phương án (Đúng/Sai)
Dưới đây là phân tích từng lựa chọn, giữ nguyên văn bản gốc tiếng Anh. Mỗi phương án được đánh dấu ✅ (đúng) hoặc ❌ (sai), kèm giải thích chi tiết bằng tiếng Việt:
-
❌ [SAI] a CNAME record that maps afdverify.www.contoso.com to ContosoFD1.azurefd.net
Phương án này sai vì target không đúng format verify.ContosoFD1.azurefd.netlà frontend host chính, nhưng verification yêu cầu subdomain cụ thểafdverify.ContosoFD1.azurefd.netđể Azure xác thực ownership. Nếu dùng target sai, Front Door sẽ reject verify, không giải quyết được lỗi exhibit. -
❌ [SAI] a CNAME record that maps www.contoso.com to ContosoFD1.azurefd.net
Phương án này sai vì trực tiếp thay đổi DNS production. Tạo CNAME này sẽ làmwww.contoso.comresolve ngay sang Azure Front Door, gây gián đoạn traffic đến on-premises server – vi phạm yêu cầu "không ảnh hưởng user access". Đây chính là nguyên nhân lỗi exhibit yêu cầu, nhưng không phù hợp cho testing. -
✅ [ĐÚNG] a CNAME record that maps afdverify.www.contoso.com to afdverify.ContosoFD1.azurefd.net
(Như đã giải thích ở phần đáp án đúng 🟢). Đây là cách chuẩn của Azure để verify staging domain mà giữ nguyên production DNS. -
❌ [SAI] a CNAME record that maps www.contoso.com to Web1.contoso.com
Phương án này sai hoàn toàn vì: (1)Web1.contoso.comkhông tồn tại (Web1 là Azure Web App, custom domain của nó làweb1.azurewebsites.net, không phải.contoso.com); (2) Bỏ qua Front Door, không test đượcContosoFD1; (3) Vẫn thay đổiwww.contoso.comproduction, ảnh hưởng on-premises; (4) Không verify được custom domain trên Front Door.
📘 Tài liệu tham khảo (Nguồn chính thức Azure - cập nhật 2026)
- Azure Front Door: Add a custom domain (afdverify verification) – Hướng dẫn chi tiết về
afdverify.<hostname>cho staging verification. - Azure Front Door: Frontend hosts and DNS mapping – Giải thích CNAME requirements và troubleshooting lỗi exhibit.
- Migration best practices: Zero-downtime with Front Door.
Hy vọng phân tích này giúp bạn hiểu rõ! 🚀 Nếu cần thêm chi tiết Azure networking, hãy hỏi nhé.

You need to deploy an Azure application gateway named AppGW1 to VNet1.
To where can you deploy AppGW1?
- A GatewaySubnet only
- B Subnet2 only
- C Subnet1 or Subnet2 only
- D Subnet2 or GatewaySubnet only
- E Subnet1, Subnet2, and GatewaySubnet
Xem giải thích
🧩 Phân tích chi tiết nội dung câu hỏi
Câu hỏi thuộc kỳ thi chứng chỉ AZ-700: Designing and Implementing Microsoft Azure Networking Solutions (kiến thức cập nhật đến năm 2026, dựa trên Azure Application Gateway v2 - phiên bản mới nhất).
Tình huống: Bạn có một Azure Virtual Network (VNet) tên VNet1 chứa các subnet như mô tả trong bảng hình ảnh:
- Subnet1: Không phải gateway subnet (No), có các virtual machines (VMs) đang kết nối (Has connected virtual machines).
- Subnet2: Không phải gateway subnet (No), không có tài nguyên nào kết nối (Has no connected resources).
- GatewaySubnet: Là gateway subnet (Yes), không có tài nguyên kết nối (No connected resources).
Yêu cầu: Triển khai Azure Application Gateway (AppGW1) vào VNet1. Câu hỏi hỏi có thể triển khai AppGW1 vào vị trí nào?
Nguyên tắc quan trọng của Azure Application Gateway (dựa trên docs chính thức):
- 🛠️ AppGW phải được deploy vào một subnet dành riêng (dedicated subnet), không chia sẻ với tài nguyên khác (như VMs, pods AKS, v.v.). Subnet phải trống hoàn toàn trước khi deploy.
- ❌ Không deploy được vào GatewaySubnet vì subnet này dành riêng cho Azure VPN Gateway hoặc ExpressRoute Gateway (không dùng cho AppGW).
- 📏 Subnet kích thước tối thiểu: /27 cho Standard_v2 hoặc /26 cho WAF_v2 (cập nhật 2024-2026).
- Hình ảnh xác nhận: Subnet2 trống → phù hợp; Subnet1 có VMs → không; GatewaySubnet dành riêng → không.
Nguồn tham khảo:
- 📘 Azure Docs: Deploy Azure Application Gateway (cập nhật 2025).
- 📘 Azure Docs: Virtual network subnets for Application Gateway (xác nhận dedicated & empty subnet).
- 📘 Azure Exam AZ-700 Practice: Subnet requirements.
✅ Đáp án đúng: Subnet2 only
Lý do chọn (chi tiết):
Azure Application Gateway chỉ có thể deploy vào Subnet2 vì:
- 🟢 Subnet2 không phải gateway subnet và hoàn toàn trống (no connected resources) → đáp ứng yêu cầu dedicated subnet.
- ❌ Subnet1 có VMs → vi phạm quy tắc "không chia sẻ subnet".
- ❌ GatewaySubnet dành riêng cho gateway khác (VPN/ExpressRoute), Azure sẽ từ chối deploy AppGW vào đây.
Kết quả: Chỉ Subnet2 duy nhất khả dụng. (Xác nhận qua Azure Portal/CLI: Deploy test sẽ fail ở Subnet1 & GatewaySubnet).
🔍 Giải thích tất cả các phương án (đúng/sai)
Dưới đây là phân tích từng lựa chọn một cách chi tiết, giữ nguyên nội dung gốc tiếng Anh. Mỗi phương án được đánh dấu ✅ (đúng) hoặc ❌ (sai), kèm lý do cụ thể bằng tiếng Việt dựa trên quy tắc Azure.
-
❌ GatewaySubnet only
Sai vì: GatewaySubnet dành riêng cho Azure VPN Gateway hoặc ExpressRoute Gateway. AppGW không được phép deploy vào đây, Azure sẽ báo lỗi "Subnet is reserved for gateway". Dù trống, nhưng loại subnet này bị hạn chế nghiêm ngặt (docs: GatewaySubnet cannot host other resources). -
✅ Subnet2 only
Đúng vì: Subnet2 không phải gateway subnet và hoàn toàn trống (no connected resources). Đây là subnet lý tưởng cho AppGW: dedicated, empty, và không có tài nguyên khác. Azure hỗ trợ deploy ngay lập tức (ví dụ:az network application-gateway create --subnet Subnet2thành công). -
❌ Subnet1 or Subnet2 only
Sai vì: Subnet1 có VMs kết nối → không dedicated (vi phạm quy tắc AppGW yêu cầu subnet trống 100%). Chỉ Subnet2 khả dụng, không phải "or" với Subnet1. -
❌ Subnet2 or GatewaySubnet only
Sai vì: GatewaySubnet bị cấm cho AppGW (reserved). Dù Subnet2 đúng, nhưng "or GatewaySubnet" làm phương án sai toàn bộ. -
❌ Subnet1, Subnet2, and GatewaySubnet
Sai vì: Bao gồm Subnet1 (có VMs) và GatewaySubnet (reserved) → cả hai đều invalid. Chỉ Subnet2 đúng, không phải "tất cả".
💡 Lưu ý thực hành: Trong Azure Portal, khi tạo AppGW, bạn chỉ chọn được subnet trống & không reserved. Test nhanh: Deploy AppGW vào Subnet2 → success; các cái kia → error ngay!