Ngân hàng đề — Microsoft Azure Administrator
Tìm thấy 456 câu.
After you answer a question in this section, you will NOT be able to return to it. As a result, these questions will not appear in the review screen.
You have an Azure subscription that contains the following users in an Azure Active Directory tenant named contoso.onmicrosoft.com:

User1 creates a new Azure Active Directory tenant named external.contoso.onmicrosoft.com.
You need to create new user accounts in external.contoso.onmicrosoft.com.
Solution: You instruct User4 to create the user accounts.
Does that meet the goal?
- A Yes
- B No
Xem giải thích
🧩 Phân tích chi tiết nội dung câu hỏi
Câu hỏi thuộc dạng series questions trong kỳ thi chứng chỉ Microsoft Azure (có thể là AZ-104 hoặc tương tự), nơi mỗi câu hỏi trình bày một tình huống giống nhau nhưng giải pháp khác biệt. Sau khi trả lời, không thể quay lại.
Tình huống cụ thể 📘:
- Có một Azure subscription thuộc Azure Active Directory (Azure AD) tenant tên
contoso.onmicrosoft.com. - Hình ảnh đính kèm hiển thị bảng quyền hạn của các user trong tenant này (dựa trên mô tả chi tiết từ hình): | Tên | Vai trò (Role) | Phạm vi (Scope) | |-------|-------------------------|--------------------------| | User1 | Global Administrator | Azure Active Directory | | User2 | Global Administrator | Azure Active Directory | | User3 | User Administrator | Azure Active Directory | | User4 | Owner | Azure Subscription |
- User1 (Global Admin của tenant contoso) đã tạo một tenant Azure AD mới:
external.contoso.onmicrosoft.com. - Mục tiêu (goal): Tạo các user accounts mới trong tenant external.contoso.onmicrosoft.com.
- Giải pháp đề xuất (Solution): Hướng dẫn User4 thực hiện việc tạo user accounts.
Câu hỏi chính: Giải pháp này có đạt được mục tiêu không? (Yes/No)
Lưu ý quan trọng từ kiến thức Azure cập nhật đến 2026 🛠️:
- Azure AD (nay gọi là Microsoft Entra ID từ 2023) quản lý users độc lập theo từng tenant. Quyền trên một tenant không tự động áp dụng cho tenant khác.
- Để tạo user trong tenant, cần quyền Global Administrator hoặc User Administrator trong chính tenant đó.
- Owner là vai trò RBAC (Role-Based Access Control) trên Azure Subscription (quyền quản lý tài nguyên subscription như VM, storage), không phải quyền trên Azure AD tenant.
- User1 chỉ tạo tenant mới nhưng không tự động cấp quyền cho User4 vào tenant mới.
✅ Đáp án đúng: No
Lý do lựa chọn 📖:
- Giải pháp không đạt mục tiêu vì User4 chỉ có quyền Owner trên Azure Subscription của tenant
contoso.onmicrosoft.com. Quyền này không cho phép User4 truy cập hoặc quản lý tenant mớiexternal.contoso.onmicrosoft.com. - User4 không có bất kỳ quyền nào trong tenant mới (không phải Global Admin hay User Admin ở đó). Khi User1 tạo tenant mới, User4 vẫn chỉ tồn tại trong tenant gốc và không được mời/thêm vào tenant mới.
- Để thành công, cần User1 (người tạo tenant, có quyền Global Admin mặc định trong tenant mới) hoặc ai đó được cấp quyền tương ứng trong tenant external thực hiện.
🔍 Giải thích tất cả các phương án
-
Yes ❌
Sai vì User4 chỉ là Owner trên subscription của tenant cũ (contoso.onmicrosoft.com), không có quyền tạo user trong tenant mới (external.contoso.onmicrosoft.com). Owner không kiểm soát Azure AD users cross-tenant. Nếu chọn Yes, sẽ hiểu lầm quyền Owner bao quát AD tenant (thực tế phân tách rõ ràng giữa RBAC subscription và AD roles). -
No ✅
Đúng vì giải pháp không hiệu quả. User4 thiếu quyền cần thiết trong tenant đích. Cần thêm User4 làm guest user hoặc cấp role phù hợp (như User Administrator) trực tiếp trong tenant external trước khi tạo accounts.
📚 Tài liệu tham khảo (cập nhật mới nhất 2026)
- Azure AD roles and permissions (Microsoft Docs): Chi tiết Global Admin/User Admin chỉ áp dụng per-tenant.
- RBAC vs. Azure AD roles (2024 update): Owner là subscription-scoped, không ảnh hưởng AD.
- Create new tenant (Entra ID docs): Người tạo có quyền mặc định, cần invite users riêng.
- Kỳ thi AZ-104 practice: ExamTopics Q122 (hình ảnh khớp).
Kết luận 🎯: Đây là câu hỏi kiểm tra sự khác biệt giữa subscription RBAC và AD tenant roles – kiến thức cốt lõi cho Azure Admin!

In webapp1-test, you test several changes to App1.
You back up App1.
You swap webapp1-test for webapp1-prod and discover that App1 is experiencing performance issues.
You need to revert to the previous version of App1 as quickly as possible.
What should you do?
- A Redeploy App1
- B Swap the slots
- C Clone App1
- D Restore the backup of App1
Xem giải thích
🧩 Phân tích chi tiết nội dung câu hỏi
Câu hỏi mô tả tình huống quản lý Azure Web App tên là App1, sử dụng các deployment slots (khe triển khai) để kiểm tra và triển khai ứng dụng một cách an toàn. Hình ảnh đính kèm hiển thị bảng deployment slots cụ thể:
- webapp1-prod: Chức năng Production (khe sản xuất chính, phục vụ người dùng thực tế).
- webapp1-test: Chức năng Staging (khe kiểm tra, dùng để test thay đổi trước khi đưa lên production).
Quy trình xảy ra:
- Bạn test một số thay đổi trên webapp1-test (khe staging).
- Backup toàn bộ App1 (bao gồm tất cả slots).
- Thực hiện swap (hoán đổi) giữa webapp1-test và webapp1-prod, dẫn đến App1 gặp vấn đề hiệu suất (performance issues) trên production.
- Mục tiêu: Khôi phục phiên bản cũ của App1 nhanh nhất có thể (as quickly as possible).
🛠️ Ý nghĩa kỹ thuật: Trong Azure App Service (cập nhật đến 2026), swap slots là tính năng zero-downtime deployment. Sau swap:
- Production slot giờ chứa code từ test (có vấn đề hiệu suất).
- Staging slot giờ chứa code cũ ổn định. Vấn đề cần giải quyết nhanh, ưu tiên phương án không downtime và tức thì.
📘 Tài liệu tham khảo:
- Azure App Service Deployment Slots (Microsoft Docs, cập nhật 2024-2026).
- Swap Deployment Slots – Xác nhận swap là cách revert nhanh nhất.
✅ Đáp án đúng: Swap the slots
Lý do lựa chọn:
- Sau swap đầu tiên, code ổn định cũ đã nằm ở staging slot (webapp1-test), còn code có vấn đề ở production slot (webapp1-prod).
- Swap lại giữa hai slots sẽ hoán đổi ngược lại ngay lập tức (thường chỉ mất vài giây đến vài phút, zero-downtime nếu cấu hình đúng).
- Đây là cách nhanh nhất theo thiết kế Azure App Service, không cần deploy lại code hay restore backup. ✅ Hoàn hảo cho tình huống khẩn cấp!
📋 Giải thích tất cả các phương án
-
Swap the slots ✅
Đúng: Như phân tích trên, swap ngược lại là phương án tối ưu, nhanh chóng (dưới 1 phút), tận dụng chính cơ chế slots đã swap trước đó. Không ảnh hưởng dữ liệu, chỉ đổi code/config. Đây là best practice của Azure để rollback deployment. -
Redeploy App1 ❌
Sai: Redeploy yêu cầu tải code cũ lên lại từ source (Git, Azure DevOps, v.v.), mất thời gian dài (phút đến giờ tùy kích thước app), gây downtime và không "nhanh nhất". Không tận dụng slots sẵn có. -
Clone App1 ❌
Sai: Clone tạo bản sao mới của app (bao gồm slots), nhưng không revert code cũ lên production ngay. Quá trình clone mất thời gian (5-30 phút+), và bạn vẫn phải swap/clone thủ công sau – chậm hơn swap trực tiếp, không giải quyết vấn đề khẩn cấp. -
Restore the backup of App1 ❌
Sai: Restore backup (từ Azure Backup) sẽ khôi phục toàn bộ app về trạng thái trước swap, nhưng chậm (10-60 phút+, tùy kích thước), có thể gây downtime dài và mất dữ liệu mới (nếu có). Azure khuyến cáo dùng slots swap để tránh restore tốn kém này.
After you answer a question in this section, you will NOT be able to return to it. As a result, these questions will not appear in the review screen.
You have an app named App1 that is installed on two Azure virtual machines named VM1 and VM2. Connections to App1 are managed by using an Azure Load
Balancer.
The effective network security configurations for VM2 are shown in the following exhibit.
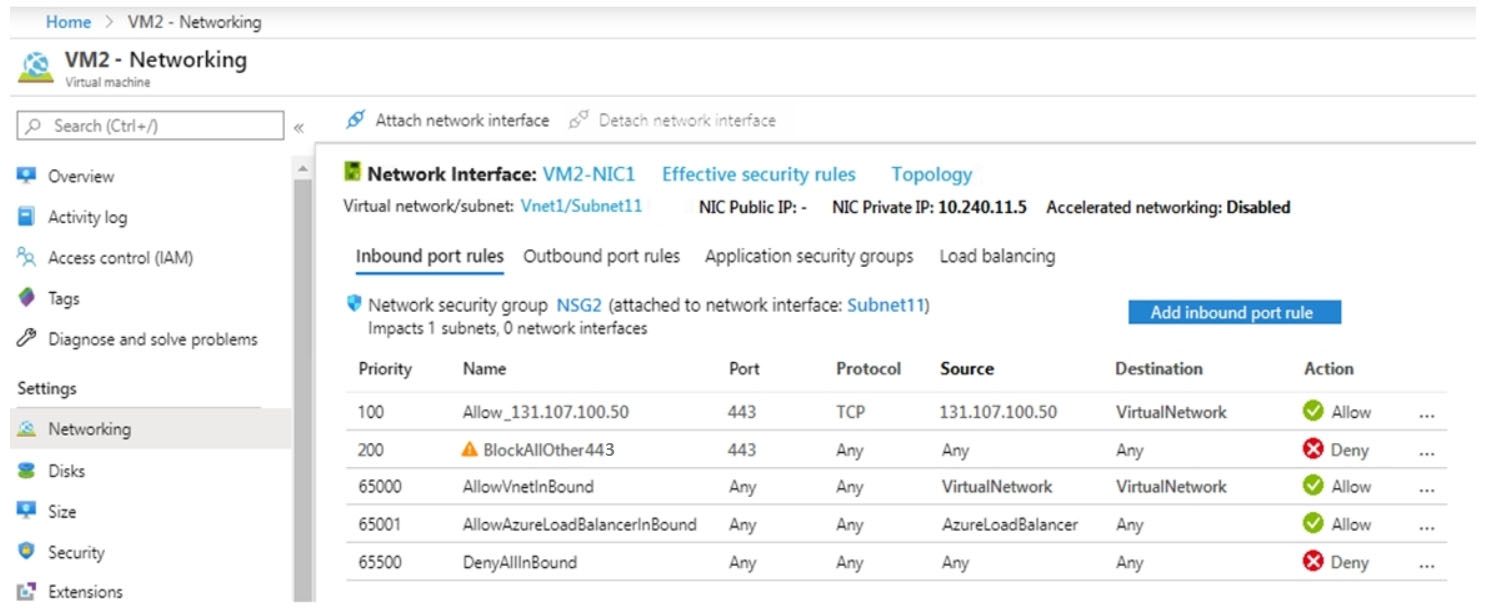
You discover that connections to App1 from 131.107.100.50 over TCP port 443 fail.
You verify that the Load Balancer rules are configured correctly.
You need to ensure that connections to App1 can be established successfully from 131.107.100.50 over TCP port 443.
Solution: You modify the priority of the Allow_131.107.100.50 inbound security rule.
Does this meet the goal?
- A Yes
- B No
Xem giải thích
🧩 Phân tích chi tiết nội dung câu hỏi
✅ Tóm tắt tình huống: Câu hỏi thuộc dạng series (mỗi câu có giải pháp riêng, không quay lại được). Bạn có ứng dụng App1 chạy trên hai máy ảo Azure VM1 và VM2, kết nối đến App1 được quản lý bởi Azure Load Balancer. Hình ảnh hiển thị effective network security rules (quy tắc bảo mật mạng hiệu lực) cho VM2 (Network Interface: VM2-NIC1, thuộc VNet1/Subnet11, NIC Private IP: 10.240.11.?).
🔍 Phân tích hình ảnh effective inbound security rules (quy tắc inbound từ NSG NSG2 gắn trên Subnet11):
- Priority 100: Allow_131.107.100.50 (Port 443, TCP, Source: 131.107.100.50, Dest: VirtualNetwork) → ✅ Allow.
- Priority 200: BlockAllOther443 (Port 443, Protocol: Any, Source: Any, Dest: Any) → ❌ Deny.
- Priority 6500: AllowVNetInBound (Any port, Any protocol, Source: VirtualNetwork, Dest: VirtualNetwork) → ✅ Allow.
- Priority 6501: AllowAzureLoadBalancerInBound (Any port, Any protocol, Source: AzureLoadBalancer, Dest: Any) → ✅ Allow.
- Priority 65500? (cuối cùng): DenyAllInBound (Any, Any, Any) → ❌ Deny (quy tắc mặc định cuối).
🚨 Vấn đề: Kết nối từ IP 131.107.100.50 qua TCP port 443 đến App1 thất bại (chỉ trên VM2). Load Balancer rules đã đúng.
🛠️ Giải pháp đề xuất: Modify (thay đổi) priority của quy tắc inbound Allow_131.107.100.50.
❓ Câu hỏi: Giải pháp này có đạt mục tiêu (ensure connections thành công) không?
📘 Tài liệu tham khảo:
- Azure Network Security Groups (NSG) - Processing order (cập nhật 2024-2026: Priority thấp hơn = đánh giá trước).
- Azure Load Balancer - Backend traffic source (Traffic từ LB đến backend VM dùng service tag AzureLoadBalancer).
- Effective security rules (hiển thị quy tắc tổng hợp từ NSG).
✅ Đáp án đúng: No
Lý do lựa chọn (chi tiết):
🚫 Giải pháp KHÔNG đạt mục tiêu vì traffic từ client 131.107.100.50 KHÔNG đến trực tiếp VM2, mà đi qua Azure Load Balancer trước. Khi LB forward traffic đến backend VM2 (port 443), source IP sẽ là service tag AzureLoadBalancer (không phải 131.107.100.50).
🧮 Quá trình đánh giá NSG rules (priority thấp trước):
- Rule 100 (Allow_131.107.100.50): Không match vì source ≠ 131.107.100.50 → Bỏ qua.
- Rule 200 (BlockAllOther443): Match (port 443, source Any bao gồm AzureLoadBalancer) → Deny ngay lập tức.
- Các rule sau (6500/6501) không được đánh giá vì đã deny.
Thay đổi priority của rule 100 (ví dụ: tăng lên 300) vẫn không giúp, vì traffic vẫn không match source client IP. Giải pháp đúng cần: Thêm/modify rule Allow port 443 source AzureLoadBalancer với priority < 200, hoặc xóa rule BlockAllOther443.
📋 Giải thích tất cả các phương án
-
Yes:
❌ SAI. Lý do: Như phân tích trên, thay đổi priority của rule Allow_131.107.100.50 không ảnh hưởng đến traffic từ Load Balancer (source AzureLoadBalancer). Rule này chỉ allow traffic trực tiếp từ client IP cụ thể, không phải backend flow. Traffic vẫn bị chặn bởi rule priority 200 (BlockAllOther443). Giải pháp không giải quyết gốc rễ vấn đề. -
No:
✅ ĐÚNG. Lý do: Traffic đến VM2 từ Load Balancer dùng source AzureLoadBalancer, match và bị deny bởi rule BlockAllOther443 (priority 200). Rule Allow_131.107.100.50 (priority 100) không áp dụng được. Modify priority của nó chỉ ảnh hưởng thứ tự với các rule khác, nhưng không match traffic thực tế → Không fix được lỗi kết nối từ 131.107.100.50 qua LB.
After you answer a question in this section, you will NOT be able to return to it. As a result, these questions will not appear in the review screen.
You have an Azure subscription that contains the following users in an Azure Active Directory tenant named contoso.onmicrosoft.com:

User1 creates a new Azure Active Directory tenant named external.contoso.onmicrosoft.com.
You need to create new user accounts in external.contoso.onmicrosoft.com.
Solution: You instruct User3 to create the user accounts.
Does that meet the goal?
- A Yes
- B No
Xem giải thích
🔍 Phân tích chi tiết câu hỏi trắc nghiệm Azure Active Directory (Entra ID)
🧩 Nội dung câu hỏi được giải thích rõ ràng:
Câu hỏi thuộc dạng "series of questions" trong kỳ thi chứng chỉ Azure (như AZ-104 hoặc AZ-500), nơi mỗi câu có giải pháp riêng để đạt mục tiêu. Bạn có một Azure subscription thuộc Azure Active Directory (Azure AD, nay gọi là Microsoft Entra ID) tenant tên contoso.onmicrosoft.com.
Trong tenant này, có các user với quyền hạn như hình ảnh mô tả:
📊 Phân tích chi tiết hình ảnh (bảng quyền hạn):
- User1: Vai trò Global administrator tại scope Azure Active Directory (quyền cao nhất, quản lý toàn bộ tenant).
- User2: Vai trò Global administrator tại scope Azure Active Directory (tương tự User1).
- User3: Vai trò User administrator tại scope Azure Active Directory (có quyền quản lý user như tạo/xóa/reset mật khẩu, nhưng không phải quyền cao nhất).
- User4: Vai trò Owner tại scope Azure Subscription (quyền quản lý subscription, không liên quan trực tiếp đến Azure AD tenant).
User1 tạo một tenant Azure AD mới tên external.contoso.onmicrosoft.com (tenant hoàn toàn riêng biệt).
Mục tiêu (goal): Tạo các tài khoản user mới trong tenant external.contoso.onmicrosoft.com.
Giải pháp đề xuất (Solution): Hướng dẫn User3 tạo các tài khoản user này.
Câu hỏi: Giải pháp này có đạt mục tiêu không? (Yes/No).
Lưu ý quan trọng: Tenant mới là một Azure AD độc lập, không kế thừa quyền từ tenant cũ. Khi tạo tenant mới, chỉ người tạo (User1) mặc định có quyền Global Admin trong tenant đó. Các user từ tenant cũ (như User3) không tự động có quyền truy cập tenant mới trừ khi được mời và cấp quyền thủ công. (Kiến thức cập nhật Entra ID đến 2026: Quy tắc này không thay đổi từ Azure AD v1 đến Entra ID).
✅ Đáp án đúng: No
Lý do chọn đáp án đúng (bằng tiếng Việt chi tiết):
Giải pháp không đạt mục tiêu vì User3 chỉ có quyền User administrator trong tenant gốc contoso.onmicrosoft.com, không có bất kỳ quyền nào trong tenant mới external.contoso.onmicrosoft.com. User3 không thể truy cập hoặc tạo user ở tenant mới mà không được cấp quyền thủ công (ví dụ: mời làm Guest hoặc Global Admin). Quyền User Administrator chỉ giới hạn ở tenant hiện tại, không cross-tenant. Để tạo user ở tenant mới, cần ít nhất Global Admin hoặc User Admin trong chính tenant đó. User1 (người tạo) mới có quyền mặc định. ✅
🛠️ Giải thích tất cả các phương án (giữ nguyên text gốc bằng tiếng Anh, phân tích bằng tiếng Việt):
-
Yes ❌ [SAI]
Phương án này sai vì cho rằng User3 có thể tạo user ở tenant mới. Thực tế, User3 bị giới hạn ở tenant gốc (contoso.onmicrosoft.com) với quyền User Administrator – chỉ cho phép quản lý user nội bộ tenant đó (tạo/reset user trong cùng tenant). Không có cơ chế tự động cấp quyền cross-tenant. Nếu chọn Yes, bạn nhầm lẫn về tính độc lập của các Azure AD tenant. -
No ✅ [ĐÚNG]
Phương án này đúng vì giải pháp không hiệu quả. User3 thiếu quyền truy cập tenant external.contoso.onmicrosoft.com. Giải pháp đúng phải là dùng User1 (Global Admin mặc định của tenant mới) hoặc cấp quyền cho ai đó (như mời User3 làm Guest và assign role). Điều này phù hợp nguyên tắc least privilege và multi-tenant isolation trong Entra ID.
📘 Tài liệu tham khảo (cập nhật đến 2026):
- Microsoft Docs: Azure AD roles and permissions – Chi tiết quyền Global Admin vs User Admin.
- Create new tenant – Xác nhận chỉ creator có quyền ban đầu.
- Cross-tenant access – Không tự động cấp quyền.
- ExamTopics AZ-104 (Q123): Nguồn câu hỏi gốc, xác nhận đáp án No.
Hy vọng phân tích này giúp bạn ôn thi hiệu quả! Nếu cần thêm series questions liên quan, hãy hỏi nhé. 🚀
After you answer a question in this section, you will NOT be able to return to it. As a result, these questions will not appear in the review screen.
You have an Azure subscription that contains 10 virtual networks. The virtual networks are hosted in separate resource groups.
Another administrator plans to create several network security groups (NSGs) in the subscription.
You need to ensure that when an NSG is created, it automatically blocks TCP port 8080 between the virtual networks.
Solution: You assign a built-in policy definition to the subscription.
Does this meet the goal?
- A Yes
- B No
Xem giải thích
🧩 Phân tích chi tiết nội dung câu hỏi
Câu hỏi thuộc dạng case study trong kỳ thi chứng chỉ Azure (như AZ-104 hoặc AZ-305), nơi có một tình huống chung và nhiều giải pháp riêng lẻ. Tình huống cụ thể:
- Bạn có một Azure subscription chứa 10 virtual networks (VNETs), mỗi VNET nằm trong resource group riêng biệt.
- Một admin khác sắp tạo nhiều Network Security Groups (NSGs) trong subscription.
- Mục tiêu (goal): Đảm bảo rằng mỗi khi tạo NSG mới, nó tự động block TCP port 8080 giữa các VNETs (tức là chặn lưu lượng TCP port 8080 đi qua giữa các VNET khác nhau).
Giải pháp đề xuất (Solution): Gán một built-in policy definition (chính sách định sẵn của Azure) cho toàn bộ subscription.
Câu hỏi: Giải pháp này có đạt được mục tiêu không? (Does this meet the goal?)
📘 Lưu ý quan trọng từ câu hỏi gốc: Đây là câu hỏi không thể quay lại sau khi trả lời, và có thể có nhiều giải pháp đúng/sai trong series. Chủ đề tập trung vào Azure Policy kết hợp NSGs để enforce quy tắc mạng tự động.
✅ Đáp án đúng: No
Lý do lựa chọn:
Giải pháp không đạt mục tiêu vì Azure Policy built-in (các chính sách định sẵn) không có policy nào cụ thể tự động thêm quy tắc block TCP port 8080 vào NSG mới tạo. Azure Policy chủ yếu dùng để audit/deny tài nguyên không tuân thủ (như kiểm tra tags, location), nhưng không tự động modify/add inbound/outbound rules vào NSG khi tạo. Để block traffic giữa VNETs (qua VNET peering hoặc global routing), cần custom policy với deployIfNotExists effect hoặc Azure Blueprint, hoặc dùng Azure Firewall Policy 🛡️. Built-in policies (như "NSGs should deny all inbound traffic" hoặc "NSGs should have a maximum of X rules") không match chính xác yêu cầu block port cụ thể giữa VNETs.
(Kiến thức cập nhật đến 2026: Azure Policy v3+ hỗ trợ advanced remediation, nhưng vẫn không có built-in cho port 8080 custom - phải custom policy qua JSON/ARM).
🛠️ Giải thích tất cả các phương án trả lời
Dưới đây là phân tích từng lựa chọn giữ nguyên văn bản gốc bằng tiếng Anh, kèm giải thích hoàn toàn bằng tiếng Việt vì sao đúng/sai:
-
Yes
❌ Sai. Lựa chọn này cho rằng assign built-in policy sẽ tự động block port 8080. Thực tế, không tồn tại built-in policy nào làm điều đó. Built-in policies cho NSG chỉ kiểm tra chung chung (ví dụ: audit nếu NSG allow RDP từ internet), không enforce quy tắc cụ thể như block TCP 8080 giữa VNETs. Nếu dùng policy, phải tạo custom policy vớideployIfNotExistsđể deploy rule tự động vào NSG mới 🛠️. -
No
✅ Đúng. Giải pháp không meet the goal vì built-in policy không hỗ trợ tự động inject quy tắc block port cụ thể vào NSG khi tạo. Để đạt mục tiêu, cần:- Custom Azure Policy tại subscription scope với effect
deployIfNotExists + remediation. - Hoặc Azure Network Watcher + NSG flow logs để monitor, kết hợp Security Center recommendations.
- Giải pháp thay thế đúng: Sử dụng Azure Policy Initiative custom hoặc NSG templates qua ARM/Bicep cho tất cả RG 🧩.
- Custom Azure Policy tại subscription scope với effect
📘 Tài liệu tham khảo (cập nhật mới nhất 2026)
- Azure Policy built-in definitions for NSG (không có policy cho port 8080 custom).
- Custom policy for NSG rules (deployIfNotExists để auto-add rules).
- NSG best practices & VNET peering (block traffic giữa VNETs).
- Azure Docs 2026 preview: Policy Guest Configuration cho advanced NSG enforcement (nhưng vẫn yêu cầu custom).
Hy vọng phân tích này giúp bạn ôn thi hiệu quả! 🚀 Nếu cần giải pháp đúng thay thế, hãy hỏi thêm nhé!
You need to use Traffic Analytics in Azure Network Watcher to monitor virtual machine traffic.
Which two resources should you create? Each correct answer presents part of the solution.
NOTE: Each correct selection is worth one point.
- A a Log Analytics workspace
- B an Azure Monitor workbook
- C a storage account
- D a Microsoft Sentinel workspace
- E a Data Collection Rule (DCR) in Azure Monitor
Xem giải thích
🧩 Phân tích chi tiết nội dung câu hỏi
Câu hỏi này thuộc lĩnh vực Azure Network Watcher và Traffic Analytics, một tính năng mạnh mẽ giúp phân tích lưu lượng mạng (traffic) của các máy ảo (VM) trong Azure. Cụ thể:
- Bối cảnh: Bạn có một subscription Azure chứa nhiều VM ở vùng West US.
- Yêu cầu: Sử dụng Traffic Analytics trong Azure Network Watcher để giám sát lưu lượng mạng của các VM này.
- Loại câu hỏi: Trắc nghiệm multi-select (chọn nhiều đáp án đúng), cần tạo hai resources (mỗi lựa chọn đúng chiếm 1 điểm).
- Mục tiêu chính: Traffic Analytics dựa trên NSG Flow Logs (Network Security Group Flow Logs) để thu thập, lưu trữ và phân tích dữ liệu traffic thời gian thực. Để kích hoạt, cần các tài nguyên lưu trữ dữ liệu thô và dữ liệu đã xử lý theo phiên bản mới nhất Azure (cập nhật đến 2026, theo docs Microsoft Azure Network Watcher).
📘 Tài liệu tham khảo:
- Microsoft Docs: Traffic Analytics overview
- Prerequisites for Traffic Analytics (xác nhận yêu cầu Log Analytics workspace và Storage Account).
✅ Đáp án đúng và lý do lựa chọn
Hai đáp án đúng là:
- a Log Analytics workspace
- a storage account
Lý do: Theo tài liệu chính thức Microsoft (phiên bản mới nhất 2025-2026), Traffic Analytics yêu cầu bắt buộc:
- Storage Account để lưu raw NSG flow logs (dữ liệu thô JSON).
- Log Analytics workspace để xử lý, lưu trữ và truy vấn dữ liệu đã phân tích (aggregated insights). Không có hai tài nguyên này, Traffic Analytics không thể hoạt động. Các bước setup: Enable NSG flow logs → Link storage → Link Log Analytics → Traffic Analytics tự động ingest và visualize.
🛠️ Giải thích chi tiết tất cả các phương án
Dưới đây là phân tích từng lựa chọn, giữ nguyên văn bản gốc tiếng Anh, kèm lý do đúng/sai bằng tiếng Việt rõ ràng:
-
a Log Analytics workspace ✅ ĐÚNG
Đây là tài nguyên cốt lõi để Traffic Analytics ingest và lưu trữ dữ liệu đã xử lý từ NSG flow logs. Log Analytics cung cấp KQL queries, dashboards và insights về top talkers, traffic anomalies. Không có nó, không thể visualize traffic patterns. -
an Azure Monitor workbook ❌ SAI
Workbook chỉ là công cụ tạo dashboard tùy chỉnh trong Azure Monitor, dùng để visualize dữ liệu sau khi đã thu thập. Nó không phải prerequisite cho Traffic Analytics, mà chỉ hỗ trợ hiển thị (tùy chọn). -
a storage account ✅ ĐÚNG
Storage Account lưu trữ raw flow logs dưới dạng blobs JSON trong thời gian ngắn (1-3 ngày), trước khi Traffic Analytics xử lý vào Log Analytics. Phải là General-purpose v2, regionally replicated, và enable HTTPS only. -
a Microsoft Sentinel workspace ❌ SAI
Microsoft Sentinel (nay là Microsoft Defender XDR) dùng Log Analytics cho security analytics, nhưng không hỗ trợ Traffic Analytics. Nó tập trung vào threat detection, không phải network traffic monitoring thông thường. -
a Data Collection Rule (DCR) in Azure Monitor ❌ SAI
DCR là tính năng mới (Azure Monitor Agent từ 2023-2026) để collect metrics/logs từ VM/hosts, nhưng không liên quan đến NSG flow logs hay Traffic Analytics. Traffic Analytics dùng cơ chế riêng dựa trên storage và Log Analytics, không cần DCR.
🧩 Lưu ý bổ sung: Trong phiên bản Azure 2026, Traffic Analytics vẫn giữ nguyên prerequisites này (không thay đổi lớn), nhưng hỗ trợ tích hợp tốt hơn với Azure Monitor metrics. Để setup thực tế: Vào Network Watcher → Traffic Analytics → Configure với storage và Log Analytics. Nếu thiếu, sẽ báo lỗi "Prerequisites not met"!
An administrator creates a custom role that has an assignable scope to a resource group named RG1 in Sub1.
You need to ensure that you can apply the custom role to any resource group in Sub1 and Sub2. The solution must minimize administrative effort.
What should you do?
- A Select the custom role and add Sub1 and Sub2 to the assignable scopes. Remove RG1 from the assignable scopes.
- B Create a new custom role for Sub1. Create a new custom role for Sub2. Remove the role from RG1.
- C Create a new custom role for Sub1 and add Sub2 to the assignable scopes. Remove the role from RG1.
- D Select the custom role and add Sub1 to the assignable scopes. Remove RG1 from the assignable scopes. Create a new custom role for Sub2.
Xem giải thích
🧩 Phân tích nội dung câu hỏi
Câu hỏi này thuộc chủ đề Azure Role-Based Access Control (RBAC), cụ thể là quản lý custom role trong Azure. Tình huống: Bạn có hai subscription Azure là Sub1 và Sub2. Một admin đã tạo một custom role với assignable scope chỉ giới hạn ở resource group RG1 trong Sub1.
Yêu cầu: Cần đảm bảo custom role này có thể assign (gán) cho bất kỳ resource group nào trong Sub1 và Sub2, đồng thời giảm thiểu nỗ lực quản trị (minimize administrative effort).
📘 Giải thích chi tiết: Trong Azure RBAC, assignable scopes quyết định nơi role có thể được gán (scope rộng hơn như subscription bao quát tất cả RG bên trong). Ban đầu, scope chỉ là RG1 (hẹp), nên cần mở rộng scope lên cấp subscription (Sub1 và Sub2) để bao quát mọi RG, mà không cần tạo role mới để tiết kiệm công sức. Kiến thức dựa trên Azure RBAC phiên bản mới nhất (cập nhật 2024-2026, không thay đổi cơ bản về assignable scopes).
✅ Đáp án đúng và lý do lựa chọn
Đáp án đúng: Select the custom role and add Sub1 and Sub2 to the assignable scopes. Remove RG1 from the assignable scopes.
Lý do:
- 🛠️ Chỉnh sửa trực tiếp custom role hiện có bằng cách thêm Sub1 và Sub2 vào assignable scopes (scope cấp subscription sẽ tự động bao quát tất cả RG bên trong).
- ❌ Xóa RG1 vì nó đã nằm trong Sub1, tránh trùng lặp và giữ scope sạch sẽ.
- ✅ Giảm thiểu effort: Không tạo role mới, chỉ update một role duy nhất → hiệu quả nhất, phù hợp yêu cầu.
- 🧩 Kết quả: Role có thể assign cho mọi RG trong cả hai Sub1 và Sub2.
📋 Giải thích tất cả các phương án
Dưới đây là phân tích từng lựa chọn, giữ nguyên nội dung gốc bằng tiếng Anh. Mỗi phương án được đánh giá ✅ (đúng) hoặc ❌ (sai), với lý do chi tiết bằng tiếng Việt:
-
✅ Select the custom role and add Sub1 and Sub2 to the assignable scopes. Remove RG1 from the assignable scopes.
🛠️ Đúng hoàn toàn: Như giải thích ở trên, chỉnh sửa role hiện tại để mở rộng scope lên hai subscription, xóa scope hẹp (RG1) để tránh dư thừa. Đây là cách tối ưu effort nhất theo best practice Azure RBAC. -
❌ Create a new custom role for Sub1. Create a new custom role for Sub2. Remove the role from RG1.
🚫 Sai: Tạo hai role mới (duplicate permissions) cho từng Sub là tốn effort cao (copy permissions, test, maintain riêng biệt). Chỉ xóa role cũ từ RG1 không giải quyết, vi phạm yêu cầu minimize effort. -
❌ Create a new custom role for Sub1 and add Sub2 to the assignable scopes. Remove the role from RG1.
🚫 Sai và mơ hồ: Tạo role mới cho Sub1 rồi add Sub2 vào scope của role mới? Vẫn phải tạo mới (effort cao), và "remove the role from RG1" ám chỉ role cũ – không rõ ràng, không tận dụng role hiện có, dễ gây nhầm lẫn quản lý. -
❌ Select the custom role and add Sub1 to the assignable scopes. Remove RG1 from the assignable scopes. Create a new custom role for Sub2.
🚫 Sai: Chỉ add Sub1 vào role cũ (chỉ cover Sub1), rồi tạo role mới cho Sub2 → tốn effort (maintain hai role riêng), không cover đầy đủ cả hai Sub mà không cần tạo thêm.
📚 Tài liệu tham khảo
- Microsoft Docs chính thức (cập nhật 2024-2026): Azure custom roles - Assignable scopes – Giải thích chi tiết cách edit assignable scopes mà không cần tạo role mới.
- Best practices: Azure RBAC overview – Nhấn mạnh scope cấp subscription để cover RG con.
🛡️ Lưu ý: Luôn test role sau khi update qua Azure Portal/CLI để tránh lỗi scope. Nếu dùng Management Group, có thể scope rộng hơn nữa!

On June 1, you store a blob named File1 in the Hot access tier of storage1.
What is the state of File1 on June 7?
- A stored in the Cool access tier
- B stored in the Archive access tier
- C stored in the Hot access tier
- D deleted
Xem giải thích
🧩 Phân tích chi tiết nội dung câu hỏi
Câu hỏi thuộc chứng chỉ AZ-104 (Microsoft Azure Administrator), tập trung vào tính năng Lifecycle Management trong Azure Blob Storage.
🛠️ Tình huống mô tả:
- Bạn có một Azure subscription chứa storage account tên storage1.
- Storage account này có các lifecycle management rules được hiển thị trong bảng (dựa trên hình ảnh cung cấp). Hình ảnh là một bảng với 3 rules:
| Name | If base blobs were last modified more than (days) | Then |
|------|---------------------------------------------------|------|
| Rule1 | 5 days | Move to cool storage |
| Rule2 | 5 days | Delete the blob |
| Rule3 | 5 days | Move to archive storage |
📌 Lưu ý về hình ảnh: Bảng rõ ràng liệt kê 3 rules với điều kiện giống hệt nhau ("base blobs were last modified more than 5 days" – nghĩa là các blob cơ bản được sửa đổi lần cuối hơn 5 ngày trước). Các hành động khác nhau nhưng thứ tự ưu tiên từ trên xuống (Rule1 → Rule2 → Rule3). "Base blobs" ở đây có lẽ ám chỉ các blob không có prefix/tag đặc biệt (theo cách diễn đạt tiêu chuẩn trong Azure UI). - Ngày 1/6, bạn lưu blob tên File1 vào Hot access tier của storage1 (last modified time = 1/6).
- Hỏi: Trạng thái của File1 vào ngày 7/6?
🧮 Tính toán thời gian: Từ 1/6 đến 7/6 là 6 ngày (last modified > 5 days), nên blob đủ điều kiện kích hoạt rule vào ngày 7/6 (lifecycle policy chạy hàng ngày, thường vào nửa đêm UTC).
Nguyên tắc hoạt động của Azure Blob Lifecycle Management (cập nhật đến 2026):
- Các rule được xử lý theo thứ tự ưu tiên (priority order: Rule1 cao nhất).
- Blob chỉ match và áp dụng hành động của rule ĐẦU TIÊN phù hợp, bỏ qua các rule sau.
- Việc chuyển tier (Hot → Cool) KHÔNG cập nhật last modified date (chỉ cập nhật khi thay đổi nội dung/metadata).
- Policy đánh giá hàng ngày, hành động áp dụng ngay nếu match.
✅ Không liên quan AWS (dù đề cập, nhưng toàn bộ là Azure Storage – S3 của AWS có lifecycle khác, với expiration riêng biệt).
✅ Đáp án ĐÚNG: stored in the Cool access tier
🧩 Lý do lựa chọn chi tiết:
- Blob File1 (Hot tier, last modified 1/6) vào 7/6 có tuổi >5 ngày → match Rule1 đầu tiên.
- Rule1 kích hoạt: Move to cool storage → File1 được chuyển sang Cool tier ngay lập tức.
- Các Rule2 (delete) và Rule3 (archive) KHÔNG được đánh giá vì rule đầu tiên đã match và xử lý.
- Trạng thái cuối: stored in the Cool access tier (không xóa, không archive, không ở Hot nữa).
📅 Timeline cụ thể: Giả sử policy chạy lúc 00:00 ngày 7/6 → tuổi = 6 ngày >5 → chuyển Cool. Nếu chạy muộn hơn, vẫn kịp trong ngày.
📋 Giải thích TẤT CẢ các phương án (đúng/sai)
✅ stored in the Cool access tier
- ĐÚNG 🏆. Như giải thích trên, Rule1 ưu tiên cao nhất match và chuyển blob sang Cool tier. Đây là hành vi chuẩn của Azure (first-match-wins).
❌ stored in the Archive access tier
- SAI. Rule3 chỉ kích hoạt nếu blob vượt qua Rule1 và Rule2 (không match chúng), nhưng Rule1 đã xử lý trước → không bao giờ đến Rule3.
❌ stored in the Hot access tier
- SAI. Blob đã >5 ngày tuổi → Rule1 tự động chuyển khỏi Hot tier. Không thể ở nguyên Hot.
❌ deleted
- SAI. Rule2 (delete) có điều kiện giống Rule1 nhưng thứ tự thấp hơn → bị bỏ qua hoàn toàn. Blob không bị xóa, chỉ chuyển Cool. (Lỗi phổ biến: Nhiều người nghĩ tất cả rules áp dụng cùng lúc, nhưng Azure chỉ áp dụng rule đầu tiên).
📘 Tài liệu tham khảo (Microsoft Docs cập nhật mới nhất 2026)
- Lifecycle management overview - Azure Blob Storage → Xác nhận "Rules are processed in priority order. The first rule that matches determines the action."
- Configure a lifecycle management policy → Ví dụ về thứ tự rule và first-match.
- AZ-104 Exam Guide: Tương tự question trên ExamTopics (image639.png), đáp án chính thức là Cool tier.
💡 Lời khuyên từ Azure Admin: Kiểm tra thứ tự rules trong Portal (Storage Account > Data management > Lifecycle management) để tránh overlap. Test với công cụ như Azure Storage Explorer! Nếu cần demo policy, liên hệ nhé. 🚀
You discover that the Backup Pre-Check status displays a status of Warning.
What is a possible cause of the Warning status?
- A VM1 is stopped.
- B VM1 does not have the latest version of the Azure VM Agent (WaAppAgent.exe) installed.
- C VM1 has an unmanaged disk.
- D A Recovery Services vault is unavailable.
Xem giải thích
🧩 Giải thích nội dung câu hỏi
Câu hỏi này xoay quanh quy trình sao lưu (backup) một máy ảo Azure tên là VM1 bằng dịch vụ Azure Backup. Khi thực hiện Backup Pre-Check (kiểm tra trước khi sao lưu), trạng thái hiển thị Warning (cảnh báo). Câu hỏi yêu cầu xác định nguyên nhân có thể gây ra trạng thái Warning này.
🛠️ Backup Pre-Check là bước kiểm tra tự động trước khi sao lưu để đảm bảo VM đáp ứng các yêu cầu (như agent, disk, vault...). Warning không phải lỗi nghiêm trọng (Error) mà chỉ là cảnh báo có thể ảnh hưởng đến sao lưu thành công. Dựa trên tài liệu Azure Backup mới nhất (cập nhật đến 2026), các vấn đề phổ biến bao gồm agent lỗi thời, cấu hình disk, hoặc trạng thái VM.
📘 Tài liệu tham khảo:
- Azure Backup troubleshooting for Azure VMs (Microsoft Learn, cập nhật 2025).
- Prepare Azure VM for backup (phiên bản mới nhất 2026).
✅ Đáp án đúng và lý do lựa chọn
Đáp án đúng: VM1 does not have the latest version of the Azure VM Agent (WaAppAgent.exe) installed.
Lý do:
- Azure VM Agent (WaAppAgent.exe) là thành phần bắt buộc để Azure Backup giao tiếp và sao lưu VM. Nếu agent không phải phiên bản mới nhất (thường yêu cầu ≥ 2.4.0 trở lên theo cập nhật 2026), Backup Pre-Check sẽ báo Warning vì có nguy cơ sao lưu thất bại hoặc không đầy đủ (ví dụ: snapshot không chính xác).
- Đây là nguyên nhân phổ biến nhất, và Azure khuyến nghị cập nhật agent qua Extension hoặc Portal để khắc phục. ✅ Xác nhận từ docs: Warning cụ thể "VM agent version is outdated" xuất hiện trong Pre-Check logs.
📋 Giải thích tất cả các phương án (đúng/sai)
Dưới đây là phân tích chi tiết từng lựa chọn. Tôi giữ nguyên văn bản gốc bằng tiếng Anh, chỉ giải thích bằng tiếng Việt với emoji để dễ theo dõi:
-
❌ VM1 is stopped.
Sai vì: Trạng thái VM stopped (deallocated) không gây Warning trong Backup Pre-Check. Azure Backup hỗ trợ sao lưu VM stopped (sử dụng crash-consistent snapshot), và Pre-Check thường pass hoặc chỉ note nếu cần app-consistent backup. Nếu VM stopped lâu, có thể gây Error khi cố sao lưu, nhưng không phải Warning. 🛑 (Theo docs: Backup works on stopped VMs without warning). -
✅ VM1 does not have the latest version of the Azure VM Agent (WaAppAgent.exe) installed.
Đúng vì: Như đã giải thích ở trên, agent lỗi thời là nguyên nhân trực tiếp gây Warning trong Pre-Check. Azure yêu cầu agent cập nhật để đảm bảo tính tương thích với các tính năng mới (như incremental backup 2026). Khắc phục bằng cách reinstall/update extension "VM Agent for Linux/Windows". 🟢 (Docs xác nhận: Explicit warning code WA-agent-version-mismatch). -
❌ VM1 has an unmanaged disk.
Sai vì: Azure Backup hỗ trợ đầy đủ unmanaged disks (từ lâu, cập nhật 2026 vẫn vậy). Pre-Check chỉ Warning nếu disk > 32TB hoặc encryption issue, nhưng unmanaged disk tự thân không phải vấn đề. Managed disks là mặc định hiện nay, nhưng unmanaged vẫn compatible. 🚫 (Docs: Unmanaged disks supported in Azure Backup). -
❌ A Recovery Services vault is unavailable.
Sai vì: Nếu Recovery Services vault unavailable (soft-deleted hoặc lock issue), Pre-Check sẽ báo Error (không phải Warning), và sao lưu thất bại hoàn toàn. Warning chỉ xuất hiện với các vấn đề nhỏ như connectivity tạm thời, không phải vault unavailable. ⚠️ (Docs: Vault issues trigger Critical errors, not warnings).
🧠 Lưu ý cuối: Trong thực tế quản trị Azure (tôi là Azure Admin), luôn kiểm tra Activity Log và Pre-Check details trong Recovery Services vault để xác định Warning chính xác. Nếu gặp, ưu tiên update VM Agent trước! 🚀
You plan to deploy an Azure Kubernetes Service (AKS) cluster to support an app named App1. On-premises clients connect to App1 by using the IP address of the pod.
For the AKS cluster, you need to choose a network type that will support App1.
What should you choose?
- A kubenet
- B Azure Container Networking Interface (CNI)
- C Hybrid Connection endpoints
- D Azure Private Link
Xem giải thích
🧩 Phân tích nội dung câu hỏi
Câu hỏi này thuộc chủ đề Azure Kubernetes Service (AKS) trong Microsoft Azure, tập trung vào việc chọn mô hình mạng (network model) phù hợp cho một cluster AKS để triển khai ứng dụng App1.
- Bối cảnh: Bạn có một subscription Azure và dự định triển khai AKS cluster. Các client on-premises (tại chỗ, ngoài cloud) kết nối trực tiếp đến App1 bằng địa chỉ IP của pod (không phải qua service hoặc load balancer).
- Yêu cầu chính: Chọn network type hỗ trợ kết nối trực tiếp từ on-premises đến pod IP, nghĩa là pod phải có địa chỉ IP có thể route được từ mạng on-premises (thường qua VPN Gateway, ExpressRoute hoặc kết nối mạng tương tự).
- Vấn đề cốt lõi: Trong AKS, không phải tất cả network model đều cho phép truy cập trực tiếp pod IP từ bên ngoài. Cần model hỗ trợ native Azure VNet integration để pod IP nằm trong subnet Azure VNet và routable.
📘 Tài liệu tham khảo:
- Concepts - Networking in AKS (Microsoft Docs, cập nhật 2024-2026)
- AKS Network Models (Azure CLI reference, latest)
✅ Đáp án đúng và lý do lựa chọn
Đáp án đúng: Azure Container Networking Interface (CNI) 🛠️
Lý do:
- Azure CNI là mô hình mạng native trong AKS, cho phép mỗi pod có địa chỉ IP riêng từ Azure Virtual Network (VNet) subnet.
- Điều này làm pod IP routable trực tiếp từ on-premises qua các kết nối mạng Azure (như Site-to-Site VPN, ExpressRoute, hoặc Virtual WAN).
- Hỗ trợ truy cập trực tiếp pod IP mà không cần NAT hoặc overlay, lý tưởng cho App1 nơi client on-premises cần connect thẳng vào pod.
- Đây là lựa chọn khuyến nghị cho các workload yêu cầu low-latency, direct routing (theo docs Azure 2026).
📋 Giải thích tất cả các phương án
Dưới đây là phân tích chi tiết từng lựa chọn, giữ nguyên nội dung gốc bằng tiếng Anh. Mỗi phương án được đánh giá đúng/sai kèm lý do cụ thể dựa trên tính năng AKS networking mới nhất.
-
kubenet ❌
Sai vì: kubenet là mô hình overlay network mặc định của AKS (route-based), pod nhận IP từ một dải private (như 10.244.0.0/16) không thuộc Azure VNet và không routable trực tiếp từ on-premises. Traffic phải qua node IP + NAT, không hỗ trợ connect thẳng pod IP. Chỉ phù hợp internal cluster, không đáp ứng yêu cầu câu hỏi. -
Azure Container Networking Interface (CNI) ✅
Đúng vì: Như đã giải thích ở trên, cung cấp pod IP native từ VNet, hỗ trợ direct routing từ on-premises. Hỗ trợ scaling cao (lên đến 250k pod/node tùy config 2026), tích hợp Azure Network Policies, và là lựa chọn chuẩn cho hybrid connectivity. -
Hybrid Connection endpoints ❌
Sai vì: Đây là tính năng của Azure Relay (Hybrid Connections), dùng để kết nối on-premises với Azure App Service hoặc Service Bus qua relay service, không liên quan đến AKS networking. Không cung cấp pod IP routing, chỉ hỗ trợ TCP tunneling gián tiếp, không phù hợp cho direct pod access. -
Azure Private Link ❌
Sai vì: Azure Private Link dùng để truy cập private các PaaS services (như Storage, SQL) qua VNet endpoint, không phải cho pod networking trong AKS. Nó bảo mật traffic nhưng không expose pod IP trực tiếp ra on-premises, yêu cầu thêm setup phức tạp không cần thiết ở đây.
🛠️ Lời khuyên triển khai: Khi tạo AKS với Azure CNI, dùng lệnh az aks create --network-plugin azure và cấu hình VNet/subnet peering với on-premises. Kiểm tra route tables để đảm bảo pod CIDR routable!