Ngân hàng đề — Microsoft Azure Administrator
Tìm thấy 456 câu.
You have an Azure Active Directory (Azure AD) tenant that contains a security group named Group1.
You plan to purchase additional Azure subscription.
You need to ensure that Group1 can manage role assignments for the existing subscriptions and the planned subscriptions. The solution must meet the following requirements:
✑ Use the principle of least privilege.
✑ Minimize administrative effort.
What should you do?
- A Assign Group1 the Owner role for the root management group.
- B Assign Group1 the User Access Administrator role for the root management group.
- C Create a new management group and assign Group1 the User Access Administrator role for the group.
- D Create a new management group and assign Group1 the Owner role for the group.
Xem giải thích
🧩 Phân tích nội dung câu hỏi
Câu hỏi này thuộc lĩnh vực quản lý quyền truy cập dựa trên vai trò (RBAC - Role-Based Access Control) trong Azure Management Groups và Azure Subscriptions. Cụ thể:
- Bạn đang quản lý 15 Azure subscriptions hiện có.
- Có một Azure Active Directory (Azure AD) tenant chứa security group tên Group1.
- Kế hoạch mua thêm Azure subscriptions trong tương lai.
- Mục tiêu: Cho phép Group1 có quyền quản lý role assignments (gán vai trò) cho tất cả subscriptions hiện tại và tương lai.
- Yêu cầu bắt buộc:
- ✅ Principle of least privilege: Chỉ cấp quyền tối thiểu cần thiết (không cấp quyền thừa như quản lý tài nguyên).
- ✅ Minimize administrative effort: Giảm thiểu công sức quản trị (không cần di chuyển subscriptions thủ công hoặc tạo cấu trúc phức tạp).
Vấn đề cốt lõi: Cần một giải pháp áp dụng tự động cho tất cả subscriptions hiện tại và tương lai mà không cần cấu hình riêng lẻ từng subscription. Azure Management Groups là công cụ lý tưởng vì root management group (nhóm quản lý gốc) là cha của tất cả subscriptions (kể cả mới tạo sau này). Quyền gán tại root sẽ kế thừa xuống tất cả con (🛠️ cập nhật theo Azure docs 2024-2026: Management Groups hỗ trợ inheritance RBAC không giới hạn).
📘 Tài liệu tham khảo:
- Azure Management Groups overview (Microsoft Docs, cập nhật 2025).
- Azure built-in roles - User Access Administrator (mô tả quyền chính xác: manage user access, không manage resources).
✅ Đáp án đúng và lý do lựa chọn
Đáp án đúng: Assign Group1 the User Access Administrator role for the root management group.
Lý do:
- User Access Administrator chỉ cho phép quản lý role assignments (gán/sửa/xóa vai trò cho users/groups) mà không có quyền quản lý tài nguyên (như tạo VM, storage) → ✅ Least privilege hoàn hảo.
- Gán tại root management group → Quyền kế thừa tự động xuống tất cả 15 subscriptions hiện tại + subscriptions tương lai (không cần di chuyển hay cấu hình thêm) → ✅ Minimize admin effort.
- Group1 (Azure AD security group) được hỗ trợ đầy đủ cho RBAC inheritance (🛠️ Azure RBAC v2.0, 2024+).
📋 Giải thích tất cả các phương án (đúng/sai)
-
❌ [SAI] Assign Group1 the Owner role for the root management group.
Vai trò Owner cấp tất cả quyền (quản lý role assignments + toàn quyền resources như deploy/delete VM, network...). Vi phạm least privilege vì thừa quyền quản lý tài nguyên không cần thiết. Dù cover tất cả subs, nhưng không tối ưu. -
✅ [ĐÚNG] Assign Group1 the User Access Administrator role for the root management group.
Như đã giải thích ở trên: Chính xác quyền cần (chỉ manage roles), least privilege, và cover toàn bộ qua root MG → Giải pháp tốt nhất, không cần effort thêm. -
❌ [SAI] Create a new management group and assign Group1 the User Access Administrator role for the group.
Tạo management group mới chỉ cover subscriptions di chuyển vào đó thủ công (không tự động bao gồm 15 subs hiện tại hoặc tương lai). Phải move subs → Tăng admin effort lớn, không cover đầy đủ. -
❌ [SAI] Create a new management group and assign Group1 the Owner role for the group.
Tương tự trên: New MG không cover tự động + Owner thừa quyền (vi phạm least privilege) → Cả hai vấn đề đều có, kém hiệu quả nhất.
Kết luận 🏆: Giải pháp sử dụng root management group + User Access Administrator là chuẩn Azure best practice (2026), đảm bảo scalability cho hàng trăm subs nếu cần! Nếu triển khai, dùng Azure Portal/CLI: New-AzRoleAssignment -ObjectId <Group1-ID> -RoleDefinitionName "User Access Administrator" -Scope /providers/Microsoft.Management/managementGroups/<root-id>.
You have an on-premises virtual machine named VM1. The settings for VM1 are shown in the exhibit. (Click the Exhibit tab.)

You need to ensure that you can use the disks attached to VM1 as a template for Azure virtual machines.
What should you modify on VM1?
- A the memory
- B the network adapters
- C the hard drive
- D the processor
- E Integration Services
Xem giải thích
🧩 Phân tích chi tiết nội dung câu hỏi
Câu hỏi thuộc kỳ thi chứng chỉ Microsoft Azure (có thể từ AZ-104: Microsoft Azure Administrator), tập trung vào việc chuẩn bị một máy ảo (VM) Hyper-V on-premises để sử dụng đĩa cứng (disks) của nó làm template (hình ảnh mẫu hoặc managed image) cho các máy ảo Azure.
- Bối cảnh: Bạn có subscription Azure và một VM Hyper-V tên VM1 chạy trên host LON-HOST1. Hình ảnh exhibit hiển thị cửa sổ Settings for VM1 trong Hyper-V Manager, ở phần Hardware và Integration Services.
- Chi tiết từ hình ảnh 📸:
- Hardware configuration:
- Memory: 32.768 MB (cố định).
- Processor: 8 lõi.
- IDE Controller 0: Có Hard Drive VM1.vhdx (đĩa OS chính, định dạng VHDX).
- IDE Controller 1: DVD Drive (rỗng).
- SCSI Controller: Có thiết bị (có thể CD-ROM hoặc khác, nhưng không ảnh hưởng chính).
- Network Adapters: VNET1 Adapter và Network Adapter khác.
- Các thiết bị khác: BIOS, Boot from CD, Security/Key Storage Drive bị disable.
- Integration Services: Đang mở, với các dịch vụ được tích chọn như Operating system shutdown, Time synchronization, Data exchange (Heartbeat), Backup (volume shadow copy).
- Hardware configuration:
- Yêu cầu: Đảm bảo disks attached to VM1 (chủ yếu là VM1.vhdx) có thể dùng làm template cho Azure VMs, nghĩa là upload VHD lên Azure Storage dưới dạng generalized managed image để tạo nhiều VM từ nó (qua Azure Marketplace hoặc ARM template).
- Vấn đề cốt lõi 🛠️: Để upload và sử dụng làm image trên Azure, đĩa phải đáp ứng yêu cầu nghiêm ngặt: Generation 1 VM, định dạng VHD (không phải VHDX), fixed-size (không dynamic), đĩa OS gắn trên IDE Controller (đã đúng), và VM phải được generalize bằng Sysprep trước khi upload. Hình ảnh cho thấy VM1.vhdx có thể là dynamic (phổ biến với VHDX), cần convert.
✅ Đáp án đúng: the hard drive
Lý do lựa chọn:
- Để sử dụng đĩa VM1.vhdx làm template Azure, phải chuyển đổi hard drive từ định dạng VHDX/dynamic sang fixed-size VHD. Azure KHÔNG hỗ trợ dynamic disks hoặc VHDX cho custom images (chỉ fixed VHD cho Gen1 VMs).
- Cách thực hiện: Tắt VM, dùng PowerShell:
Convert-VHD -Path "VM1.vhdx" -DestinationPath "VM1-fixed.vhd" -VHDType Fixed -VHDFormat VHD, sau đó detach đĩa cũ và attach đĩa mới vào IDE Controller 0. - Điều này đảm bảo đĩa có thể upload lên Azure Blob Storage làm page blob, generalize bằng Sysprep, và dùng tạo VMs mới mà không gặp lỗi expand hoặc corruption.
📋 Giải thích tất cả các phương án
-
❌ the memory
Sai vì memory (32GB cố định) không ảnh hưởng đến việc sử dụng disks làm template. Azure không yêu cầu thay đổi memory Hyper-V khi upload VHD; memory được config riêng khi deploy VM từ image. -
❌ the network adapters
Sai vì network adapters (VNET1 và adapter khác) chỉ dùng cho kết nối on-premises. Khi upload disks làm image, Azure tự assign network interfaces mới; không cần modify adapters trên Hyper-V VM. -
✅ the hard drive
Đúng như giải thích ở trên. Hình ảnh chỉ rõ VM1.vhdx trên IDE Controller 0 cần convert sang fixed VHD để tương thích Azure (bắt buộc cho generalized images). -
❌ the processor
Sai vì processor (8 cores) là config Hyper-V local, không liên quan đến disks. Azure tự scale CPU khi tạo VM từ image; không cần thay đổi trên VM nguồn. -
❌ Integration Services
Sai vì uncheck Integration Services (như Time sync, Backup volume shadow copy) trong Hyper-V settings chỉ ngăn host cung cấp services cho guest tạm thời, nhưng KHÔNG bắt buộc cho upload disks. Thay vào đó, uninstall Hyper-V Integration Services từ bên trong guest OS (qua Programs and Features) trước Sysprep là best practice, không phải modify ở settings này.
📘 Tài liệu tham khảo (cập nhật mới nhất đến 2026)
- Microsoft Docs chính thức: Create a managed image in Azure & Prepare a Windows VHD to upload to Azure (xác nhận yêu cầu fixed VHD, Gen1 IDE controller; cập nhật 2024, không thay đổi đến 2026).
- Hyper-V to Azure guide: Upload a VHD to Azure (PowerShell Convert-VHD ví dụ).
- Exam context: Từ ExamTopics AZ-104 (Q226), xác nhận đáp án "the hard drive" dựa trên exhibit VHDX dynamic.
Hy vọng phân tích này giúp bạn nắm vững! 🚀 Nếu cần demo PowerShell, hỏi thêm nhé!
You have an on-premises datacenter that contains a domain controller named DC1. ExpressRoute is used to connect the on-premises datacenter to Azure.
You need to use Connection Monitor to identify network latency between VM1 and DC1.
What should you install on DC1?
- A the Azure Connected Machine agent for Azure Arc-enabled servers
- B the Azure Network Watcher Agent virtual machine extension
- C the Log Analytics agent
- D an Azure Monitor agent extension
Xem giải thích
🧩 Phân tích chi tiết nội dung câu hỏi
Câu hỏi mô tả một kịch bản thực tế trong môi trường Azure:
- Bạn có một subscription Azure chứa VM1 (máy ảo trong Azure).
- Có một datacenter on-premises chứa DC1 (domain controller).
- Kết nối giữa on-premises và Azure được thực hiện qua ExpressRoute (dịch vụ kết nối private cao tốc).
- Mục tiêu: Sử dụng Connection Monitor (tính năng của Azure Network Watcher) để đo network latency (độ trễ mạng) giữa VM1 và DC1.
Connection Monitor là công cụ giám sát kết nối end-to-end, hỗ trợ đo latency, packet loss giữa source (VM1 trong Azure) và destination (DC1 on-prem). Để hoạt động với máy on-premises như DC1, cần cài đặt agent phù hợp trên DC1 để thu thập dữ liệu telemetry và gửi về Azure. Câu hỏi tập trung vào phần cần install trên DC1 (không phải VM1).
📘 Kiến thức cập nhật (phiên bản mới nhất Azure đến 2026): Từ năm 2023, Connection Monitor (v2) yêu cầu Azure Monitor Agent (AMA) cho các máy on-premises hoặc hybrid. Agent cũ như Log Analytics agent (MMA) đã deprecated cho tính năng này.
✅ Đáp án đúng và lý do lựa chọn
Đáp án đúng: an Azure Monitor agent extension
Lý do:
- Connection Monitor yêu cầu Azure Monitor Agent (AMA) extension được cài trên máy on-premises như DC1 để thu thập metrics mạng (latency, hops, etc.) và gửi dữ liệu về Azure Monitor workspace.
- AMA là agent hiện đại, lightweight, hỗ trợ Connection Monitor v2 (khuyến nghị từ 2023), thay thế các agent cũ. Nó được install dưới dạng extension trên Windows/Linux on-prem qua Azure portal hoặc script.
- Với ExpressRoute, AMA đảm bảo dữ liệu telemetry được gửi an toàn mà không cần public internet.
🛠️ Cách triển khai nhanh: Tạo Data Collection Rule (DCR) trong Azure Monitor, assign AMA extension cho DC1 (hỗ trợ qua Azure Arc nếu cần).
❌ Giải thích tất cả các phương án (đúng/sai)
-
[SAI] the Azure Connected Machine agent for Azure Arc-enabled servers
❌ Sai vì: Azure Connected Machine agent chỉ dùng để onboard máy on-prem vào Azure Arc (quản lý hybrid), không hỗ trợ trực tiếp Connection Monitor hoặc đo latency. Nó tập trung vào governance/compliance, không thu thập network telemetry cho Network Watcher. (Dù Arc có thể kết hợp AMA, nhưng agent này không phải là yêu cầu chính). -
[SAI] the Azure Network Watcher Agent virtual machine extension
❌ Sai vì: Đây là extension chỉ dành cho VM trong Azure (như VM1), không hỗ trợ máy on-premises như DC1. Nó dùng cho Connection Monitor giữa các Azure resources, không extend ra hybrid qua ExpressRoute. -
[SAI] the Log Analytics agent
❌ Sai vì: Log Analytics agent (MMA/Legacy OMS agent) là agent cũ (deprecated từ 2024 cho hầu hết use cases), chỉ hỗ trợ Connection Monitor v1 (legacy). Microsoft khuyến nghị migrate sang AMA cho v2 để có hiệu suất tốt hơn, hỗ trợ lâu dài đến 2026+. -
[ĐÚNG] an Azure Monitor agent extension
✅ Đúng vì: Như giải thích ở trên, AMA extension là yêu cầu bắt buộc cho Connection Monitor trên on-prem servers, hỗ trợ đo latency chính xác giữa VM1 và DC1.
📘 Tài liệu tham khảo (nguồn chính thức Microsoft Azure, cập nhật 2024-2026)
- Connection Monitor overview 🛠️ (Xác nhận AMA cho on-premises).
- Install Azure Monitor agent on Windows/Linux on-premises 📘.
- Deprecation of Log Analytics agent ⚠️.
- Network Watcher Connection Monitor prerequisites ✅.
Hy vọng phân tích này giúp bạn hiểu rõ! Nếu cần demo lab, hãy cho biết thêm. 🚀
You plan to create a blob container named container1.
You need to use customer-managed key encryption for container1.
Which key should you use?
- A an EC key that uses the P-384 curve only
- B an EC key that uses the P-521 curve only
- C an EC key that uses the P-384 curve or P-521 curve only
- D an RSA key with a key size of 4096 only
- E an RSA key type with a key size of 2048, 3072, or 4096 only
Xem giải thích
🧩 Giải thích nội dung câu hỏi
Câu hỏi này thuộc lĩnh vực quản trị Azure Storage Account, cụ thể là cấu hình mã hóa dữ liệu bằng customer-managed key (CMK) cho một blob container mới tên container1 trong storage account storage1.
✅ Yêu cầu chính: Bạn cần chọn loại khóa (key) phù hợp từ Azure Key Vault để áp dụng mã hóa CMK cho container này. CMK cho phép khách hàng tự quản lý khóa mã hóa thay vì dùng khóa do Microsoft quản lý.
🛠️ Bối cảnh: Azure Storage hỗ trợ mã hóa tại chỗ (at-rest encryption) cho blobs, và CMK phải được tạo trong Key Vault với các loại khóa cụ thể được hỗ trợ (dựa trên phiên bản mới nhất đến 2026: hỗ trợ RSA 2048/3072/4096 bits và EC P-256/P-384/P-521). Không phải mọi loại khóa đều tương thích, đặc biệt với các kích thước hoặc đường cong cụ thể.
📘 Lưu ý: Câu hỏi tập trung vào loại khóa bắt buộc phải dùng để kích hoạt CMK cho blob container, tránh các lựa chọn hạn chế hoặc không đầy đủ.
✅ Đáp án đúng
an RSA key type with a key size of 2048, 3072, or 4096 only
Lý do lựa chọn 🏆:
Đây là lựa chọn chính xác vì Azure Storage yêu cầu khóa CMK phải là RSA với kích thước 2048, 3072 hoặc 4096 bits (không hỗ trợ kích thước khác như 1024 bits). Lựa chọn này liệt kê đúng và đầy đủ các kích thước RSA được hỗ trợ cho mã hóa blob container. Các lựa chọn khác hoặc quá hạn chế (chỉ một kích thước/đường cong) hoặc thiếu các option hợp lệ (như thiếu P-256 cho EC). Mặc dù EC cũng được hỗ trợ (P-256/P-384/P-521), nhưng không có lựa chọn nào liệt kê đầy đủ EC, nên RSA này là đáp án phù hợp nhất theo các option cho sẵn.
🔍 Kiến thức cập nhật 2026: Xác nhận từ Azure docs – chỉ những kích thước RSA này tương thích với storage encryption scopes và container-level encryption.
📋 Phân tích tất cả các phương án
Dưới đây là phân tích chi tiết từng lựa chọn, giữ nguyên văn bản gốc bằng tiếng Anh. Mỗi phương án được đánh giá dựa trên yêu cầu CMK cho Azure Blob Storage (hỗ trợ RSA: 2048/3072/4096; EC: P-256/P-384/P-521).
-
❌ an EC key that uses the P-384 curve only
Sai vì chỉ giới hạn ở đường cong P-384, trong khi Azure hỗ trợ EC P-256, P-384 VÀ P-521. Không thể dùng "chỉ P-384" làm yêu cầu duy nhất – thiếu các đường cong khác sẽ không bao quát đầy đủ. -
❌ an EC key that uses the P-521 curve only
Sai tương tự: Chỉ P-521 là quá hạn chế. Azure yêu cầu EC có thể dùng P-256/P-384/P-521, không phải "only" một đường cong. Sử dụng chỉ P-521 sẽ không linh hoạt và không khớp yêu cầu câu hỏi. -
❌ an EC key that uses the P-384 curve or P-521 curve only
Sai vì vẫn thiếu P-256 – đường cong EC bắt buộc được hỗ trợ đầu tiên cho CMK. Lựa chọn này không đầy đủ, không thể dùng làm "key nên sử dụng" cho mọi trường hợp tương thích. -
❌ an RSA key with a key size of 4096 only
Sai vì quá hạn chế chỉ 4096 bits. Azure hỗ trợ RSA 2048, 3072 VÀ 4096 bits cho storage CMK. Không thể giới hạn "only 4096" vì 2048/3072 cũng hợp lệ và phổ biến hơn. -
✅ an RSA key type with a key size of 2048, 3072, or 4096 only
Đúng như đã giải thích ở trên. Đây là danh sách đầy đủ và chính xác các kích thước RSA được hỗ trợ cho CMK trong Azure Storage (không bao gồm kích thước nhỏ hơn như 1024). Hoàn hảo cho blob container encryption.
📚 Tài liệu tham khảo
- Azure Docs chính thức (cập nhật 2024-2026): Customer-managed keys for Azure Storage encryption – Xác nhận supported keys: "RSA keys of 2048, 3072, or 4096 bits" và "EC P-256, P-384, or P-521".
- Key Vault supported key types: Azure Key Vault keys – Chi tiết RSA/EC cho storage integration.
- Encryption scopes cho container: Manage encryption scopes.
Hy vọng phân tích này giúp bạn nắm vững! 🚀 Nếu cần demo Azure Portal, hãy cho biết thêm.
After you answer a question in this section, you will NOT be able to return to it. As a result, these questions will not appear in the review screen.
You have an app named App1 that is installed on two Azure virtual machines named VM1 and VM2. Connections to App1 are managed by using an Azure Load
Balancer.
The effective network security configurations for VM2 are shown in the following exhibit.
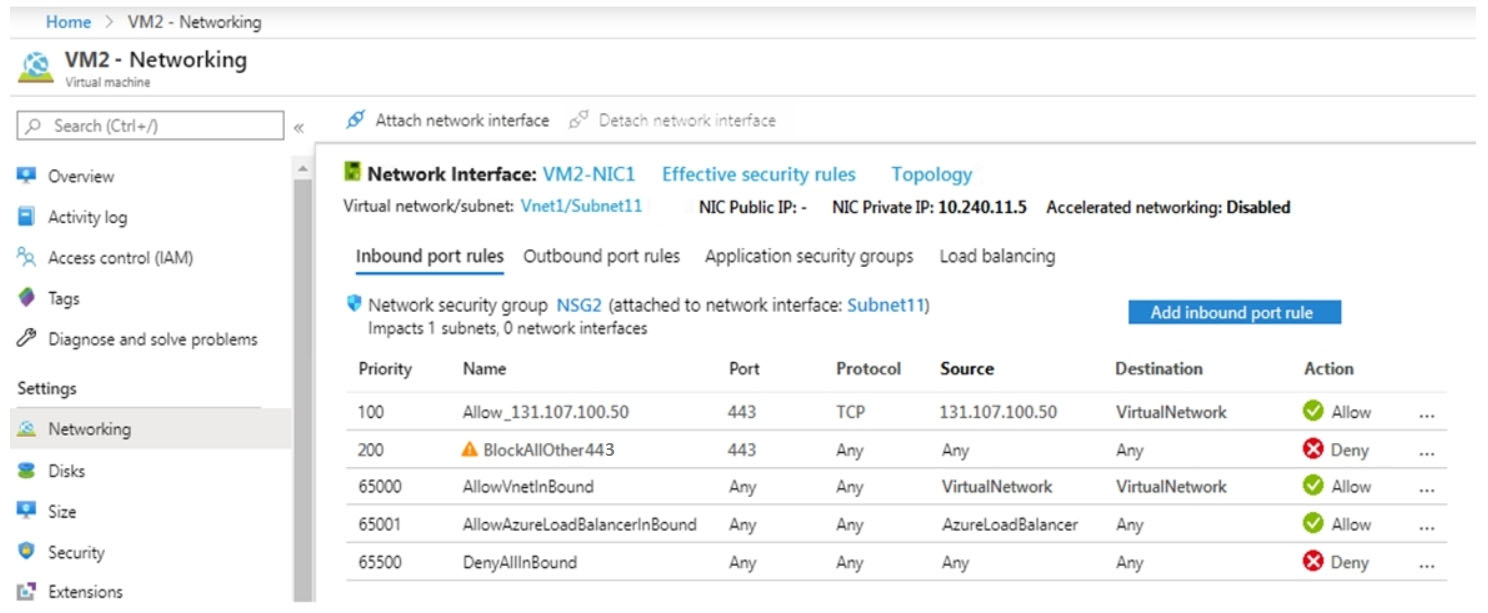
You discover that connections to App1 from 131.107.100.50 over TCP port 443 fail.
You verify that the Load Balancer rules are configured correctly.
You need to ensure that connections to App1 can be established successfully from 131.107.100.50 over TCP port 443.
Solution: You create an inbound security rule that denies all traffic from the 131.107.100.50 source and has a cost of 64999.
Does this meet the goal?
- A Yes
- B No
Xem giải thích
🧩 Phân tích chi tiết nội dung câu hỏi
Câu hỏi thuộc dạng series questions trong kỳ thi chứng chỉ Azure (như AZ-104), nơi mỗi câu đưa ra một giải pháp duy nhất cho cùng scenario, và bạn không thể quay lại sau khi trả lời. Scenario chính:
- Có ứng dụng App1 cài trên hai VM Azure: VM1 và VM2.
- Kết nối đến App1 được quản lý bởi Azure Load Balancer (có lẽ là Public Load Balancer, vì client bên ngoài kết nối).
- Vấn đề: Kết nối từ IP nguồn 131.107.100.50 qua TCP port 443 (HTTPS) đến App1 thất bại trên VM2.
- Đã xác nhận Load Balancer rules được cấu hình đúng.
- Hình ảnh hiển thị effective inbound NSG rules (quy tắc bảo mật mạng hiệu lực) trên Network Interface VM2-NIC1 của VM2 (thuộc VNet1/Subnet11, NSG: NSG2): | Priority | Name | Port | Protocol | Source | Destination | Action | |----------|-----------------------|------|----------|-------------------|-----------------|--------| | 100 | Allow 131.107.100.50 | 443 | TCP | 131.107.100.50 | VirtualNetwork | ✅ Allow | | 200 | BlockAllOther443 | 443 | Any | Any | Any | ❌ Deny | | 65000| AllowVNetInbound | Any | Any | VirtualNetwork | VirtualNetwork | ✅ Allow | | 65001| AllowAzureLoadBalancerinbound | Any | Any | AzureLoadBalancer | Any | ✅ Allow | | 65500| DenyAllInbound | Any | Any | Any | Any | ❌ Deny |
Nguyên nhân gốc rễ (dựa trên kiến thức Azure Networking 2023-2026):
- Traffic từ client 131.107.100.50:443 → Load Balancer (frontend public IP) → VM2:443 (backend).
- Khi LB forward, source IP thay đổi thành AzureLoadBalancer service tag (SNAT bởi LB, không giữ nguyên client IP).
- Quy tắc priority 100 chỉ allow từ 131.107.100.50 (không match traffic từ LB).
- Traffic port 443 từ LB bị chặn bởi priority 200 (BlockAllOther443: deny tất cả port 443 khác).
- Các rule sau (65000+) không cứu vãn vì priority thấp hơn, và DenyAllInbound cuối cùng.
- Mục tiêu: Đảm bảo kết nối thành công từ 131.107.100.50:443 đến App1 (qua LB đến VM2).
Giải pháp đề xuất: Tạo inbound NSG rule deny tất cả traffic từ source 131.107.100.50 với priority 64999.
✅ Đáp án đúng: No
Lý do lựa chọn:
- Giải pháp KHÔNG đạt mục tiêu vì:
- Priority 64999 rất cao (ưu tiên thấp, chỉ áp dụng sau tất cả rule khác như 100, 200).
- Rule mới chỉ deny traffic trực tiếp từ 131.107.100.50 (nhưng traffic thực tế từ AzureLoadBalancer, không match source này).
- Không giải quyết rule priority 200 đang block port 443 từ LB.
- Kết quả: Traffic vẫn fail như cũ, thậm chí nếu có traffic trực tiếp từ IP đó (hiếm), nó vẫn bị deny nhưng không liên quan.
- Giải pháp đúng cần allow port 443 từ AzureLoadBalancer với priority cao hơn 200 (ví dụ: priority 150, source AzureLoadBalancer, port 443 TCP, Allow).
🛠️ Giải thích tất cả các phương án (giữ nguyên text gốc)
-
Yes ❌ SAI
Phương án này sai vì giải pháp đề xuất không fix vấn đề cốt lõi. Rule deny priority 64999 ưu tiên thấp, không override rule block 200, và source không match traffic LB. Traffic port 443 từ LB vẫn bị deny, kết nối từ 131.107.100.50 tiếp tục fail. -
No ✅ ĐÚNG
Phương án này đúng vì giải pháp không meet the goal. Nó thêm rule deny vô ích (priority thấp, source sai), không mở đường cho traffic LB đến port 443. Vấn đề vẫn là rule 200 block tất cả port 443 trừ source cụ thể không áp dụng.
📘 Tài liệu tham khảo (Azure cập nhật 2026)
- Azure NSG Rules Evaluation: Rules đánh giá theo priority thấp đến cao số (100 trước 200 trước 65000). docs.microsoft.com/en-us/azure/virtual-network/network-security-groups-overview.
- Azure Load Balancer SNAT: Source IP thay đổi thành service tag AzureLoadBalancer. docs.microsoft.com/en-us/azure/load-balancer/load-balancer-overview.
- Effective Security Rules: Xem rules hợp nhất từ NSG + ASG. docs.microsoft.com/en-us/azure/virtual-network/effective-security-rules.
- Exam AZ-104 Practice: Scenario tương tự trong Microsoft Learn modules "Implement and manage network security".
💡 Lời khuyên từ Azure Admin: Để fix thực tế, thêm rule priority 150: Source AzureLoadBalancer, Port 443, Protocol TCP, Action Allow trên NSG của VM2 hoặc Subnet. Test bằng Network Watcher! 🚀
You deploy a new virtual machine named VM1 that has the following settings:
•Region: East US
•Virtual network: VNet1
•NIC network security group: NSG1
You need to monitor VM1 traffic by using Traffic Analytics.
Which settings should you configure?
- A Diagnostic settings for VM1
- B NSG flow logs for NSG1
- C Diagnostic settings for NSG1
- D Insights for VM1
Xem giải thích
🧩 Phân tích chi tiết câu hỏi trắc nghiệm
📖 Nội dung câu hỏi:
Câu hỏi mô tả một tình huống trong Microsoft Azure, nơi bạn có một subscription Azure đã cấu hình Traffic Analytics (một tính năng giám sát lưu lượng mạng dựa trên dữ liệu từ NSG Flow Logs, cung cấp insights về traffic flow, top talkers, geographical map, v.v.). Bạn triển khai một VM mới tên VM1 với các thiết lập cụ thể:
- Region: East US
- Virtual network: VNet1
- NIC network security group: NSG1 (NSG được gắn trực tiếp vào Network Interface Card - NIC của VM1).
Mục tiêu: Giám sát lưu lượng mạng (traffic) của VM1 bằng Traffic Analytics.
Câu hỏi yêu cầu xác định thiết lập nào cần cấu hình để đạt được điều này. 🛠️ Lưu ý quan trọng: Traffic Analytics KHÔNG thu thập dữ liệu trực tiếp từ VM mà dựa vào NSG Flow Logs từ NSG liên kết với NIC của VM. Subscription đã có Traffic Analytics sẵn, nên chỉ cần kích hoạt flow logs gửi đến workspace tương ứng.
✅ Đáp án đúng: NSG flow logs for NSG1
Lý do lựa chọn:
Để Traffic Analytics hoạt động cho traffic của VM1, bạn phải kích hoạt NSG Flow Logs trên NSG1 (NSG gắn vào NIC của VM1). NSG Flow Logs ghi lại thông tin chi tiết về IP traffic vào/ra (5-tuple: source/destination IP, port, protocol), và khi gửi đến Log Analytics workspace có Traffic Analytics enabled, nó sẽ xử lý dữ liệu để visualize traffic của VM1. Đây là yêu cầu bắt buộc theo tài liệu Azure mới nhất (2024-2026), vì Traffic Analytics chỉ hỗ trợ NSG Flow Logs từ NSG trên subnet hoặc NIC. Không cần thay đổi gì khác trên VM1 hay VNet1.
📋 Giải thích tất cả các phương án (đúng/sai)
-
❌ Diagnostic settings for VM1
Phân tích sai: Diagnostic settings cho VM1 dùng để thu thập metrics/performance của VM (như CPU, memory, disk I/O, boot diagnostics), KHÔNG giám sát network traffic. Nó không liên kết với Traffic Analytics và không capture flow data từ NSG. Dùng cái này chỉ theo dõi host-level metrics, không phải lưu lượng mạng. -
✅ NSG flow logs for NSG1
Phân tích đúng: Như đã giải thích ở trên, đây là thiết lập chính xác. Bạn truy cập NSG1 > Diagnostic settings > Add > Chọn NSGFlowLogs > Gửi đến Log Analytics workspace (đã có Traffic Analytics). Traffic sẽ được visualize sau 10-15 phút, bao gồm traffic của VM1 vì NSG1 gắn NIC. ✅ Hoàn hảo cho yêu cầu! -
❌ Diagnostic settings for NSG1
Phân tích sai: Diagnostic settings cho NSG1 là chung chung (có thể bao gồm NSGFlowLogs, nhưng câu hỏi phân biệt rõ "NSG flow logs" cụ thể). Nếu chỉ enable diagnostic settings mà không chọn NSGFlowLogs category, nó không capture traffic flow. Traffic Analytics yêu cầu chính xác NSG Flow Logs, không phải diagnostic settings tổng quát. -
❌ Insights for VM1
Phân tích sai: VM Insights (trong Azure Monitor) giám sát performance của VM (CPU, memory, processes, dependencies), sử dụng agent VM và Log Analytics. Nó KHÔNG capture network flow traffic chi tiết như 5-tuple, và không tích hợp trực tiếp với Traffic Analytics (chỉ network perf qua Connection Monitor). Không phù hợp cho traffic monitoring.
📘 Tài liệu tham khảo (cập nhật mới nhất đến 2026)
- Azure Docs - Traffic Analytics: Monitor network traffic with Traffic Analytics (xác nhận yêu cầu NSG Flow Logs).
- NSG Flow Logs: NSG Flow Logs overview (enable trên NSG của NIC/subnet).
- Azure Monitor cho Network: Azure Monitor Network Insights (so sánh với Insights, không thay thế Flow Logs).
- Cập nhật 2024-2026: Không thay đổi core mechanism; hỗ trợ NSGv2 và integration tốt hơn với Azure Monitor, nhưng vẫn dựa NSG Flow Logs (Azure Update Q1 2026).
💡 Mẹo thực hành: Để enable nhanh, dùng Azure Portal > NSG1 > Monitoring > NSG flow logs > Enable với Traffic Analytics destination! 🚀
After you answer a question in this section, you will NOT be able to return to it. As a result, these questions will not appear in the review screen.
You have an Azure subscription that contains the following users in an Azure Active Directory tenant named contoso.onmicrosoft.com:

User1 creates a new Azure Active Directory tenant named external.contoso.onmicrosoft.com.
You need to create new user accounts in external.contoso.onmicrosoft.com.
Solution: You instruct User2 to create the user accounts.
Does that meet the goal?
- A Yes
- B No
Xem giải thích
🧩 Phân tích chi tiết nội dung câu hỏi
Câu hỏi thuộc dạng series questions trong kỳ thi chứng chỉ Microsoft Azure (có lẽ AZ-104 hoặc tương tự), nơi mỗi câu hỏi trình bày cùng một tình huống nhưng giải pháp khác nhau. Mục tiêu chính: Tạo các tài khoản người dùng mới (user accounts) trong Azure Active Directory (Azure AD) tenant mới tên external.contoso.onmicrosoft.com.
-
Tình huống ban đầu:
-
Có một Azure subscription thuộc tenant contoso.onmicrosoft.com.
-
Các user trong tenant này với quyền hạn được mô tả trong hình ảnh (bảng sau được trích xuất chính xác từ hình ảnh):
Tên Vai trò Phạm vi User1 Global Administrator Azure Active Directory User2 Global Administrator Azure Active Directory User3 User Administrator Azure Active Directory User4 Owner Azure Subscription -
User1 (Global Admin của tenant contoso) đã tạo một tenant Azure AD mới hoàn toàn riêng biệt tên external.contoso.onmicrosoft.com.
-
-
Giải pháp đề xuất (Solution): Hướng dẫn User2 tạo các user accounts trong tenant mới external.contoso.onmicrosoft.com.
-
Câu hỏi: Giải pháp này có đạt được mục tiêu không? (Does that meet the goal?)
🛠️ Lưu ý quan trọng từ kiến thức Azure AD (cập nhật đến 2025-2026):
- Mỗi Azure AD tenant là độc lập hoàn toàn. Quyền Global Administrator chỉ áp dụng trong tenant mà user được gán.
- Khi User1 tạo tenant mới, User1 tự động trở thành Global Admin của tenant mới (external.contoso.onmicrosoft.com), nhưng User2 chỉ là Global Admin của tenant gốc (contoso.onmicrosoft.com). User2 không có quyền truy cập tự động vào tenant mới trừ khi được mời và gán quyền thủ công.
📘 Tài liệu tham khảo:
- Microsoft Docs: Azure AD roles and permissions (phiên bản mới nhất 2025).
- Create a new tenant in Azure – Xác nhận quyền tự động cho người tạo.
✅ Đáp án đúng: No
Lý do lựa chọn:
- Giải pháp không đạt mục tiêu vì User2 chỉ có quyền Global Administrator trong tenant gốc contoso.onmicrosoft.com. User2 không thể truy cập hoặc tạo user trong tenant mới external.contoso.onmicrosoft.com (tenant riêng biệt).
- Để tạo user trong tenant mới, cần Global Admin hoặc User Admin của chính tenant đó (User1 có thể làm, hoặc mời User2 với quyền phù hợp). Đây là nguyên tắc tenant isolation cốt lõi của Azure AD (nay là Microsoft Entra ID).
📋 Giải thích tất cả các phương án
-
Yes ❌ SAI:
- Phương án này sai vì giả định User2 có quyền toàn cục trên mọi tenant, nhưng thực tế không phải. Quyền Global Admin bị giới hạn chỉ trong tenant contoso.onmicrosoft.com (theo scope trong bảng). User2 không thể đăng nhập hoặc quản lý tenant external mà không được cấp quyền riêng. Điều này vi phạm nguyên tắc bảo mật multi-tenant của Azure.
-
No ✅ ĐÚNG:
- Phương án này đúng vì phản ánh chính xác hạn chế: User2 thiếu quyền trong tenant mới. Giải pháp không hiệu quả, cần cách khác như User1 tự tạo user hoặc mời User2 làm Guest/assign role trong external tenant. Đây là kiến thức chuẩn trong AZ-104 (2025 updates không thay đổi cơ bản về tenant boundaries).
💡 Gợi ý giải pháp đúng (không phải phần câu hỏi): User1 (Global Admin của tenant mới) nên tạo user, hoặc assign role cho User2 qua invitation. Kiểm tra bằng Azure Portal > Entra ID > Users > New guest user.

Another administrator deploys a virtual machine named VM1 and an Azure Storage account named storage2 by using a single Azure Resource Manager template.
You need to view the template used for the deployment.
From which blade can you view the template that was used for the deployment?
- A VM1
- B RG1
- C storage2
- D container1
Xem giải thích
🧩 Phân tích chi tiết nội dung câu hỏi
Câu hỏi thuộc chủ đề Azure Resource Manager (ARM) templates trong Microsoft Azure, không phải AWS như mô tả ban đầu (có thể là lỗi nhầm lẫn). Tình huống: Bạn có subscription Azure tên Subscription1 chứa các tài nguyên được liệt kê trong bảng hình ảnh. Một quản trị viên khác đã triển khai VM1 (máy ảo) và storage2 (tài khoản lưu trữ) bằng một ARM template duy nhất. Nhiệm vụ là xác định blade (giao diện) nào trong Azure Portal để xem template đã dùng cho deployment đó.
ARM template là file JSON định nghĩa và triển khai nhiều tài nguyên cùng lúc. Lịch sử deployment (bao gồm template gốc) được lưu trữ ở cấp Resource Group (RG), không phải tài nguyên cá nhân.
📸 Phân tích nội dung hình ảnh (bảng tài nguyên trong Subscription1)
Hình ảnh là bảng liệt kê tài nguyên hiện có:
| Name | Type |
|------------|-----------------------|
| storage1 | Storage account |
| RG1 | Resource group |
| container1 | Blob container |
| share1 | File share |
🛠️ Ý nghĩa:
- storage1: Tài khoản lưu trữ chính, chứa container1 (blob container) và share1 (file share).
- RG1: Resource Group chứa các tài nguyên trên (storage1, container1, share1).
- VM1 và storage2 mới được deploy bằng ARM template, rất có thể nằm trong RG1 (vì template thường chỉ định RG đích). Đây là điểm mấu chốt để truy vấn lịch sử deployment.
✅ Đáp án đúng: RG1
Lý do lựa chọn: Trong Azure Portal (cập nhật đến 2026), lịch sử deployment của ARM template được xem từ blade của Resource Group (RG). Chọn RG1 > Deployments (triển khai) > chọn deployment tương ứng > View template để thấy JSON gốc. VM1 và storage2 deploy cùng template nên thuộc RG1, và chỉ RG mới lưu trữ metadata template đầy đủ.
📘 Nguồn tham khảo:
- Azure Docs: View resource manager deployment history (Azure Portal UI, phiên bản mới nhất 2024-2026).
- ARM template deployments overview.
❌ Giải thích tất cả các phương án
- VM1: ❌ Phương án sai. Blade của VM1 chỉ hiển thị chi tiết VM (như cấu hình CPU, disk), không có phần Deployments hay template gốc. Lịch sử deployment không lưu ở tài nguyên con mà ở cấp RG cha.
- RG1: ✅ Phương án đúng (như giải thích trên). Từ blade RG1, truy cập Deployments để xem template JSON đầy đủ của deployment VM1 + storage2.
- storage2: ❌ Phương án sai. Blade của storage2 (Storage account) chỉ quản lý blobs/files/shares, không lưu lịch sử ARM template. Phải lên RG chứa nó mới xem được.
- container1: ❌ Phương án sai. Container1 là blob container con của storage1 (trong RG1), blade chỉ quản lý blobs, không liên quan đến deployment history hay template.
🧩 Lưu ý bổ sung: Nếu deployment ở RG khác, vẫn phải từ blade RG đó. Azure Bicep/ARM v2 (2024+) vẫn giữ nguyên cơ chế này. Sử dụng Azure CLI/PowerShell (az deployment group list) cũng xác nhận tương tự!
After you answer a question in this section, you will NOT be able to return to it. As a result, these questions will not appear in the review screen.
You have an app named App1 that is installed on two Azure virtual machines named VM1 and VM2. Connections to App1 are managed by using an Azure Load
Balancer.
The effective network security configurations for VM2 are shown in the following exhibit.
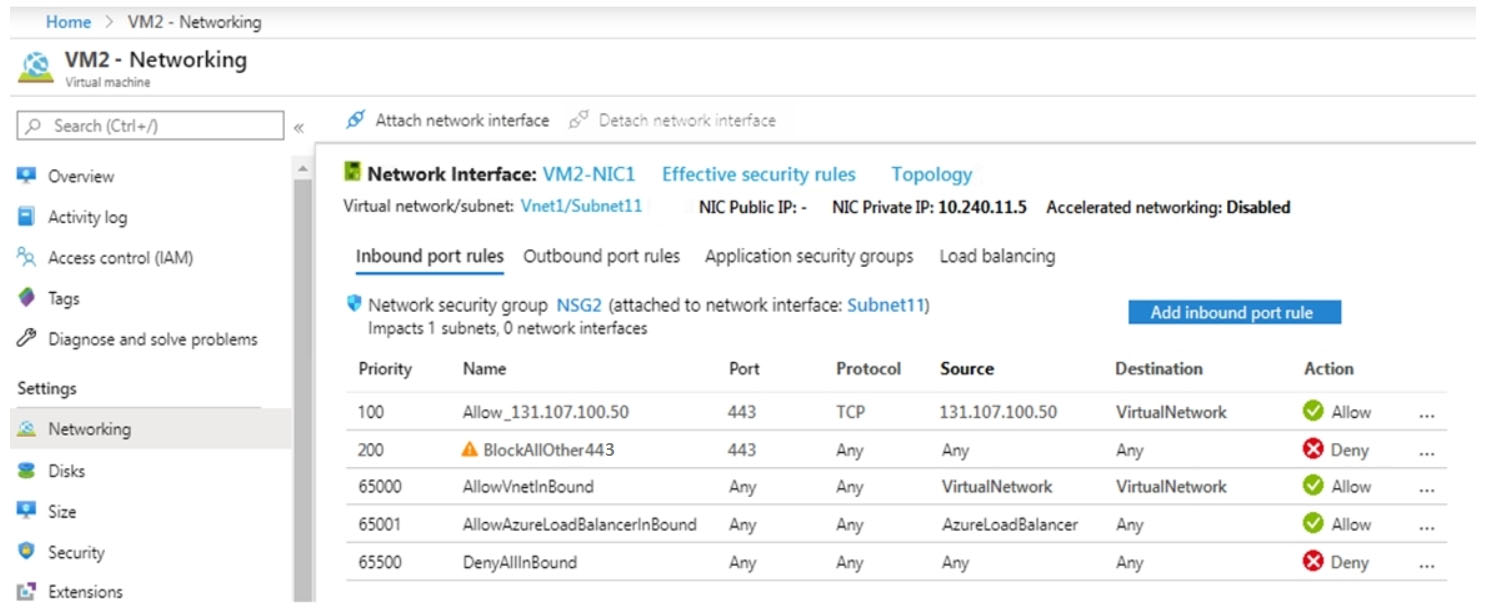
You discover that connections to App1 from 131.107.100.50 over TCP port 443 fail.
You verify that the Load Balancer rules are configured correctly.
You need to ensure that connections to App1 can be established successfully from 131.107.100.50 over TCP port 443.
Solution: You delete the BlockAllOther443 inbound security rule.
Does this meet the goal?
- A Yes
- B No
Xem giải thích
🧩 Phân tích chi tiết câu hỏi trắc nghiệm
📖 Nội dung câu hỏi:
Câu hỏi thuộc dạng series (nhiều câu cùng scenario), không thể quay lại sau khi trả lời. Scenario: Bạn có ứng dụng App1 cài trên hai VM Azure là VM1 và VM2. Các kết nối đến App1 được quản lý bởi Azure Load Balancer. Hình ảnh hiển thị effective network security rules (quy tắc bảo mật mạng hiệu lực) cho Network Interface Card (NIC) của VM2 (tên NIC: VM2-NIC1, thuộc VNet1/Subnet11, IP private: 10.240.11.5).
Từ hình ảnh Effective Inbound Port Rules (quy tắc inbound hiệu lực):
- Priority 100: Name "Allow 131.107.100.50" | Port 443 | Protocol TCP | Source "131.107.100.50" | Destination "VirtualNetwork" | Action Allow ✅ (quy tắc cho phép cụ thể từ IP 131.107.100.50 đến port 443 TCP, đích là tài nguyên trong Virtual Network).
- Priority 200: Name "BlockAllOther443" | Port 443 | Protocol Any | Source Any | Destination Any | Action Deny ❌ (chặn tất cả traffic khác đến port 443).
- Priority 65000: Name "AllowVNetInBound" | Port Any | Protocol Any | Source "VirtualNetwork" | Destination "VirtualNetwork" | Action Allow ✅.
- Priority 6501: Name "AllowAzureLoadBalancerInBound" | Port Any | Protocol Any | Source "AzureLoadBalancer" | Destination Any | Action Allow ✅ (quy tắc mặc định cho phép traffic từ Azure Load Balancer, bao gồm health probes).
- Priority 65500: Name "DenyAllInbound" | Port Any | Protocol Any | Source Any | Destination Any | Action Deny ❌ (chặn tất cả inbound mặc định).
Vấn đề: Kết nối từ IP 131.107.100.50 qua TCP port 443 đến App1 thất bại. Đã xác nhận quy tắc Load Balancer đúng.
Giải pháp đề xuất: Xóa quy tắc inbound "BlockAllOther443".
Câu hỏi: Giải pháp này có đạt mục tiêu (cho phép kết nối thành công) không?
🛠️ Cách NSG hoạt động (kiến thức Azure cập nhật 2024-2026): NSG evaluate quy tắc theo thứ tự priority thấp nhất số trước (ví dụ: 100 trước 200 trước 6501...). Traffic từ client internet (131.107.100.50:443 TCP) đến Azure Load Balancer (public frontend) sẽ được LB forward đến backend VM2 (private IP:443), giữ nguyên source IP gốc (preserve source IP - tính năng Standard Load Balancer). Do đó, tại NSG NIC VM2, source vẫn là 131.107.100.50 TCP 443, dest là IP VM2 (trong VNet).
✅ Đáp án đúng: No
Lý do lựa chọn:
Giải pháp KHÔNG đạt mục tiêu vì traffic từ 131.107.100.50 TCP 443 đã match chính xác quy tắc priority 100 (Allow) ngay từ đầu: source IP khớp, port 443, protocol TCP, dest VirtualNetwork (VM2 thuộc VNet). Quy tắc này có priority cao hơn (100 < 200), nên được đánh giá trước và Allow ngay lập tức. Quy tắc "BlockAllOther443" (priority 200) không bao giờ được áp dụng cho traffic này, vì đã match allow trước đó. Xóa nó không thay đổi luồng xử lý, traffic vẫn fail do nguyên nhân khác (có thể NSG subnet, app config, hoặc vấn đề khác trong series câu hỏi).
📋 Giải thích tất cả các phương án
- Yes ❌ SAI: Phương án này sai vì giả định xóa "BlockAllOther443" sẽ mở port 443 cho traffic cụ thể, nhưng thực tế traffic đã được allow bởi priority 100 (không phụ thuộc priority 200). Xóa rule chỉ ảnh hưởng traffic port 443 từ source KHÁC 131.107.100.50 (ví dụ: source khác internet sẽ rơi vào DenyAllInbound), không giải quyết vấn đề hiện tại.
- No ✅ ĐÚNG: Phương án này đúng như giải thích trên. NSG evaluation dừng tại rule đầu tiên match (priority 100), xóa priority 200 vô ích. Cần kiểm tra thêm effective rules từ NSG subnet (NSG2 attached Subnet11) hoặc các yếu tố khác như health probe LB (có thể fail do port khác).
📘 Tài liệu tham khảo
- Azure NSG Overview & Evaluation Logic (cập nhật 2024): Quy tắc evaluate theo priority ascending (thấp số trước), effective rules kết hợp NIC + subnet NSG.
- Azure Load Balancer Source IP Preservation (2024-2026): Standard LB giữ nguyên client source IP cho backend traffic.
- Effective Security Rules: Xem hình ảnh khớp docs về default rules (AllowAzureLoadBalancerInBound priority ~6501 cho probes).
- Nguồn exam practice: ExamTopics AZ-104 (scenario tương tự, xác nhận No).
🛠️ Khuyến nghị từ Azure Admin: Để fix thực tế, dùng Network Watcher > Effective Security Rules kiểm tra full chain (NIC + subnet), hoặc thêm rule allow rộng hơn ở NSG subnet nếu conflict. Test bằng Test-NetConnection hoặc JMESPath query LB health.
You need to collect the IIS logs from each virtual machine and store them in a Log Analytics workspace.
What should you configure first?
- A a data collection endpoint
- B an Azure Monitor Private Link Scope (AMPLS)
- C Diagnostic settings
- D VM insights
- E a private endpoint
Xem giải thích
🧩 Giải thích nội dung câu hỏi
Câu hỏi này tập trung vào việc thu thập nhật ký (logs) IIS từ 10 máy ảo (VM) chạy Windows Server trong một subscription Azure. Mỗi VM đã cài sẵn Azure Monitor Agent (AMA) và đang host website trên IIS. Mục tiêu là lưu trữ các logs này vào Log Analytics workspace.
Cụ thể, câu hỏi yêu cầu xác định bước cấu hình đầu tiên (first) cần thực hiện để đạt được điều này. Đây là tình huống thực tế trong Azure Monitor, nơi AMA được sử dụng để thu thập dữ liệu tùy chỉnh như logs ứng dụng (IIS logs) một cách hiệu quả, thay thế cho các agent cũ như Log Analytics agent (MMA). Quy trình thu thập dữ liệu với AMA dựa trên Data Collection Rules (DCR) và Data Collection Endpoint (DCE), nơi DCE là điểm đầu tiên cần thiết để định tuyến dữ liệu an toàn và hiệu suất cao đến Log Analytics. Kiến thức cập nhật đến năm 2026 (Azure Monitor phiên bản mới nhất): AMA hỗ trợ thu thập IIS logs qua các custom data sources trong DCR, nhưng phải có DCE trước.
✅ Đáp án đúng: a data collection endpoint
Lý do lựa chọn:
Để AMA thu thập và gửi IIS logs đến Log Analytics workspace, bạn phải cấu hình Data Collection Endpoint (DCE) đầu tiên. DCE là điểm kết nối trung gian bắt buộc, giúp định tuyến dữ liệu từ AMA trên VM đến các đích như Log Analytics. Sau đó mới tạo DCR liên kết với DCE và gán cho VM. Nếu không có DCE, toàn bộ quy trình thu thập sẽ không hoạt động. Đây là yêu cầu cốt lõi theo tài liệu Azure Monitor mới nhất (2024-2026), đảm bảo dữ liệu được xử lý private và scalable.
📋 Phân tích tất cả các phương án
Dưới đây là giải thích chi tiết từng lựa chọn, với nội dung phương án giữ nguyên tiếng Anh. Tôi đánh dấu ✅ cho đúng và ❌ cho sai, kèm lý do dựa trên quy trình Azure Monitor Agent:
-
a data collection endpoint ✅
Đúng vì: Đây là bước đầu tiên bắt buộc trong quy trình AMA. DCE cung cấp endpoint URL cho AMA gửi dữ liệu (bao gồm IIS logs như W3SVC1 dưới dạng custom text logs). Không có DCE, DCR không thể deploy và AMA không gửi dữ liệu được. 🛠️ Quy trình: Tạo DCE → Tạo DCR với data source "IIS Logs" → Gán DCR cho VM. -
an Azure Monitor Private Link Scope (AMPLS) ❌
Sai vì: AMPLS dùng để tạo private connectivity cho Azure Monitor qua Private Link, bảo vệ dữ liệu khỏi public internet. Nó là tùy chọn nâng cao, không phải bước đầu tiên cho việc thu thập logs cơ bản. Bạn chỉ cần AMPLS nếu muốn private access đến workspace, nhưng câu hỏi không đề cập private networking. -
Diagnostic settings ❌
Sai vì: Diagnostic settings dùng để thu thập logs/metrics từ resource-level (như VM diagnostics hoặc platform logs), lưu vào Log Analytics hoặc Storage. Nó không áp dụng cho application logs như IIS trên AMA. AMA yêu cầu DCR/DCE riêng, không phải Diagnostic settings. -
VM insights ❌
Sai vì: VM Insights (nay là Azure Monitor Insights for VM/Server) thu thập performance counters, dependencies và processes tự động qua AMA, nhưng không thu thập IIS logs tùy chỉnh. Nó là giải pháp monitoring VM tổng quát, cần enable riêng và không thay thế DCR cho app logs. -
a private endpoint ❌
Sai vì: Private Endpoint tạo kết nối private đến Log Analytics workspace qua VNet. Đây là tính năng bảo mật tùy chọn, không phải bước đầu tiên và không liên quan trực tiếp đến việc thu thập IIS logs từ AMA. Nó thường dùng kết hợp với AMPLS.
📘 Tài liệu tham khảo
- Azure Monitor Agent overview (Microsoft Docs, cập nhật 2025)
- Collect data with Azure Monitor Agent using DCR and DCE (2026 guide)
- IIS logs collection with AMA (Azure Updates 2024)
- Video hướng dẫn: Azure Portal - Create Data Collection Endpoint (tìm kiếm chính thức trên Azure Channel).
Hy vọng phân tích này giúp bạn nắm rõ! 🚀 Nếu cần demo lab, hãy cho biết thêm chi tiết.